


Приобретенная хакерами EDR выдала все секреты их кухни

Приобретенная хакерами EDR выдала все секреты их кухни

Приобретенная хакерами EDR выдала все секреты их кухни

Роковая ошибка злоумышленников позволила вендору защитных решений получить представление об их ежедневных операциях — о поиске мишеней, подготовке фишинговых рассылок, использовании инструментов атаки.

Заглянуть за кулисы хакерской жизни Huntress удалось благодаря алертам ее EDR о подозрительной активности на одном из подопечных хостов. Как оказалось, уникальное имя компьютера уже засветилось в связи с несколькими киберинцидентами.

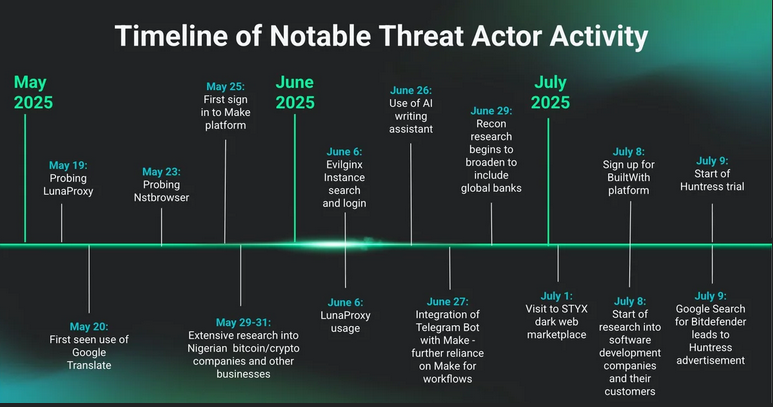
В ходе анализа данных телеметрии, проведенного командой SOC, выяснилось, что их EDR-агент злоумышленники установили в ходе поиска в Google подходящего СЗИ от Bitdefender: они попросту перешли по ссылке в рекламе аналога, предложенного для пробы.

Найденные артефакты также показали, что на машине запущен еще один защитный продукт — от Malwarebytes. Его могли использовать по прямому назначению либо с целью тестирования вредоносного кода.

Изучение истории браузера окончательно подтвердило, что хост является частью инфраструктуры, созданной для проведения атак. За неполных три месяца наблюдений его владельцы заходили на сайты различных компаний и выявляли их партнерские связи через веб-сервисы ReadyContacts, InfoClutch и BuiltWith.

Кроме того, они проводили через Censys поиск активных экземпляров Evilginx (инструмент с открытым кодом, зачастую используемый для проведения AitM-атак) и пытались получить доступ к таким серверам.

В рамках разведки в целевых сетях применялись инструменты сбора и анализа данных — Bloodhound, GraphSpy, TeamFiltration. Походящие цели злоумышленники выискивали в Telegram, используя его боты; персонализированные письма им сочиняли ИИ-ассистенты, а перевод текстов осуществлялся с помощью Google Translate.

Чтобы скрыть вредоносную активность, оформлялись подписки на частные прокси (зафиксированы заходы на страницы расценок LunaProxy и Nstbrowser). Вредоносные коды и ссылки тестились на VirusTotal и urlscan.


Судя по IP-адресу и часовому поясу в настройках, хакерский хост находится на западном побережье США. География интересов его владельцев при этом зачастую выходит за пределы страны, а мишенями в основном служат банки, криптобиржи, госструктуры, риелторские и ИТ-компании.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru