


Приобретенная хакерами EDR выдала все секреты их кухни

Приобретенная хакерами EDR выдала все секреты их кухни

Приобретенная хакерами EDR выдала все секреты их кухни

Роковая ошибка злоумышленников позволила вендору защитных решений получить представление об их ежедневных операциях — о поиске мишеней, подготовке фишинговых рассылок, использовании инструментов атаки.

Заглянуть за кулисы хакерской жизни Huntress удалось благодаря алертам ее EDR о подозрительной активности на одном из подопечных хостов. Как оказалось, уникальное имя компьютера уже засветилось в связи с несколькими киберинцидентами.

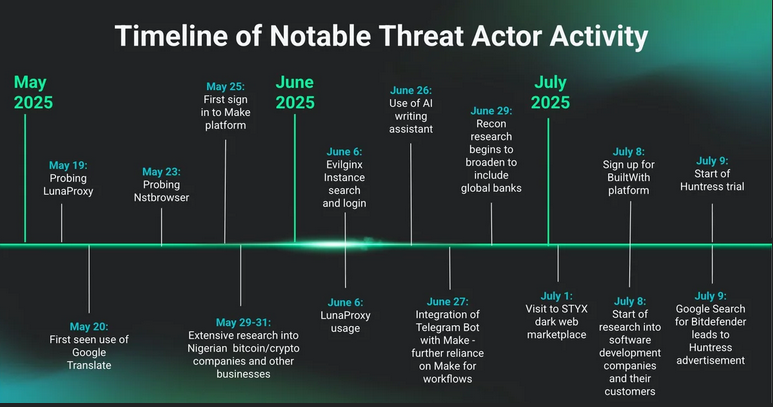
В ходе анализа данных телеметрии, проведенного командой SOC, выяснилось, что их EDR-агент злоумышленники установили в ходе поиска в Google подходящего СЗИ от Bitdefender: они попросту перешли по ссылке в рекламе аналога, предложенного для пробы.

Найденные артефакты также показали, что на машине запущен еще один защитный продукт — от Malwarebytes. Его могли использовать по прямому назначению либо с целью тестирования вредоносного кода.

Изучение истории браузера окончательно подтвердило, что хост является частью инфраструктуры, созданной для проведения атак. За неполных три месяца наблюдений его владельцы заходили на сайты различных компаний и выявляли их партнерские связи через веб-сервисы ReadyContacts, InfoClutch и BuiltWith.

Кроме того, они проводили через Censys поиск активных экземпляров Evilginx (инструмент с открытым кодом, зачастую используемый для проведения AitM-атак) и пытались получить доступ к таким серверам.

В рамках разведки в целевых сетях применялись инструменты сбора и анализа данных — Bloodhound, GraphSpy, TeamFiltration. Походящие цели злоумышленники выискивали в Telegram, используя его боты; персонализированные письма им сочиняли ИИ-ассистенты, а перевод текстов осуществлялся с помощью Google Translate.

Чтобы скрыть вредоносную активность, оформлялись подписки на частные прокси (зафиксированы заходы на страницы расценок LunaProxy и Nstbrowser). Вредоносные коды и ссылки тестились на VirusTotal и urlscan.


Судя по IP-адресу и часовому поясу в настройках, хакерский хост находится на западном побережье США. География интересов его владельцев при этом зачастую выходит за пределы страны, а мишенями в основном служат банки, криптобиржи, госструктуры, риелторские и ИТ-компании.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru