


Защита ядра Linux не спасает от эксплуатации CVE-2024-50264

Защита ядра Linux не спасает от эксплуатации CVE-2024-50264

Защита ядра Linux не спасает от эксплуатации CVE-2024-50264

Исследователи нашли новый способ эксплуатации уязвимости в ядре Linux — CVE-2024-50264. Этот баг в подсистеме AF_VSOCK позволяет вызвать use-after-free в объекте virtio_vsock_sock во время операций соединения. Уязвимость существует ещё с версии ядра 4.8 и опасна тем, что её можно эксплуатировать без привилегий пользовательских пространств.

До недавнего времени считалось, что из-за механизмов защиты ядра — вроде рандомизации slab-кешей и защиты от состояния гонки (race condition) — эксплуатация крайне затруднена.

Но исследователи смогли обойти эти барьеры и показали, что атака вполне реальна. За это уязвимость даже получила премию Pwnie Award 2025 в номинации «Лучшая эскалация привилегий».

Ключ к успеху — нестандартные техники. В частности, уязвимость удаётся стабильно воспроизводить с помощью «бессмертного» POSIX-сигнала, прерывающего системный вызов connect() и создающего состояние гонки.

Дальше атакующие управляют распределением памяти так, чтобы освободившиеся объекты занимали нужные структуры, и подменяют их своими данными.

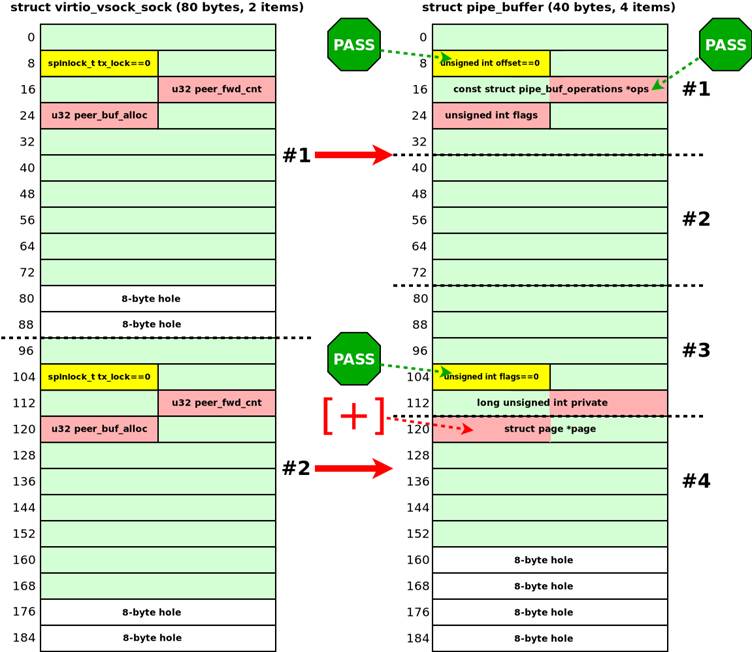
В процессе удаётся повредить критические объекты ядра, например msg_msg и pipe_buffer. Это открывает доступ к утечкам информации и чтению / записи произвольных адресов в памяти ядра. Для этого эксплойт задействует очередь сообщений, позволяя вытащить чувствительные указатели, включая данные об учётных записях.


Разработчики отметили, что новые техники напоминают известные эксплойты вроде Dirty Pipe, но приспособлены для более жёстких условий. В итоге появляется относительно «прямая» дорожка для повышения привилегий на современных Linux-системах.

Эксперты подчёркивают: CVE-2024-50264 — это критическая уязвимость, требующая срочного патча и внимательного анализа мер защиты ядра. Проект kernel-hack-drill, с помощью которого исследователи отрабатывали эксплойты, теперь используют как платформу для изучения подобных атак.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru