


Signal запустил зашифрованные резервные копии чатов с опцией подписки

Signal запустил зашифрованные резервные копии чатов с опцией подписки

Signal запустил зашифрованные резервные копии чатов с опцией подписки

Мессенджер Signal запускает новую функцию — теперь пользователи смогут создавать зашифрованные резервные копии своих чатов и восстанавливать переписку даже в случае потери или поломки телефона.

Опция пока доступна в бета-версии Signal для Android, но в дальнейшем появится и на iOS, и на десктопах.

Чтобы её включить, достаточно зайти в настройки приложения. После активации сообщения будут автоматически архивироваться раз в день — при этом исчезающие и «одноразовые» сообщения в бэкап не попадут.


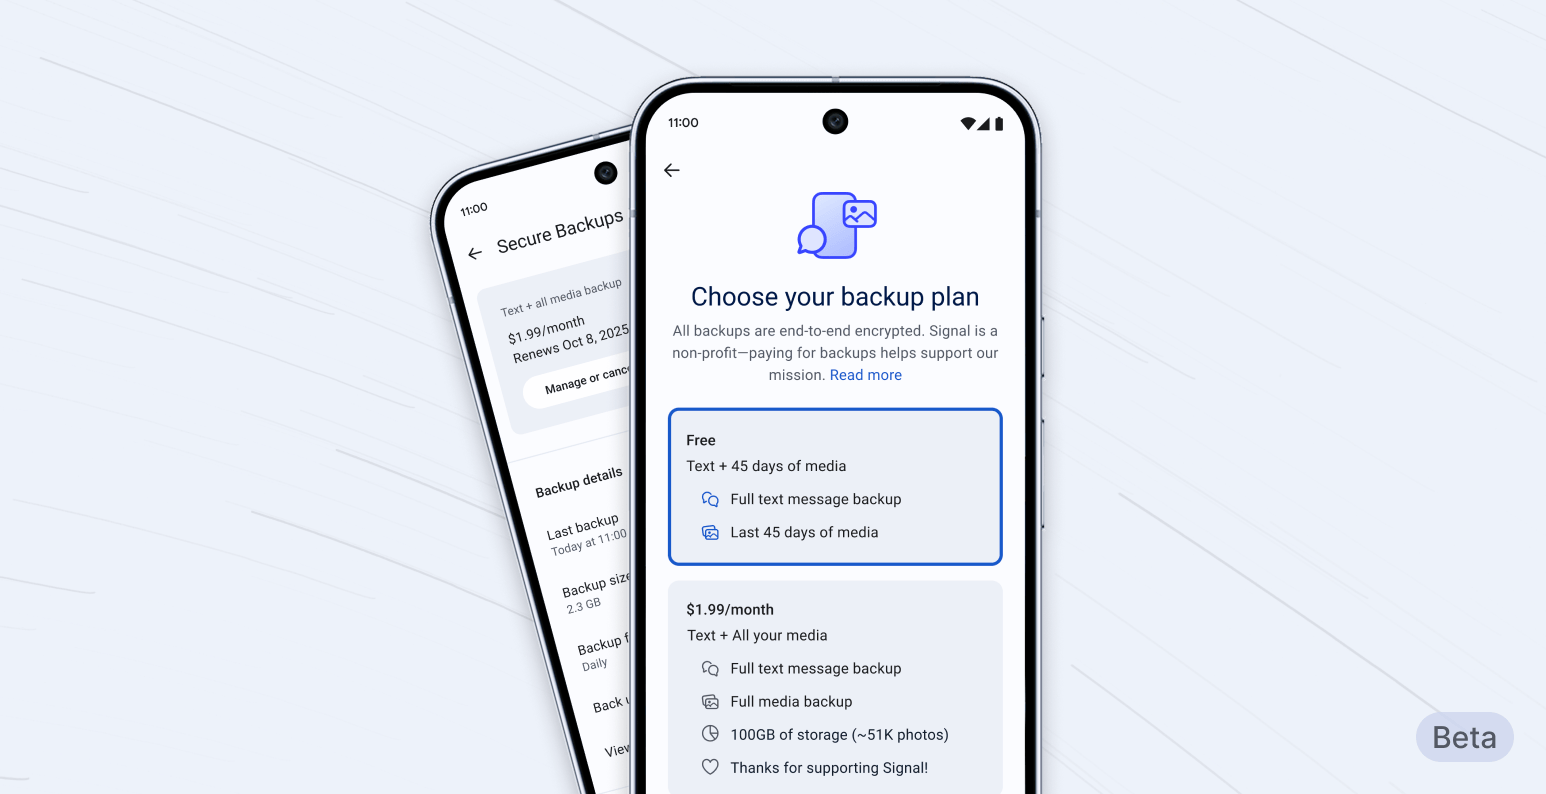
Бесплатный вариант позволяет сохранять до 100 МБ истории переписки и вложений, включая фото, видео и документы, а также медиафайлы за последние 45 дней.

Для тех, кто хочет хранить больше, Signal предлагает платный план за $1,99 в месяц с лимитом до 100 ГБ. Это первый раз, когда мессенджер вводит платную функцию.

При включении резервного копирования на устройстве генерируется 64-символьный ключ восстановления — единственный способ расшифровать данные при их восстановлении. Ключ не хранится у Signal, и если его потерять, доступ к архиву будет утрачен безвозвратно.

Signal последовательно добавляет новые возможности защиты: в январе сервис запустил синхронизацию старых сообщений между устройствами, а весной включил по умолчанию «экранную защиту» в Windows 11, чтобы предотвратить сбор данных функцией Recall. Теперь у пользователей появилась и долгожданная возможность безопасного бэкапа чатов.

На прошлой неделе мы писали о баге в Electron: Signal, Slack и 1Password оказались уязвимы. А в прошлом году изучали тему Signal vs Telegram: какой мессенджер лучше защищает ваши данные.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru