


Signal запустил зашифрованные резервные копии чатов с опцией подписки

Signal запустил зашифрованные резервные копии чатов с опцией подписки

Signal запустил зашифрованные резервные копии чатов с опцией подписки

Мессенджер Signal запускает новую функцию — теперь пользователи смогут создавать зашифрованные резервные копии своих чатов и восстанавливать переписку даже в случае потери или поломки телефона.

Опция пока доступна в бета-версии Signal для Android, но в дальнейшем появится и на iOS, и на десктопах.

Чтобы её включить, достаточно зайти в настройки приложения. После активации сообщения будут автоматически архивироваться раз в день — при этом исчезающие и «одноразовые» сообщения в бэкап не попадут.


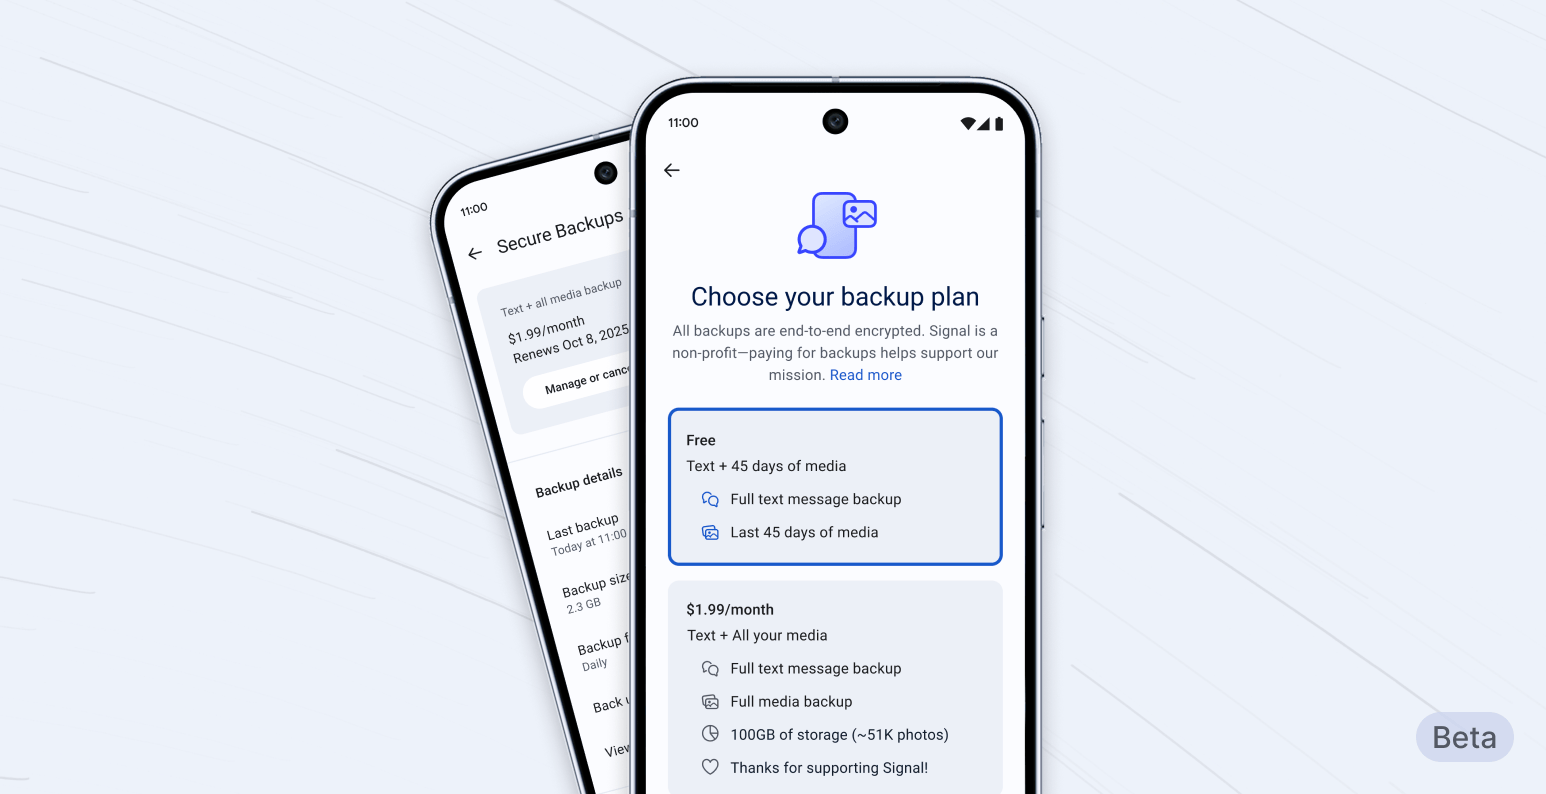
Бесплатный вариант позволяет сохранять до 100 МБ истории переписки и вложений, включая фото, видео и документы, а также медиафайлы за последние 45 дней.

Для тех, кто хочет хранить больше, Signal предлагает платный план за $1,99 в месяц с лимитом до 100 ГБ. Это первый раз, когда мессенджер вводит платную функцию.

При включении резервного копирования на устройстве генерируется 64-символьный ключ восстановления — единственный способ расшифровать данные при их восстановлении. Ключ не хранится у Signal, и если его потерять, доступ к архиву будет утрачен безвозвратно.

Signal последовательно добавляет новые возможности защиты: в январе сервис запустил синхронизацию старых сообщений между устройствами, а весной включил по умолчанию «экранную защиту» в Windows 11, чтобы предотвратить сбор данных функцией Recall. Теперь у пользователей появилась и долгожданная возможность безопасного бэкапа чатов.

На прошлой неделе мы писали о баге в Electron: Signal, Slack и 1Password оказались уязвимы. А в прошлом году изучали тему Signal vs Telegram: какой мессенджер лучше защищает ваши данные.

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru