


Signal запустил зашифрованные резервные копии чатов с опцией подписки

Signal запустил зашифрованные резервные копии чатов с опцией подписки

Signal запустил зашифрованные резервные копии чатов с опцией подписки

Мессенджер Signal запускает новую функцию — теперь пользователи смогут создавать зашифрованные резервные копии своих чатов и восстанавливать переписку даже в случае потери или поломки телефона.

Опция пока доступна в бета-версии Signal для Android, но в дальнейшем появится и на iOS, и на десктопах.

Чтобы её включить, достаточно зайти в настройки приложения. После активации сообщения будут автоматически архивироваться раз в день — при этом исчезающие и «одноразовые» сообщения в бэкап не попадут.


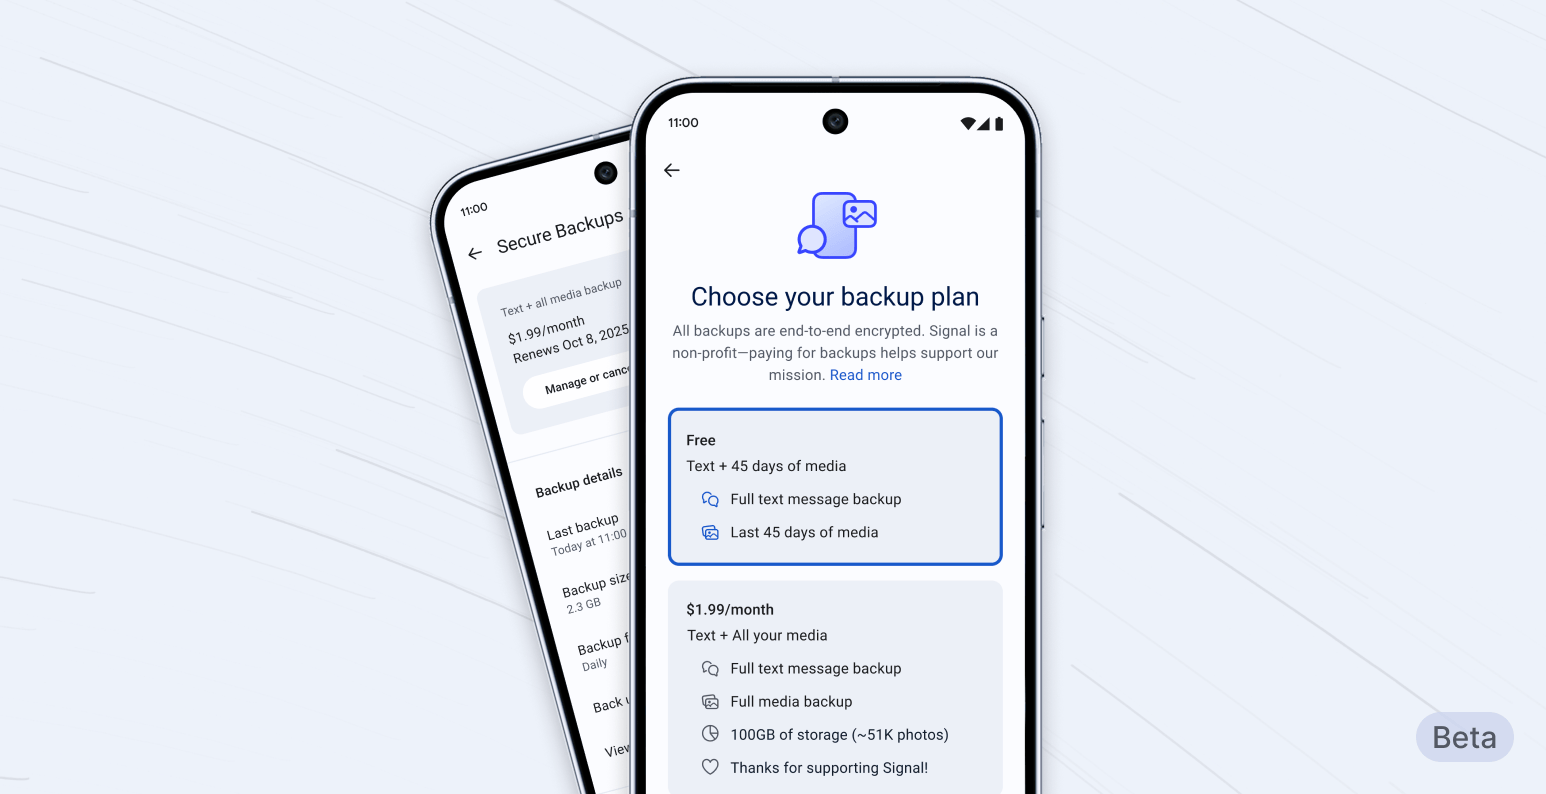
Бесплатный вариант позволяет сохранять до 100 МБ истории переписки и вложений, включая фото, видео и документы, а также медиафайлы за последние 45 дней.

Для тех, кто хочет хранить больше, Signal предлагает платный план за $1,99 в месяц с лимитом до 100 ГБ. Это первый раз, когда мессенджер вводит платную функцию.

При включении резервного копирования на устройстве генерируется 64-символьный ключ восстановления — единственный способ расшифровать данные при их восстановлении. Ключ не хранится у Signal, и если его потерять, доступ к архиву будет утрачен безвозвратно.

Signal последовательно добавляет новые возможности защиты: в январе сервис запустил синхронизацию старых сообщений между устройствами, а весной включил по умолчанию «экранную защиту» в Windows 11, чтобы предотвратить сбор данных функцией Recall. Теперь у пользователей появилась и долгожданная возможность безопасного бэкапа чатов.

На прошлой неделе мы писали о баге в Electron: Signal, Slack и 1Password оказались уязвимы. А в прошлом году изучали тему Signal vs Telegram: какой мессенджер лучше защищает ваши данные.

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru