

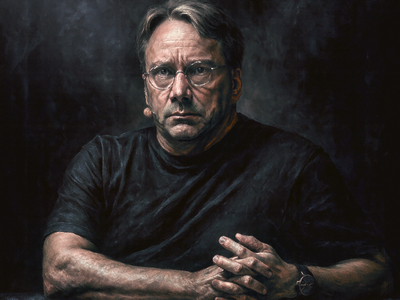

Линус Торвальдс запретил бесполезные ссылки в коммитах ядра Linux

Линус Торвальдс запретил бесполезные ссылки в коммитах ядра Linux

Линус Торвальдс запретил бесполезные ссылки в коммитах ядра Linux

Линус Торвальдс снова высказался жёстко — на этот раз против Link-тегов в коммитах ядра Linux. По его словам, в последние годы стало слишком часто встречаться бессмысленное добавление ссылок, которые в реальности не дают никакой дополнительной информации.

Обычно такие теги ведут просто на сам патч в рассылке LKML, что, по мнению Торвальдса, лишь тратит время.

Он признался, что надеялся найти там объяснение, зачем нужен тот или иной коммит, или ссылку на обсуждение проблемы, но вместо этого натыкался на «бесполезный мусор».

Линус подчеркнул: полезные ссылки он ценит, особенно если речь идёт о многочастных сериях патчей, где можно выйти на сопроводительное письмо или обсуждение.

Но 99% того, что он видит, по его словам, лишь мешает.

«Я ненавижу такие ссылки. Они только делают мою работу сложнее», — заявил он и отказался принять один из пул-реквестов именно из-за этого.

В будущем Торвальдс намерен быть строже: если Link-тег не несёт ценности, патч может не пройти. При этом он предложил подумать о механизмах, которые бы отсеивали «бездумное» добавление ссылок, и даже пошутил, что, возможно, здесь нашлось бы место для ИИ.

Итог простой: если вы отправляете патчи в ядро Linux, добавляйте ссылки только тогда, когда они действительно несут дополнительную информацию. Иначе рискуете попасть под гнев Линуса.

Буквально в апреле вокруг обновлений в Linux 6.15-rc4 вспыхнуло горячее обсуждение, в ходе которого Линус Торвальдс заявил, что чувствительные к регистру файловые системы — это ошибка.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru