


Российский ИИ выявляет нарушения техники безопасности с точностью 80%

Российский ИИ выявляет нарушения техники безопасности с точностью 80%

Российский ИИ выявляет нарушения техники безопасности с точностью 80%

В университете ИТМО создали ИИ-модель, позволяющую автоматизировать отслеживание по видео действий на промпредприятии, способных привести к ЧП. Умный помощник работает со средней точностью 80% — намного выше, чем зарубежные аналоги.

Среди других преимуществ opensource-продукта, нареченного ActionFormer, разработчики отметили легковесность (работа по 3,7 млн параметров — против десятков млн в случае VideoMAE или Hiera) и возможность распознавать сразу десять опасных или неправомерных действий.

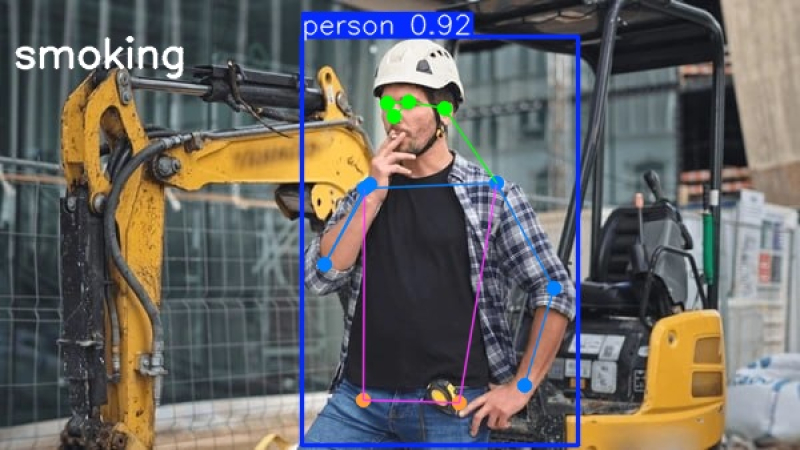
В ходе анализа видео ИИ-ассистент расставляет скелетные точки на изображениях людей, определяет их действия и местонахождение. Обучение проводилось на датасетах из открытых источников и роликах, отснятых самими разработчиками.


Обкатка новинки на крупном предприятии в Пермском крае, по словам разработчиков, позволила предотвратить ряд серьезных ошибок и сократить число традиционных проверок по технике безопасности в три раза.

В октябре ожидается выпуск версии ActionFormer для многоквартирных домов. Ее внедрение позволит повысить эффективность выявления правонарушений на закрепленной за ними территории.

«В будущем мы хотим обучить модель на большем числе действий, — заявила для прессы руководитель проекта Валерия Ефимова. — Следующая задача — адаптировать систему распознавания действий для носимых камер. Например, ее можно будет использовать в шахтах при проведении инструктажа».

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru