


Мошенники проводят фишинг через iCloud Calendar и серверы Apple

Мошенники проводят фишинг через iCloud Calendar и серверы Apple

Мошенники проводят фишинг через iCloud Calendar и серверы Apple

Злоумышленники нашли новый способ обойти фильтры спама и атаковать пользователей через почтовые серверы Apple. Мошенники начали использовать приглашения из iCloud Календаря для рассылки фишинговых писем, замаскированных под уведомления о покупках.

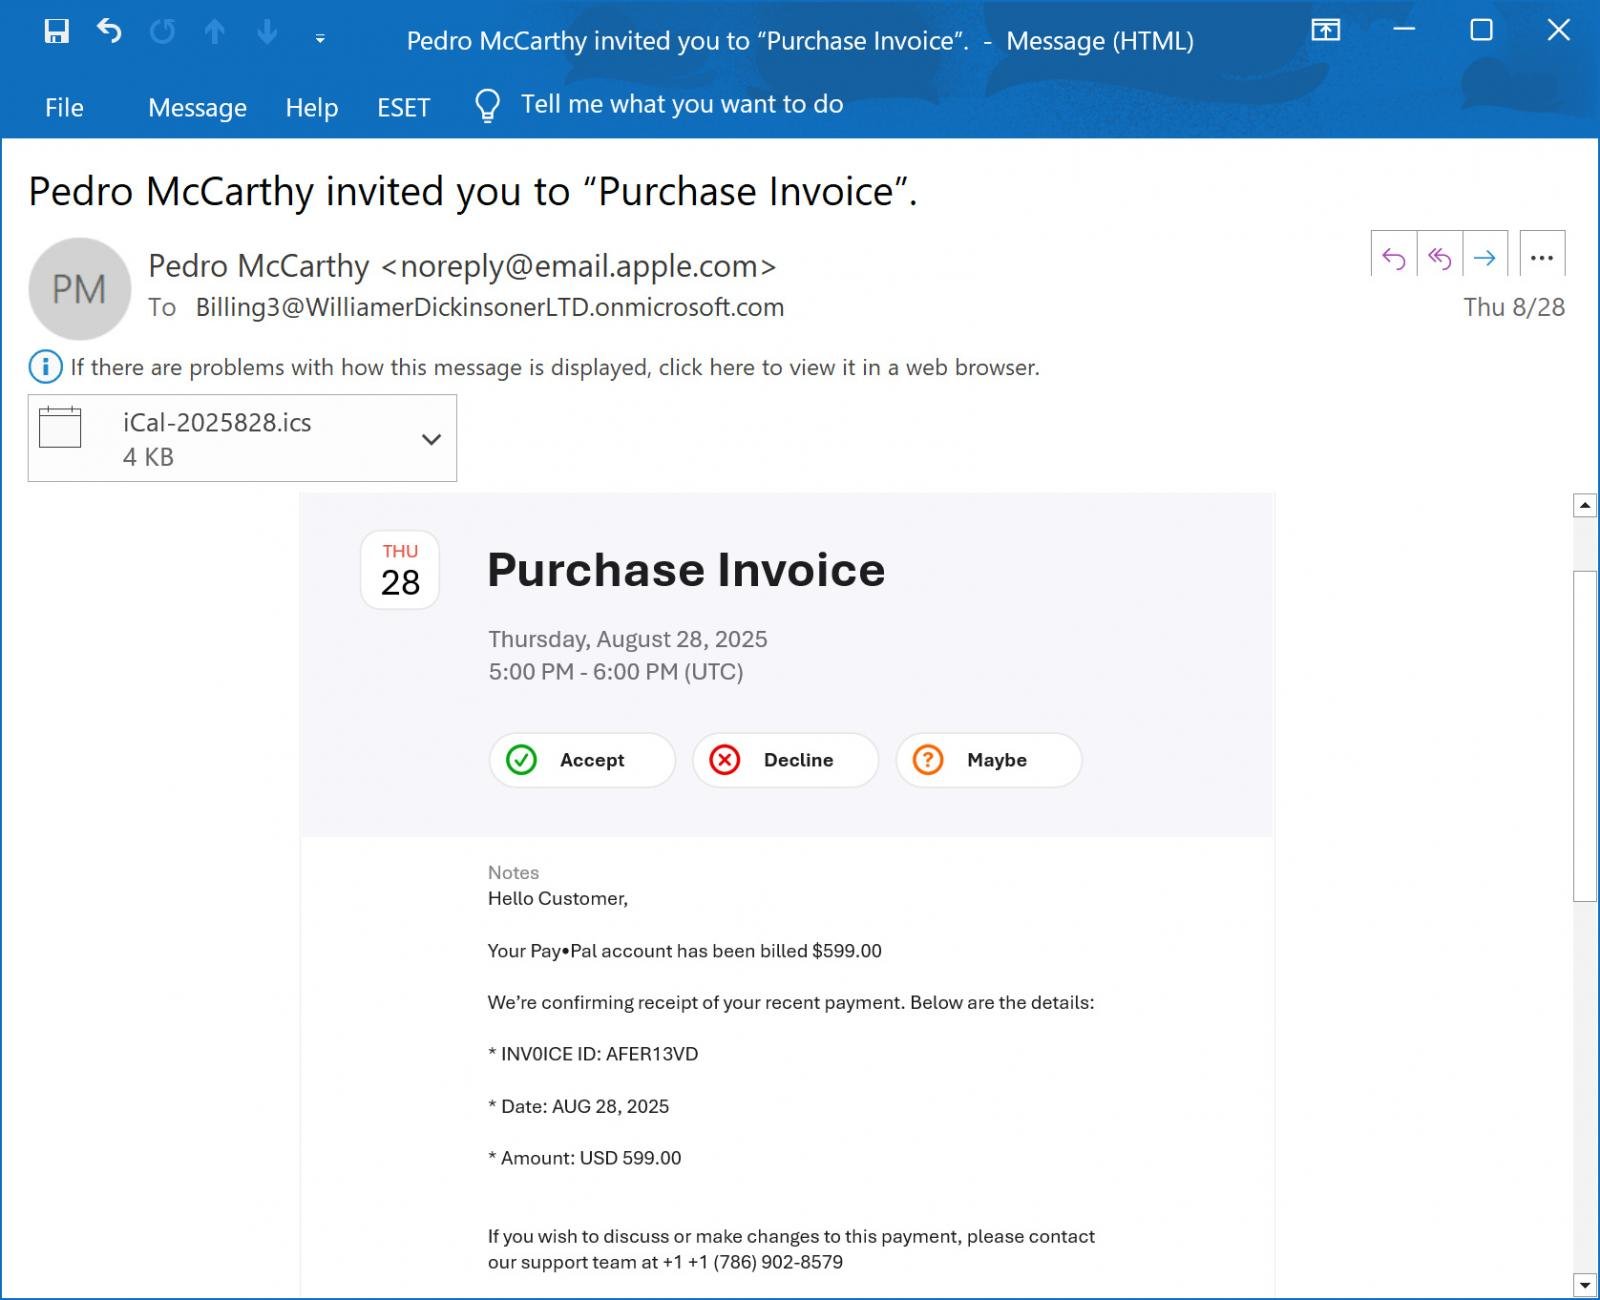
Как выяснило издание BleepingComputer, схема выглядит так: жертва получает письмо якобы от Apple с адреса noreply@email.apple.com, которое успешно проходит все проверки SPF, DKIM и DMARC.

В письме говорится, что с аккаунта PayPal списано $599, а для уточнения деталей или отмены операции нужно позвонить по указанному номеру.

На деле это типичный callback-фишинг. Позвонив «поддержке», человек попадает на мошенников, которые пытаются убедить его в необходимости установить ПО для удалённого доступа. Итог предсказуем: вместо «возврата денег» жертва рискует потерять доступ к банковскому счёту или своим данным.


Главная хитрость в том, что текст с «квитанцией» и номером телефона мошенники размещают в поле Notes календарного приглашения. Когда такое событие создаётся и на него приглашают внешние адреса, iCloud автоматически рассылает приглашения от имени Apple.

В одном из зафиксированных случаев письмо пришло на корпоративный Microsoft 365-адрес, который перенаправлял его сразу множеству участников.

За счёт того, что письмо отправлено напрямую с серверов Apple, оно выглядит легитимно и имеет больше шансов пройти антиспам-фильтры. Именно это и делает новую схему особенно опасной.

Эксперты советуют: если вы получаете странное приглашение в календарь с подозрительным текстом, особенно связанным с платежами, игнорируйте его и ни в коем случае не звоните по указанным номерам.

Сегодня мы также писали о проблемах Apple с правообладателями: на корпорацию подали коллективный иск два американских писателя — Грэйди Хендрикс и Дженнифер Роберсон.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru