


Мошенники проводят фишинг через iCloud Calendar и серверы Apple

Мошенники проводят фишинг через iCloud Calendar и серверы Apple

Мошенники проводят фишинг через iCloud Calendar и серверы Apple

Злоумышленники нашли новый способ обойти фильтры спама и атаковать пользователей через почтовые серверы Apple. Мошенники начали использовать приглашения из iCloud Календаря для рассылки фишинговых писем, замаскированных под уведомления о покупках.

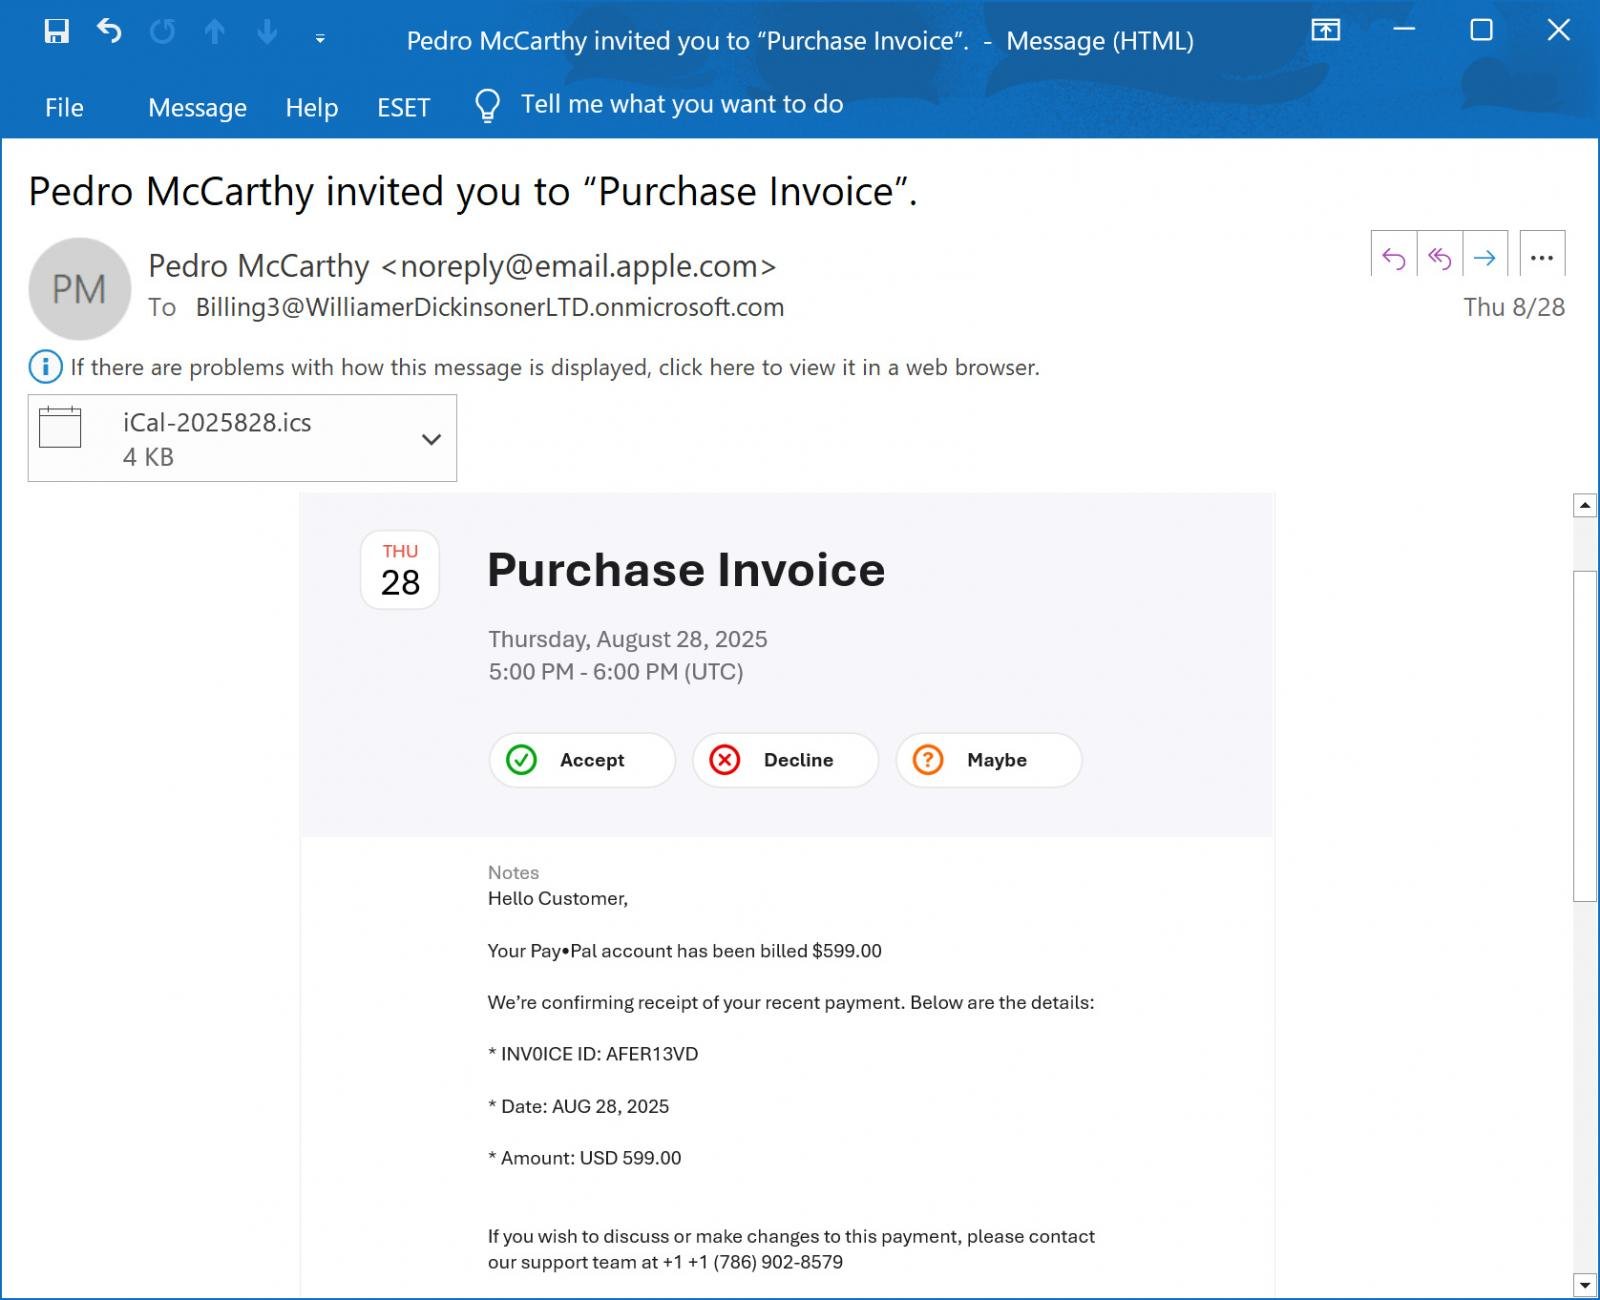
Как выяснило издание BleepingComputer, схема выглядит так: жертва получает письмо якобы от Apple с адреса noreply@email.apple.com, которое успешно проходит все проверки SPF, DKIM и DMARC.

В письме говорится, что с аккаунта PayPal списано $599, а для уточнения деталей или отмены операции нужно позвонить по указанному номеру.

На деле это типичный callback-фишинг. Позвонив «поддержке», человек попадает на мошенников, которые пытаются убедить его в необходимости установить ПО для удалённого доступа. Итог предсказуем: вместо «возврата денег» жертва рискует потерять доступ к банковскому счёту или своим данным.


Главная хитрость в том, что текст с «квитанцией» и номером телефона мошенники размещают в поле Notes календарного приглашения. Когда такое событие создаётся и на него приглашают внешние адреса, iCloud автоматически рассылает приглашения от имени Apple.

В одном из зафиксированных случаев письмо пришло на корпоративный Microsoft 365-адрес, который перенаправлял его сразу множеству участников.

За счёт того, что письмо отправлено напрямую с серверов Apple, оно выглядит легитимно и имеет больше шансов пройти антиспам-фильтры. Именно это и делает новую схему особенно опасной.

Эксперты советуют: если вы получаете странное приглашение в календарь с подозрительным текстом, особенно связанным с платежами, игнорируйте его и ни в коем случае не звоните по указанным номерам.

Сегодня мы также писали о проблемах Apple с правообладателями: на корпорацию подали коллективный иск два американских писателя — Грэйди Хендрикс и Дженнифер Роберсон.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru