


Xello представила стратегию перехода от продуктов к платформам ИБ

Xello представила стратегию перехода от продуктов к платформам ИБ

Xello представила стратегию перехода от продуктов к платформам ИБ

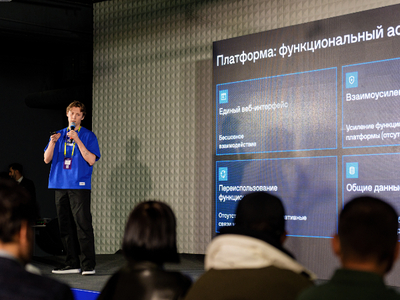
28 августа в Москве прошла первая конференция Xello Open Day, где компания объявила о переходе от разработки отдельных продуктов к созданию платформ комплексной кибербезопасности. По словам представителей, новый подход позволит объединить разные решения в единую архитектуру и упростить работу специалистов по ИБ.

От продукта к платформе

В компании отметили, что со временем возможности их флагманского продукта Xello Deception стали выходить за рамки одного класса решений. Это подтолкнуло разработчиков к идее платформы, где компоненты работают как единая система. Такой формат, считают в Xello, помогает исключить дублирование функций, снизить ошибки настройки и объединить данные в одном «озере», доступном для анализа.

На практике это должно означать более быстрое расследование инцидентов, снижение затрат на ИБ и возможность гибкого масштабирования — от локальных установок до корпоративного уровня.

Две платформы

Xello планирует развивать два направления:

  • Xello Prisma — защита инфраструктуры;
  • Xello Datacube — защита данных.

В состав инфраструктурной платформы войдут несколько решений. Помимо Xello Deception, в неё интегрируют систему защиты идентификационных данных (Identity Protection) и новый EDR-продукт для обнаружения и реагирования на инциденты на конечных точках.

Xello Datacube, анонсированная весной, строится на принципах Zero Trust. Её идея — изолировать корпоративные данные на уровне операционной системы, разделять личную и рабочую информацию, предотвращать утечки и при этом не менять привычный интерфейс приложений для сотрудников.

Человеческий фактор и культура безопасности

Отдельная дискуссия на конференции была посвящена роли человека в защите информации. Представители банковского и корпоративного сектора подчеркнули: даже самые надёжные технологии не решают проблему человеческих ошибок.

  • В ПАО «Банк ПСБ» отметили, что важно назначать ответственных за данные внутри бизнеса и выстраивать процессы, где владелец информации несёт ответственность за её использование.
  • В Capital Group напомнили, что даже многофакторная аутентификация не спасает, если пользователь не понимает рисков. Здесь помогает обучение и повышение осведомлённости сотрудников.
  • В Angara Security предложили рассматривать защиту как сочетание технологий, качества внедрения и корпоративной культуры. Технологии помогают смещать акценты с наказаний за нарушения на превентивные меры.

Эксперты также обсудили внедрение концепции Zero Trust. Главным препятствием, по их мнению, остаются устаревшие системы, которые сложно адаптировать под современные требования.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru