


Xello представила стратегию перехода от продуктов к платформам ИБ

Xello представила стратегию перехода от продуктов к платформам ИБ

Xello представила стратегию перехода от продуктов к платформам ИБ

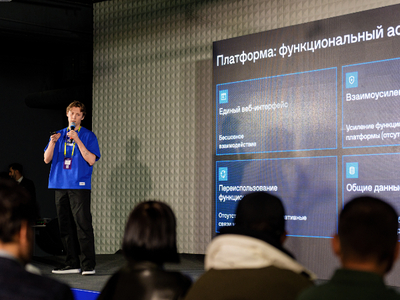
28 августа в Москве прошла первая конференция Xello Open Day, где компания объявила о переходе от разработки отдельных продуктов к созданию платформ комплексной кибербезопасности. По словам представителей, новый подход позволит объединить разные решения в единую архитектуру и упростить работу специалистов по ИБ.

От продукта к платформе

В компании отметили, что со временем возможности их флагманского продукта Xello Deception стали выходить за рамки одного класса решений. Это подтолкнуло разработчиков к идее платформы, где компоненты работают как единая система. Такой формат, считают в Xello, помогает исключить дублирование функций, снизить ошибки настройки и объединить данные в одном «озере», доступном для анализа.

На практике это должно означать более быстрое расследование инцидентов, снижение затрат на ИБ и возможность гибкого масштабирования — от локальных установок до корпоративного уровня.

Две платформы

Xello планирует развивать два направления:

  • Xello Prisma — защита инфраструктуры;
  • Xello Datacube — защита данных.

В состав инфраструктурной платформы войдут несколько решений. Помимо Xello Deception, в неё интегрируют систему защиты идентификационных данных (Identity Protection) и новый EDR-продукт для обнаружения и реагирования на инциденты на конечных точках.

Xello Datacube, анонсированная весной, строится на принципах Zero Trust. Её идея — изолировать корпоративные данные на уровне операционной системы, разделять личную и рабочую информацию, предотвращать утечки и при этом не менять привычный интерфейс приложений для сотрудников.

Человеческий фактор и культура безопасности

Отдельная дискуссия на конференции была посвящена роли человека в защите информации. Представители банковского и корпоративного сектора подчеркнули: даже самые надёжные технологии не решают проблему человеческих ошибок.

  • В ПАО «Банк ПСБ» отметили, что важно назначать ответственных за данные внутри бизнеса и выстраивать процессы, где владелец информации несёт ответственность за её использование.
  • В Capital Group напомнили, что даже многофакторная аутентификация не спасает, если пользователь не понимает рисков. Здесь помогает обучение и повышение осведомлённости сотрудников.
  • В Angara Security предложили рассматривать защиту как сочетание технологий, качества внедрения и корпоративной культуры. Технологии помогают смещать акценты с наказаний за нарушения на превентивные меры.

Эксперты также обсудили внедрение концепции Zero Trust. Главным препятствием, по их мнению, остаются устаревшие системы, которые сложно адаптировать под современные требования.

Подпишитесь на новости

Украинские торрент-сайты временно отключились после ударов по ЦОД

Популярные торрент-ресурсы 1337x и NordicQuality столкнулись с перебоями, которые Tom’s Hardware связывает с российскими ударами по дата-центрам в Украине. Для 1337x это очередная проблема после нескольких месяцев борьбы с DDoS-атаками.

По данным издания, несколько серверов инфраструктуры 1337x вышли из строя из-за взрывов. NordicQuality также временно оказался недоступен.

Только теперь речь о физическом повреждении инфраструктуры: фильтрацией трафика и настройкой защиты такой сбой не устранить.

При этом установить, в каких именно украинских дата-центрах размещались серверы этих ресурсов, изданию не удалось.

Подобные сайты используют промежуточную инфраструктуру, включая Cloudflare, которая скрывает расположение исходных серверов. Поэтому привязывать отключения к конкретному хостинг-провайдеру пока преждевременно.

На момент публикации Tom’s Hardware оба ресурса снова работали. Продолжительность простоев и полный масштаб повреждений в сообщении не уточняются.

RSS: Новости на портале Anti-Malware.ru