


На OFFZONE 2025 говорили об угрозах, ИИ и атаках на цепочки поставок

На OFFZONE 2025 говорили об угрозах, ИИ и атаках на цепочки поставок

На OFFZONE 2025 говорили об угрозах, ИИ и атаках на цепочки поставок

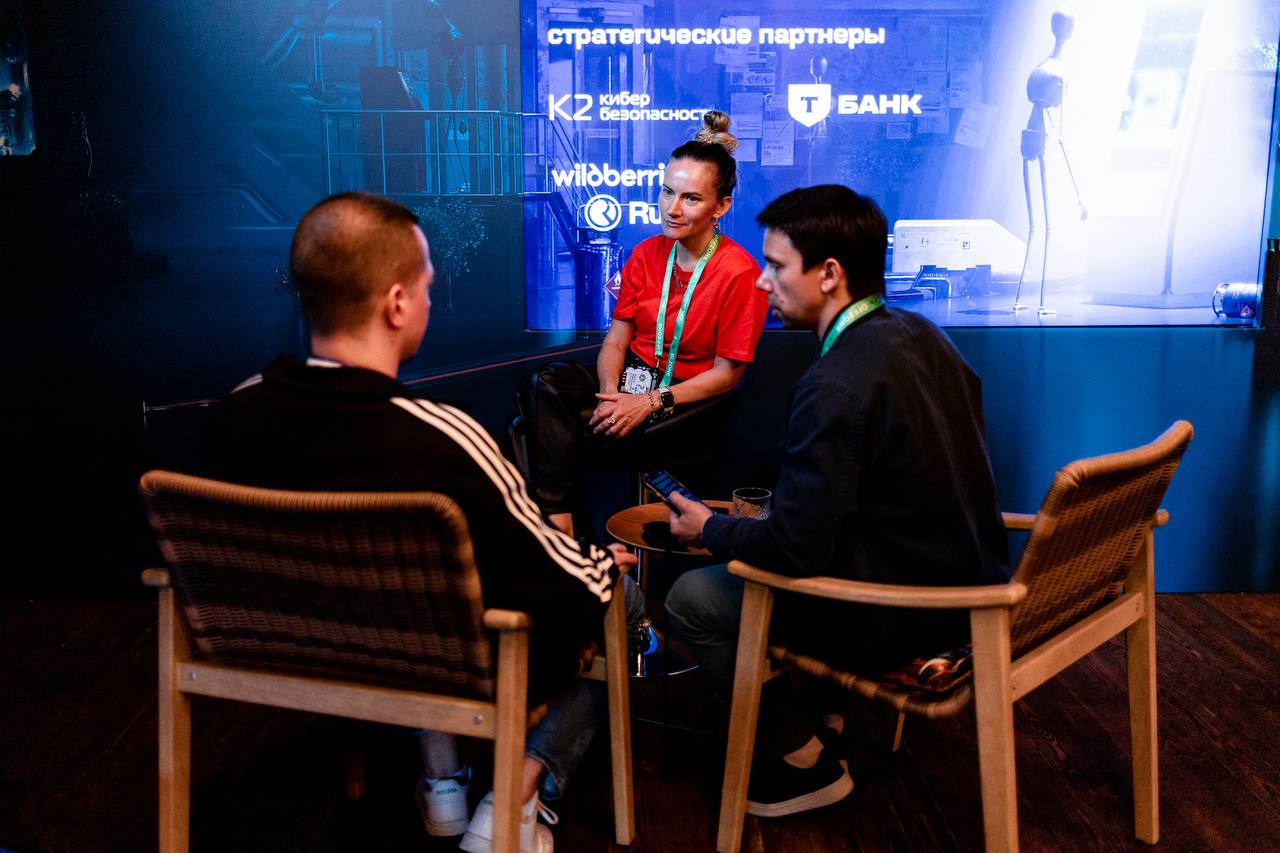
21–22 августа пространство GOELRO стало местом, где снова встретились свои. Шестой раз подряд OFFZONE — конференция по практической кибербезопасности — объединяет тех, кто формирует культуру offensive security в России. В этом сезоне: 2500 участников, более 120 спикеров, 23 бизнес-партнёра, 9 медиа и 13 представителей комьюнити.

Официальную программу открыл Евгений Касперский с докладом о кибериммунитете:

«Каждый день появляется полмиллиона новых зловредов. За два дня OFFZONE — это миллион. При таких объёмах нужна не просто защита, а архитектура, которую невозможно взломать без неприемлемого ущерба».

Прямая речь и параллельные треки

Доклады шли в семь потоков. На Main track и Fast track эксперты обсуждали уязвимости в парсерах, пентест Wi‑Fi, использование AI и ML в кибербезопасности, ключевые тренды, опыт расследования инцидентов, а также разные вопросы, связанные с киберинцидентами.

В AI.Zone обсуждали, как ИИ трансформирует защиту и атаку.

«ИИ используют не только защитники, но и атакующие — и порой эффективнее», — отметил Михаил Сидорук из BI.ZONE. — «Важно говорить о рисках до того, как они реализуются».

В AppSec.Zone говорили об архитектурной безопасности приложений.

«Чтобы защищаться эффективно, нужно думать как хакер, — подчеркивает Илья Шабанов, генеральный директор AM Media. — «И OFFZONE даёт эту среду — с инженерной страстью и фокусом на уязвимости».


Threat.Zone сосредоточился на аналитике угроз. В центре — исследование теневых ресурсов BI.ZONE «Threat Zone 2025: обратная сторона». В его рамках эксперты проанализировали более 5000 сообщений форумов и телеграм-каналов, связанных с киберпреступностью, за 2024-й и первую половину 2025 года.

«Мы наблюдаем сдвиг: от атак на периметр — к атакам на идентификацию и цепочки поставок», — пояснил Александр Каледа, CISO Яндекса. — «Старый подход — это “забор”. А периметра давно нет. Сегодня защита строится иначе: доступ, авторизация, логирование, контроль».

AntiFraud.Zone тестировал антифрод-алгоритмы на ботах. В Community track говорили про CTF, багбаунти и железо. Павел Блинников из BI.ZONE напомнил: «99% облаков работают на гипервизорах, и большинство из них написаны на небезопасных языках. Исследования в этой зоне только начинаются».

OFFZONE как культурный код индустрии

Помимо докладов, были квизы, задачки, офкоины, кастомизация бейджей и даже татуировки. 21 участник набил логотип OFFZONE и получил пожизненный вход на будущие мероприятия.

«OFFZONE — это не просто конференция. Это место, где индустрия говорит откровенно. Где можно встретить коллег, обменяться опытом и задать неудобные вопросы», — говорит Евгений Волошин, директор по стратегии BI.ZONE.

OFFZONE 2025 показал: диалог стал глубже, технологии сложнее, а сообщество — зрелее. И это только начало нового сезона.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru