


На OFFZONE 2025 говорили об угрозах, ИИ и атаках на цепочки поставок

На OFFZONE 2025 говорили об угрозах, ИИ и атаках на цепочки поставок

На OFFZONE 2025 говорили об угрозах, ИИ и атаках на цепочки поставок

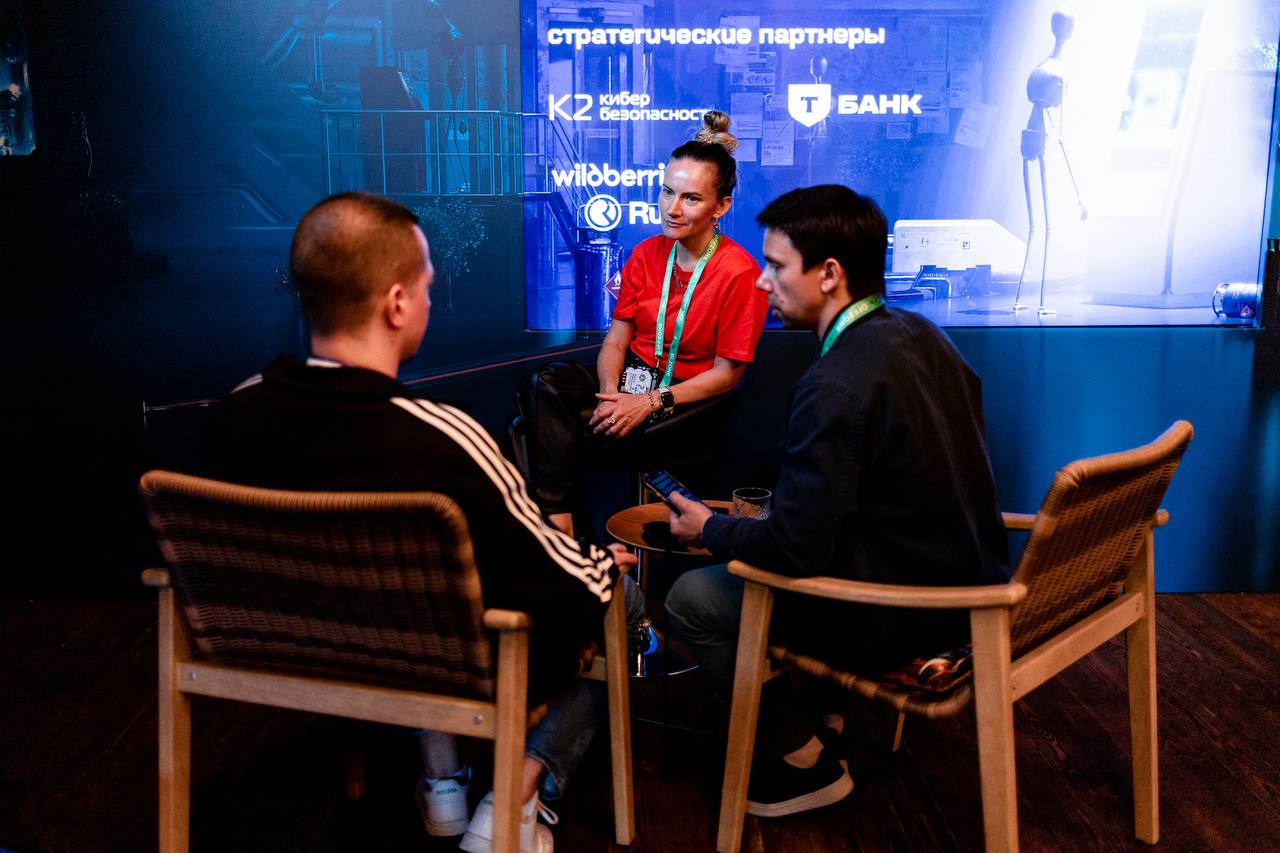
21–22 августа пространство GOELRO стало местом, где снова встретились свои. Шестой раз подряд OFFZONE — конференция по практической кибербезопасности — объединяет тех, кто формирует культуру offensive security в России. В этом сезоне: 2500 участников, более 120 спикеров, 23 бизнес-партнёра, 9 медиа и 13 представителей комьюнити.

Официальную программу открыл Евгений Касперский с докладом о кибериммунитете:

«Каждый день появляется полмиллиона новых зловредов. За два дня OFFZONE — это миллион. При таких объёмах нужна не просто защита, а архитектура, которую невозможно взломать без неприемлемого ущерба».

Прямая речь и параллельные треки

Доклады шли в семь потоков. На Main track и Fast track эксперты обсуждали уязвимости в парсерах, пентест Wi‑Fi, использование AI и ML в кибербезопасности, ключевые тренды, опыт расследования инцидентов, а также разные вопросы, связанные с киберинцидентами.

В AI.Zone обсуждали, как ИИ трансформирует защиту и атаку.

«ИИ используют не только защитники, но и атакующие — и порой эффективнее», — отметил Михаил Сидорук из BI.ZONE. — «Важно говорить о рисках до того, как они реализуются».

В AppSec.Zone говорили об архитектурной безопасности приложений.

«Чтобы защищаться эффективно, нужно думать как хакер, — подчеркивает Илья Шабанов, генеральный директор AM Media. — «И OFFZONE даёт эту среду — с инженерной страстью и фокусом на уязвимости».


Threat.Zone сосредоточился на аналитике угроз. В центре — исследование теневых ресурсов BI.ZONE «Threat Zone 2025: обратная сторона». В его рамках эксперты проанализировали более 5000 сообщений форумов и телеграм-каналов, связанных с киберпреступностью, за 2024-й и первую половину 2025 года.

«Мы наблюдаем сдвиг: от атак на периметр — к атакам на идентификацию и цепочки поставок», — пояснил Александр Каледа, CISO Яндекса. — «Старый подход — это “забор”. А периметра давно нет. Сегодня защита строится иначе: доступ, авторизация, логирование, контроль».

AntiFraud.Zone тестировал антифрод-алгоритмы на ботах. В Community track говорили про CTF, багбаунти и железо. Павел Блинников из BI.ZONE напомнил: «99% облаков работают на гипервизорах, и большинство из них написаны на небезопасных языках. Исследования в этой зоне только начинаются».

OFFZONE как культурный код индустрии

Помимо докладов, были квизы, задачки, офкоины, кастомизация бейджей и даже татуировки. 21 участник набил логотип OFFZONE и получил пожизненный вход на будущие мероприятия.

«OFFZONE — это не просто конференция. Это место, где индустрия говорит откровенно. Где можно встретить коллег, обменяться опытом и задать неудобные вопросы», — говорит Евгений Волошин, директор по стратегии BI.ZONE.

OFFZONE 2025 показал: диалог стал глубже, технологии сложнее, а сообщество — зрелее. И это только начало нового сезона.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru