


Новый кейлоггер TinkyWinkey скрытно атакует Windows-системы

Новый кейлоггер TinkyWinkey скрытно атакует Windows-системы

Новый кейлоггер TinkyWinkey скрытно атакует Windows-системы

Эксперты из CYFIRMA опубликовали подробный разбор нового семейства вредоносных программ для Windows под названием TinkyWinkey, впервые замеченного в конце июня 2025 года. Этот зловред сочетает в себе кейлоггер и инструмент для системного профилирования, работая максимально скрытно и закрепляясь в системе после перезагрузки.

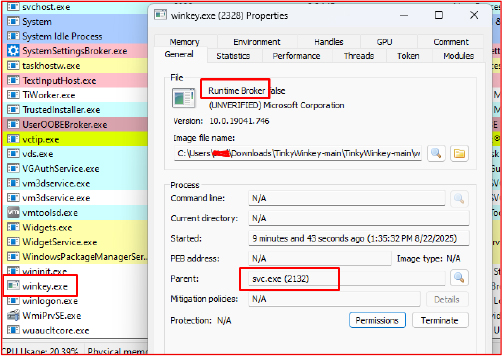
Малварь состоит из двух модулей: Tinky Service — сервис, отвечающий за жизненный цикл и автозапуск, и Winkey Keylogger — основное шпионское ядро, которое может запускаться как отдельный файл или внедряться через DLL-инъекцию в доверенные процессы вроде explorer.exe.


Особенность TinkyWinkey — в глубокой разведке системы. Он собирает отпечатки ОС, сведения о процессоре, объёме памяти и сетевых параметрах, используя низкоуровневые API Windows. Такой подход помогает злоумышленникам делать украденные данные — пароли, переписки, учётные записи — более ценными и удобными для последующих атак.

Кейлоггер перехватывает все нажатия клавиш, включая спецсимволы и ввод на разных языках. Более того, он отслеживает, в каком окне работает пользователь, что позволяет сопоставлять пароли с конкретными приложениями — будь то браузер, почта или онлайн-банк.

Для сохранения данных TinkyWinkey записывает их в файл logs_tw.txt в системной папке temp, откуда злоумышленники могут забирать логи. Благодаря этому можно получить не только пароли, но и чаты, служебные записи и другую чувствительную информацию.

В CYFIRMA подчёркивают: TinkyWinkey — это один из самых скрытных кейлоггеров последних лет. Он совмещает автозапуск как сервис, низкоуровневый перехват клавиатуры и детальную разведку системы, что делает его опасным инструментом для кибершпионажа.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru