


Новый кейлоггер TinkyWinkey скрытно атакует Windows-системы

Новый кейлоггер TinkyWinkey скрытно атакует Windows-системы

Новый кейлоггер TinkyWinkey скрытно атакует Windows-системы

Эксперты из CYFIRMA опубликовали подробный разбор нового семейства вредоносных программ для Windows под названием TinkyWinkey, впервые замеченного в конце июня 2025 года. Этот зловред сочетает в себе кейлоггер и инструмент для системного профилирования, работая максимально скрытно и закрепляясь в системе после перезагрузки.

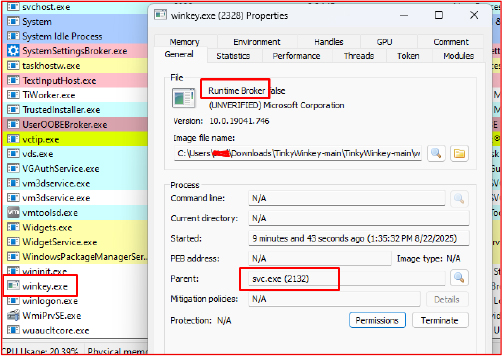
Малварь состоит из двух модулей: Tinky Service — сервис, отвечающий за жизненный цикл и автозапуск, и Winkey Keylogger — основное шпионское ядро, которое может запускаться как отдельный файл или внедряться через DLL-инъекцию в доверенные процессы вроде explorer.exe.


Особенность TinkyWinkey — в глубокой разведке системы. Он собирает отпечатки ОС, сведения о процессоре, объёме памяти и сетевых параметрах, используя низкоуровневые API Windows. Такой подход помогает злоумышленникам делать украденные данные — пароли, переписки, учётные записи — более ценными и удобными для последующих атак.

Кейлоггер перехватывает все нажатия клавиш, включая спецсимволы и ввод на разных языках. Более того, он отслеживает, в каком окне работает пользователь, что позволяет сопоставлять пароли с конкретными приложениями — будь то браузер, почта или онлайн-банк.

Для сохранения данных TinkyWinkey записывает их в файл logs_tw.txt в системной папке temp, откуда злоумышленники могут забирать логи. Благодаря этому можно получить не только пароли, но и чаты, служебные записи и другую чувствительную информацию.

В CYFIRMA подчёркивают: TinkyWinkey — это один из самых скрытных кейлоггеров последних лет. Он совмещает автозапуск как сервис, низкоуровневый перехват клавиатуры и детальную разведку системы, что делает его опасным инструментом для кибершпионажа.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru