


Новый кейлоггер TinkyWinkey скрытно атакует Windows-системы

Новый кейлоггер TinkyWinkey скрытно атакует Windows-системы

Новый кейлоггер TinkyWinkey скрытно атакует Windows-системы

Эксперты из CYFIRMA опубликовали подробный разбор нового семейства вредоносных программ для Windows под названием TinkyWinkey, впервые замеченного в конце июня 2025 года. Этот зловред сочетает в себе кейлоггер и инструмент для системного профилирования, работая максимально скрытно и закрепляясь в системе после перезагрузки.

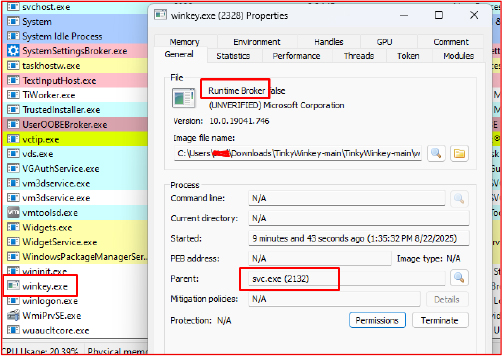
Малварь состоит из двух модулей: Tinky Service — сервис, отвечающий за жизненный цикл и автозапуск, и Winkey Keylogger — основное шпионское ядро, которое может запускаться как отдельный файл или внедряться через DLL-инъекцию в доверенные процессы вроде explorer.exe.


Особенность TinkyWinkey — в глубокой разведке системы. Он собирает отпечатки ОС, сведения о процессоре, объёме памяти и сетевых параметрах, используя низкоуровневые API Windows. Такой подход помогает злоумышленникам делать украденные данные — пароли, переписки, учётные записи — более ценными и удобными для последующих атак.

Кейлоггер перехватывает все нажатия клавиш, включая спецсимволы и ввод на разных языках. Более того, он отслеживает, в каком окне работает пользователь, что позволяет сопоставлять пароли с конкретными приложениями — будь то браузер, почта или онлайн-банк.

Для сохранения данных TinkyWinkey записывает их в файл logs_tw.txt в системной папке temp, откуда злоумышленники могут забирать логи. Благодаря этому можно получить не только пароли, но и чаты, служебные записи и другую чувствительную информацию.

В CYFIRMA подчёркивают: TinkyWinkey — это один из самых скрытных кейлоггеров последних лет. Он совмещает автозапуск как сервис, низкоуровневый перехват клавиатуры и детальную разведку системы, что делает его опасным инструментом для кибершпионажа.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru