


Роботы-официанты и курьеры оказались под угрозой удалённого взлома

Роботы-официанты и курьеры оказались под угрозой удалённого взлома

Роботы-официанты и курьеры оказались под угрозой удалённого взлома

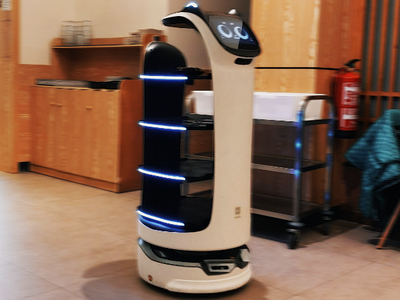
Исследователь под ником BobDaHacker обнаружил серьёзную брешь в API управления роботами Pudu Robotics. Ошибка была настолько простой, что даже человек с минимальными техническими знаниями мог «угнать» любого робота — от официанта BellaBot в ресторане до робота-доставщика лекарств в больнице.

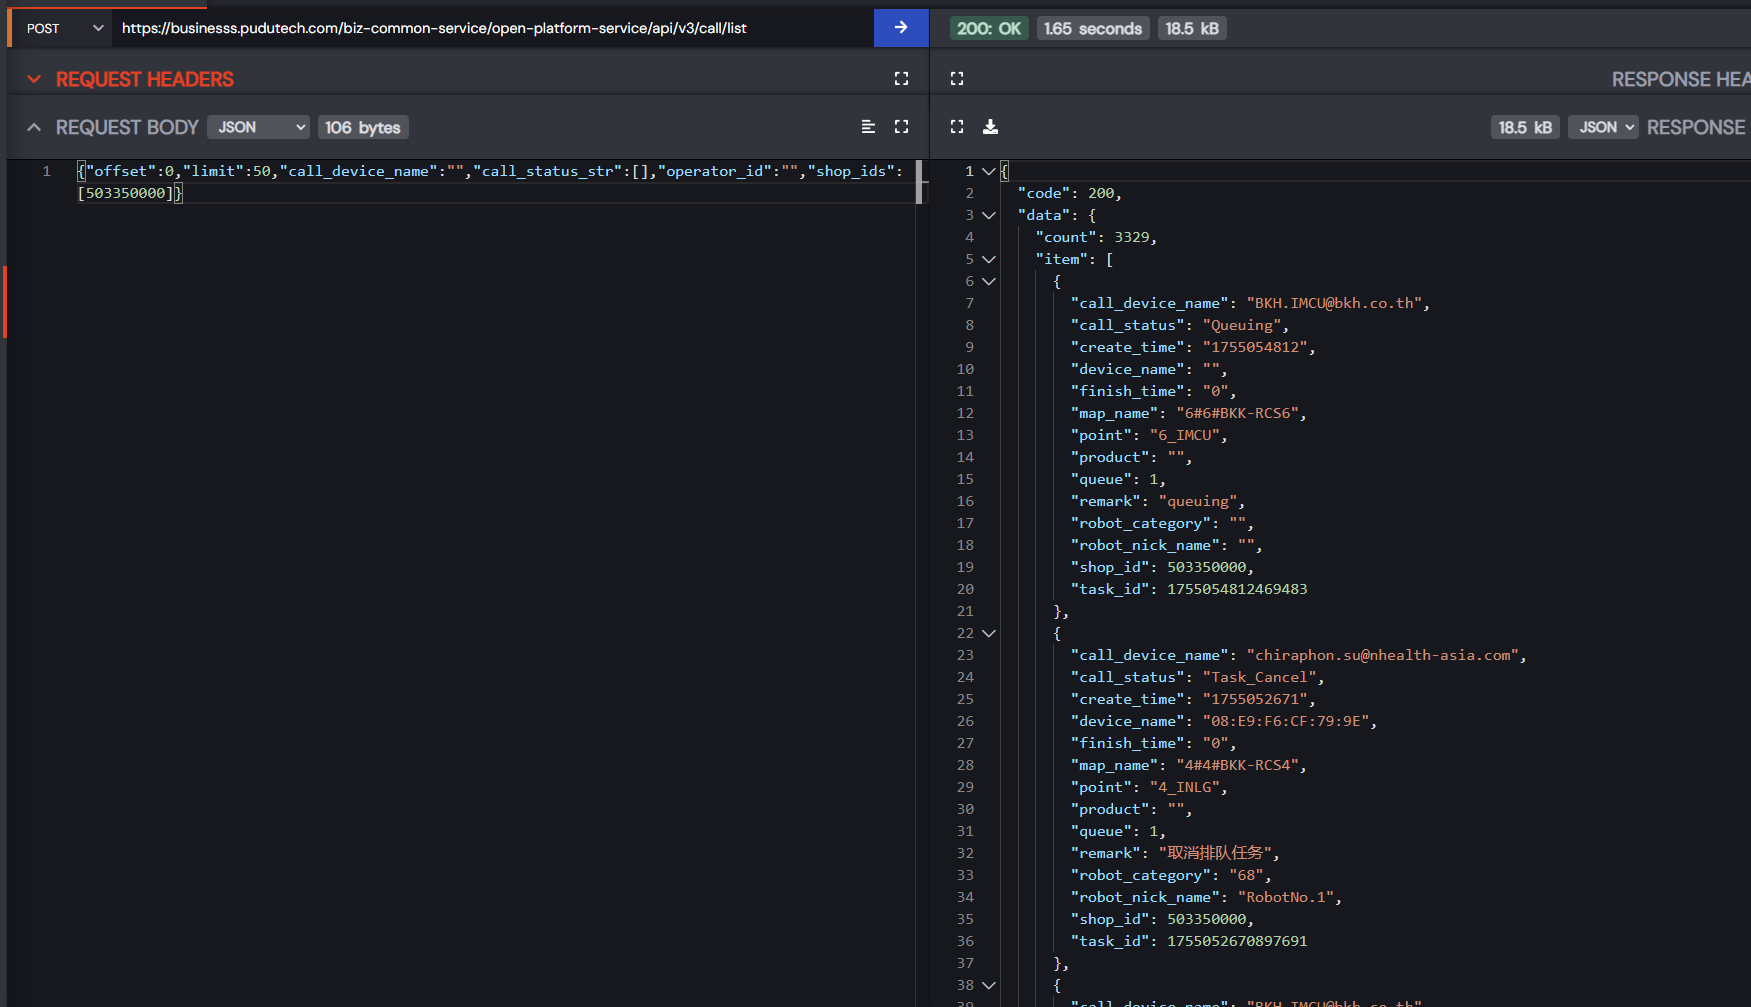
Проблема заключалась в том, что API требовал токены, но при этом не проверял права пользователя и «владение» устройством.

В итоге можно было смотреть историю вызовов, менять настройки, перенаправлять задания или даже заставить роботов крутиться по кругу.


В ресторане это выглядело бы как фарс: ваш ужин вдруг приезжает на соседний столик, все заказы массово отменяются в час пик, а роботы начинают кататься по залу и включать музыку.

Но в больнице или офисе последствия могли быть куда серьёзнее — от срыва доставки лекарств до кражи документов с охраняемых этажей.

BobDaHacker сообщил о проблеме ещё 12 августа, но Pudu Robotics игнорировала обращения почти три недели. Лишь после того как исследователь напрямую предупредил крупных клиентов вроде японских ресторанных сетей Skylark и Zensho, компания наконец «обнаружила» уязвимость и выпустила заплатку.

Реакция производителя вызвала не меньше вопросов, чем сама дыра. У Pudu не оказалось ни выделенного контакта для безопасности, ни прозрачного процесса обработки сообщений о проблемах. Ответ пришёл в виде шаблонного письма, где даже не удалили плейсхолдер «[Your Email Address]».

История показывает: красивые слова о «приверженности безопасности» на сайте мало что значат без реальных мер. Когда роботы обслуживают рестораны, отели, школы и особенно больницы, сбои в их работе могут обернуться не только испорченным ужином, но и угрозой для здоровья и безопасности.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru