

Роботы-официанты и курьеры оказались под угрозой удалённого взлома

Роботы-официанты и курьеры оказались под угрозой удалённого взлома

Роботы-официанты и курьеры оказались под угрозой удалённого взлома

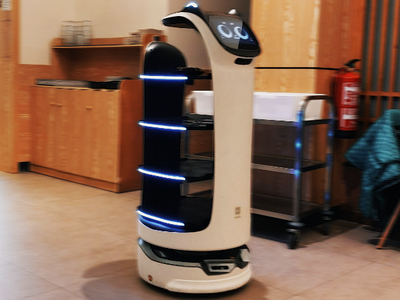
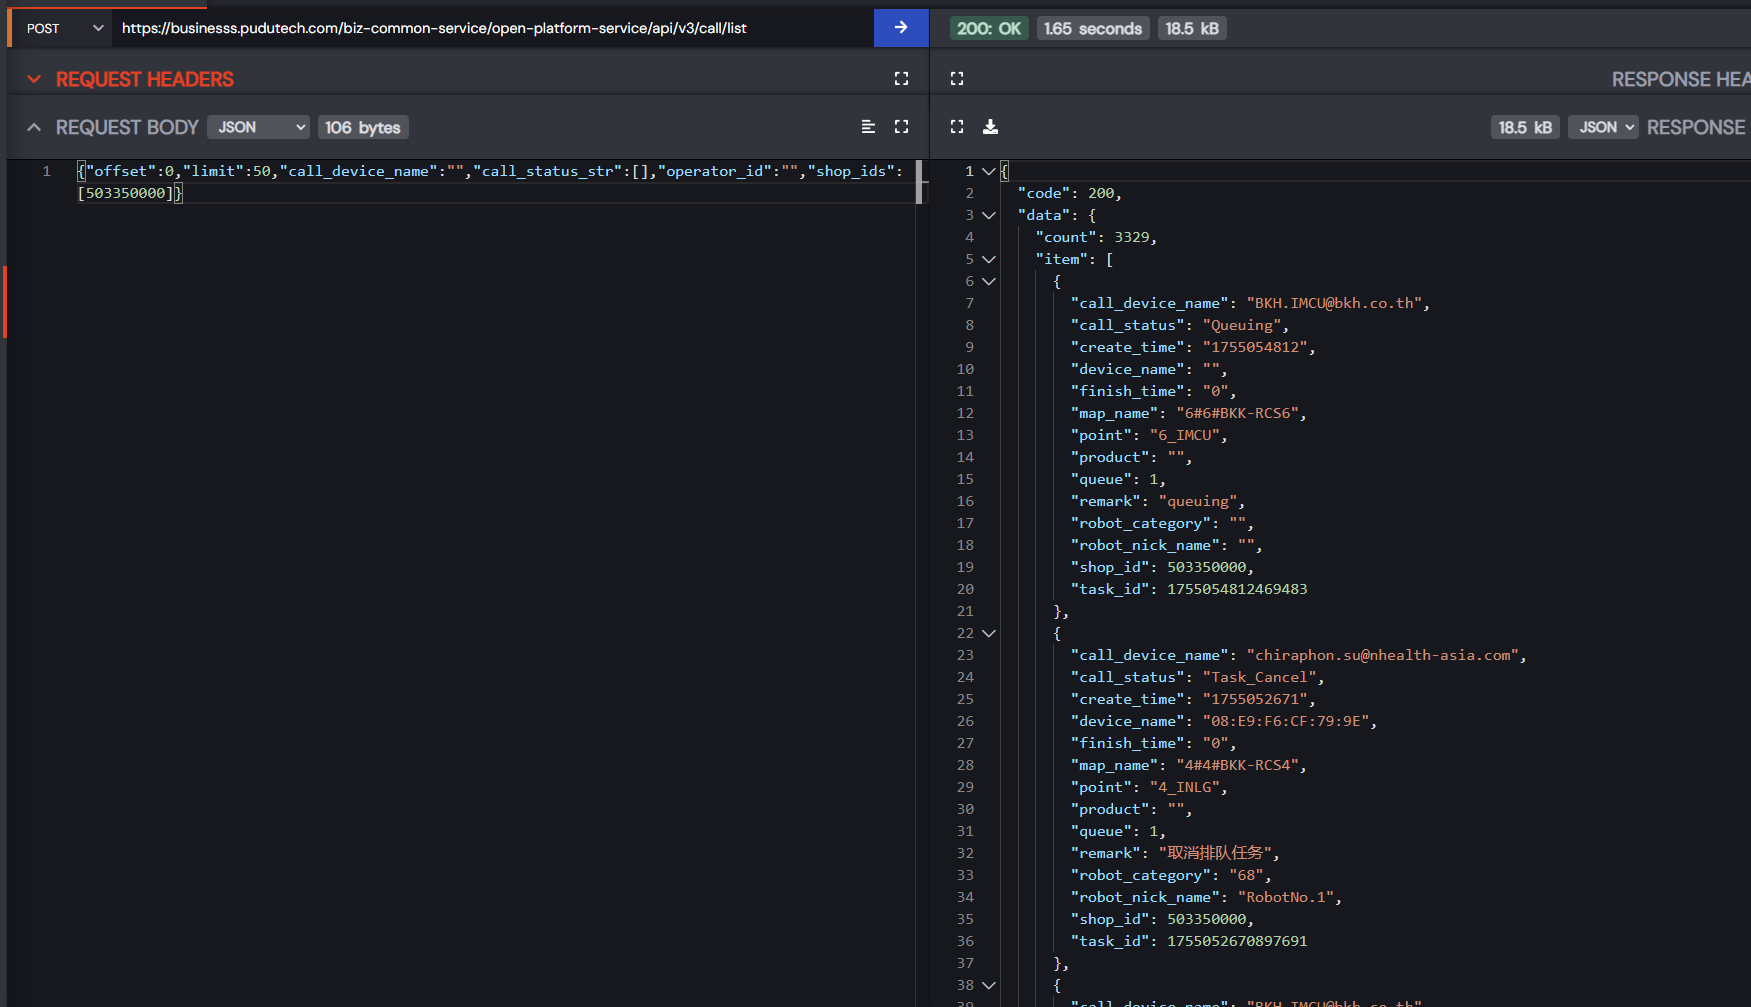
Исследователь под ником BobDaHacker обнаружил серьёзную брешь в API управления роботами Pudu Robotics. Ошибка была настолько простой, что даже человек с минимальными техническими знаниями мог «угнать» любого робота — от официанта BellaBot в ресторане до робота-доставщика лекарств в больнице.

Проблема заключалась в том, что API требовал токены, но при этом не проверял права пользователя и «владение» устройством.

В итоге можно было смотреть историю вызовов, менять настройки, перенаправлять задания или даже заставить роботов крутиться по кругу.


В ресторане это выглядело бы как фарс: ваш ужин вдруг приезжает на соседний столик, все заказы массово отменяются в час пик, а роботы начинают кататься по залу и включать музыку.

Но в больнице или офисе последствия могли быть куда серьёзнее — от срыва доставки лекарств до кражи документов с охраняемых этажей.

BobDaHacker сообщил о проблеме ещё 12 августа, но Pudu Robotics игнорировала обращения почти три недели. Лишь после того как исследователь напрямую предупредил крупных клиентов вроде японских ресторанных сетей Skylark и Zensho, компания наконец «обнаружила» уязвимость и выпустила заплатку.

Реакция производителя вызвала не меньше вопросов, чем сама дыра. У Pudu не оказалось ни выделенного контакта для безопасности, ни прозрачного процесса обработки сообщений о проблемах. Ответ пришёл в виде шаблонного письма, где даже не удалили плейсхолдер «[Your Email Address]».

История показывает: красивые слова о «приверженности безопасности» на сайте мало что значат без реальных мер. Когда роботы обслуживают рестораны, отели, школы и особенно больницы, сбои в их работе могут обернуться не только испорченным ужином, но и угрозой для здоровья и безопасности.

Подпишитесь на новости

Смартфонам из-за границы могут дать 2 недели на регистрацию через Госуслуги

В России обсуждают обязательную регистрацию IMEI смартфонов, ввезённых без таможенного оформления или купленных за рубежом. По предлагаемой схеме владельцу дадут две недели на оформление через Госуслуги. Не уложился — аппарат перестанет обслуживаться в российских мобильных сетях.

Как сообщает РБК со ссылкой на источники, требования готовит Минцифры. Проект пока обсуждается, поэтому сроки и детали ещё могут измениться. Бежать регистрировать телефон прямо сейчас не требуется.

IMEI — уникальный идентификатор мобильного устройства. С его помощью планируют контролировать допуск смартфонов к сетям операторов.

Для устройств, уже работавших в России до апреля 2027 года, предусматривается исключение: они должны продолжить работу без ограничений. Официально ввезённая техника, согласно описанной схеме, будет попадать в реестр автоматически.

Главный удар ожидают по неофициальным продавцам. Приведённые в публикации экспертные оценки допускают уход с рынка до 70% участников серого импорта и подорожание отдельных моделей на 40%.

Экономию при покупке придётся считать вместе с условиями регистрации.

RSS: Новости на портале Anti-Malware.ru