


54% атак на облака связаны с компрометацией учётных записей

54% атак на облака связаны с компрометацией учётных записей

54% атак на облака связаны с компрометацией учётных записей

За первые шесть месяцев 2025 года специалисты Yandex B2B Tech зафиксировали более 25 тысяч попыток атак на облачные и гибридные инфраструктуры. При этом злоумышленники всё чаще используют не сложные уязвимости, а легитимные учётные данные. В 54% случаев атака начиналась с подбора паролей или использования уже украденных логинов.

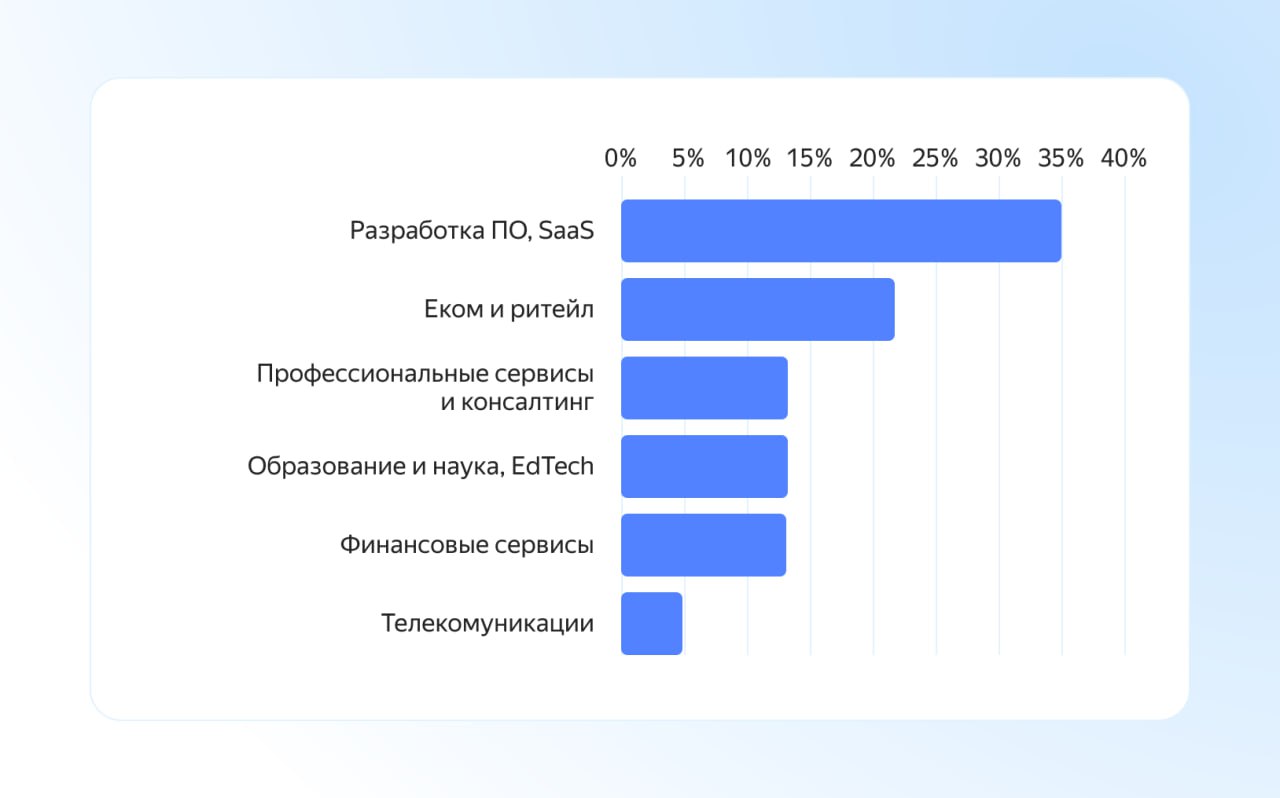
Чаще всего под удар попадали компании-разработчики ПО и SaaS-сервисы (35%). Это связано с возможностью атаковать их клиентов через цепочку поставок.

На втором месте — электронная коммерция и ретейл (22%), где в зоне риска персональные данные покупателей, включая данные лояльности и платежи. Далее — консалтинг, научные институты и финорганизации (по 15% каждая).

Эксперты отмечают, что главные угрозы в облаке связаны с компрометацией учётных записей, злоупотреблением легитимным доступом, ошибками в настройках или игнорированием встроенных функций безопасности.

«Мы видим рост атак, которые начинаются с компрометации корпоративных аккаунтов. Всё реже хакеры идут по пути сложного взлома и всё чаще используют украденные пароли или доступ через подрядчиков. Поэтому компаниям важно защищать учётные данные, внедрять многофакторную аутентификацию и мониторить активность пользователей», — пояснил Евгений Сидоров, директор по информационной безопасности в Yandex Cloud.

Аналитики также отмечают изменение мотивации киберпреступников. Если раньше атаки чаще были направлены на нанесение репутационного ущерба или разрушение инфраструктуры, то в первой половине 2025 года уже 61% случаев связаны с вымогательством: шифрованием данных с последующим требованием выкупа или их перепродажей.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru