


Gmail под атакой: Google призывает обновить пароли и включить passkeys

Gmail под атакой: Google призывает обновить пароли и включить passkeys

Gmail под атакой: Google призывает обновить пароли и включить passkeys

Google обратилась к своим 2,5 млрд пользователей с тревожным предупреждением: число фишинговых атак и попыток кражи учётных данных резко выросло. Главная проблема в том, что большинство людей крайне редко меняют пароли — и этим активно пользуются злоумышленники.

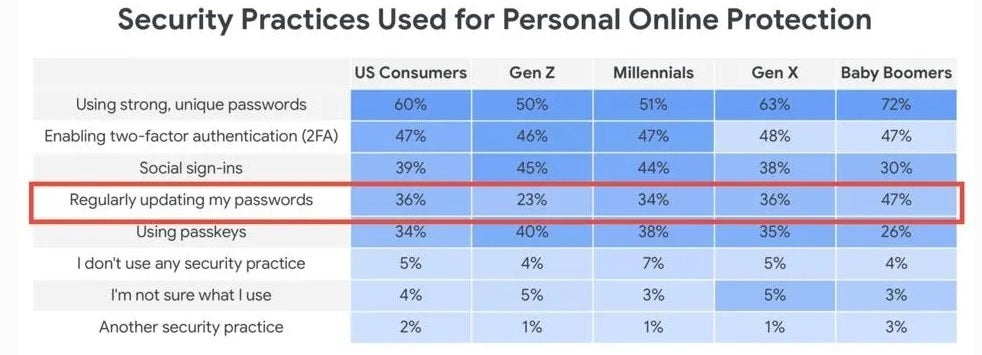
По данным компании, 37% успешных угонов аккаунтов связаны с украденными или скомпрометированными паролями.

При этом 64% пользователей вообще не обновляют их регулярно. В итоге миллиарды аккаунтов с устаревшими паролями становятся лёгкой добычей для хакеров.


Методы атак тоже усложнились. Теперь мошенники выдают себя за поддержку Google — рассылают письма с поддельными ссылками для входа или даже звонят, выманивая коды двухфакторной аутентификации. В таких условиях даже те, кто использует 2FA, рискуют потерять доступ к почте.

Google советует начинать с простого — срочно поменять пароль и обновлять его время от времени. Но в компании подчёркивают: будущее за passkeys — ключами доступа на основе биометрии или ПИН-кода устройства. Их невозможно «выудить» через фишинг, но пока ими пользуется лишь треть американцев.

Ещё один важный совет: отказаться от СМС-кодов и перейти на приложения-аутентификаторы. СМС легко перехватить, а вот одноразовые коды в приложении украсть гораздо сложнее.

Главный вывод: не ждите тревожного письма от Google, чтобы задуматься о безопасности. Если у вас до сих пор старый пароль, который к тому же используется на нескольких сайтах, — меняйте его прямо сейчас и настройте более надёжные способы защиты. Хакеры как раз и рассчитывают на то, что вы будете тянуть.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru