


Gmail под атакой: Google призывает обновить пароли и включить passkeys

Gmail под атакой: Google призывает обновить пароли и включить passkeys

Gmail под атакой: Google призывает обновить пароли и включить passkeys

Google обратилась к своим 2,5 млрд пользователей с тревожным предупреждением: число фишинговых атак и попыток кражи учётных данных резко выросло. Главная проблема в том, что большинство людей крайне редко меняют пароли — и этим активно пользуются злоумышленники.

По данным компании, 37% успешных угонов аккаунтов связаны с украденными или скомпрометированными паролями.

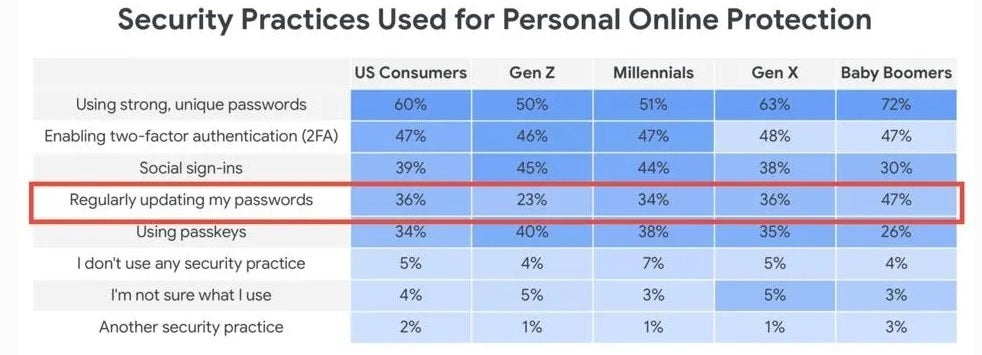
При этом 64% пользователей вообще не обновляют их регулярно. В итоге миллиарды аккаунтов с устаревшими паролями становятся лёгкой добычей для хакеров.


Методы атак тоже усложнились. Теперь мошенники выдают себя за поддержку Google — рассылают письма с поддельными ссылками для входа или даже звонят, выманивая коды двухфакторной аутентификации. В таких условиях даже те, кто использует 2FA, рискуют потерять доступ к почте.

Google советует начинать с простого — срочно поменять пароль и обновлять его время от времени. Но в компании подчёркивают: будущее за passkeys — ключами доступа на основе биометрии или ПИН-кода устройства. Их невозможно «выудить» через фишинг, но пока ими пользуется лишь треть американцев.

Ещё один важный совет: отказаться от СМС-кодов и перейти на приложения-аутентификаторы. СМС легко перехватить, а вот одноразовые коды в приложении украсть гораздо сложнее.

Главный вывод: не ждите тревожного письма от Google, чтобы задуматься о безопасности. Если у вас до сих пор старый пароль, который к тому же используется на нескольких сайтах, — меняйте его прямо сейчас и настройте более надёжные способы защиты. Хакеры как раз и рассчитывают на то, что вы будете тянуть.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru