


Во Владивостоке распространяют видеодипфейк о повышении платы за проезд

Во Владивостоке распространяют видеодипфейк о повышении платы за проезд

Во Владивостоке распространяют видеодипфейк о повышении платы за проезд

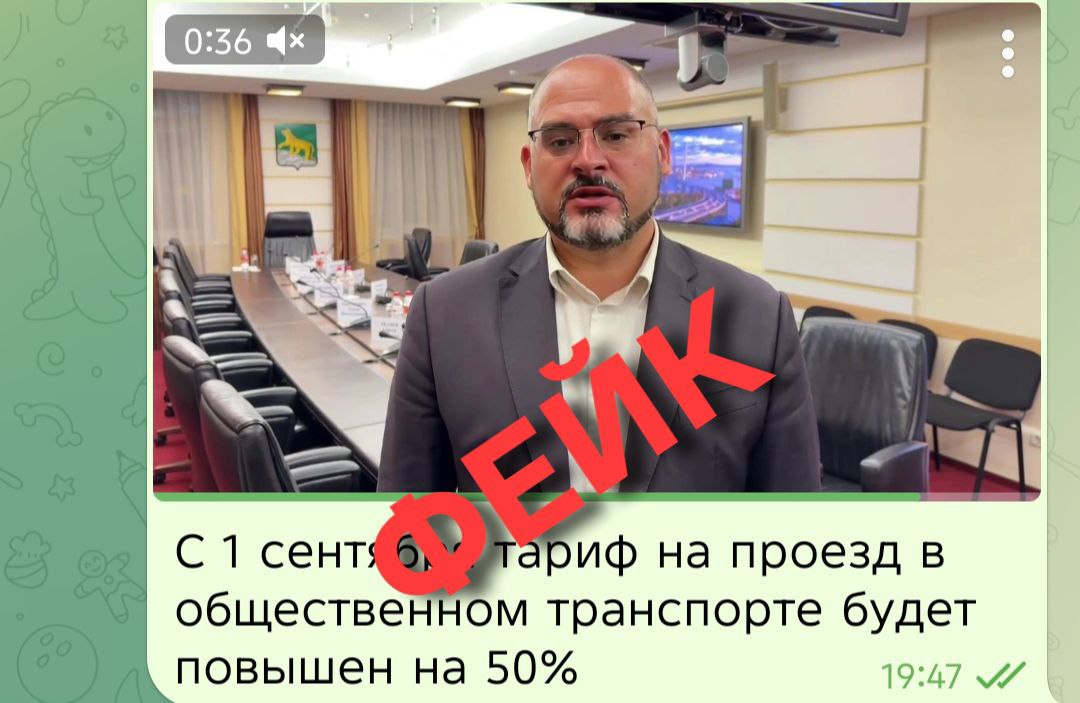
В Сети распространилось видео, в котором мэр Владивостока Константин Шестаков якобы заявляет о повышении стоимости проезда в городском транспорте на 50% из-за дефицита топлива. Ролик быстро начали транслировать местные СМИ, вызвав резонанс среди горожан. Однако в действительности это оказался дипфейк, созданный с использованием технологий нейросетей.

Администрация города оперативно выпустила опровержение, подчеркнув, что видео не является подлинным. Для проверки был задействован комплекс «Зефир», разработанный АНО «Регионы», который подтвердил, что ролик действительно сгенерирован искусственным интеллектом.

Администрация Приморского края также опровергла информацию о росте цен. Губернатор края заявил, что ситуацию контролируют антимонопольные органы и дефицита топлива в регионе не допускают.

Как отметил телеграм-канал «Лапша Медиа», в основе поддельного ролика оказалось видео от 25 августа, где Шестаков предупреждал жителей о надвигающихся ливнях.

По данным «Лапша Медиа», распространение подобных дипфейков не ограничивается Владивостоком. Похожие видео появляются и в других регионах страны. Их распространению способствует непростая ситуация на топливном рынке: сезонный рост спроса и проблемы с логистикой приводят к дефициту и росту цен.

Накануне МВД России сообщило, что атаки с использованием дипфейков приобрели массовый характер. Чаще всего они связаны с попытками обманом получить деньги, представляясь друзьями или знакомыми потенциальной жертвы.

В 2025 году также фиксируется заметный рост числа дипфейков политической направленности. Чаще всего «героями» таких видео становятся губернаторы российских регионов. Эксперты отмечают, что подобные подделки становятся инструментом для манипуляции общественными настроениями.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru