Новое исследование, посвящённое практикам сбора данных о местоположении в крупнейших социальных сетях, показало: пользователи делятся куда большим объёмом информации, чем привыкли думать.
Анализ деклараций в App Store по десяти популярным платформам — включая X, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Facebook (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), TikTok и другие — выявил, что именно X собирает максимальный объём сведений о местоположении.
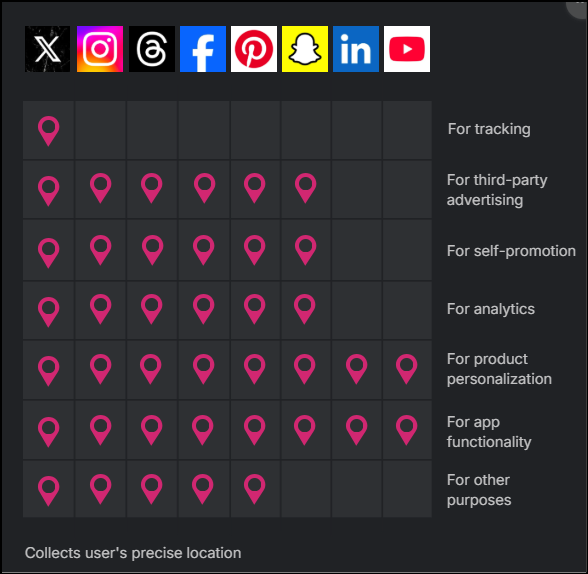
Сервис получает как точные координаты, так и «приблизительные» данные — и делает это для всех целей, указанных в магазине приложений.
Как соцсети отслеживают местоположение
Практически все платформы в той или иной форме собирают информацию о местоположении пользователей. Даже если в настройках отключён доступ к точным координатам, компании могут определить примерное местоположение по IP-адресу, Bluetooth-сигналам или сопоставлению с другими источниками данных.
«Точные» координаты (с точностью до трёх и более знаков после запятой) позволяют формировать детальную картину передвижений: от места работы и визитов в медучреждения до интимных деталей вроде ночёвок вне дома. Сбор таких данных может происходить каждые полчаса.
Кто и зачем собирает данные:
- X, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Threads, Facebook (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Pinterest и Snapchat используют точные геоданные для таргетированной рекламы.
- 90% платформ собирают хотя бы приблизительное местоположение для рекламных целей.
- Для собственных маркетинговых кампаний 60% соцсетей также применяют точные координаты.
Таким образом, у платформ формируется несколько параллельных каналов для создания подробных профилей пользователей.
Интересно, что Reddit оказался самым «щадящим»: он не связывает местоположение с личностью пользователя и не собирает точные координаты. TikTok и Reddit ограничиваются лишь грубыми данными.
В противоположность им, X, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Threads, Facebook (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и Pinterest отмечены как наиболее настойчивые в сборе геоинформации — в том числе для неясно обозначенных «других целей», что вызывает вопросы о прозрачности.
Проблема доверия
Авторы исследования отмечают явный разрыв между ожиданиями пользователей и фактическими практиками компаний. Даже отключение геолокации не гарантирует полной приватности — платформы находят способы получать данные через косвенные признаки.
Вывод один: сбор и использование геоданных стал повсеместным инструментом соцсетей, а X сегодня занимает первое место по интенсивности и полноте отслеживания. Для пользователей это означает новые вызовы в попытках сохранить личную жизнь под контролем.