


Новая версия Android-трояна SpyNote маскируется под Google Play

Новая версия Android-трояна SpyNote маскируется под Google Play

Новая версия Android-трояна SpyNote маскируется под Google Play

Исследователи в области кибербезопасности зафиксировали новую волну атак с использованием Android-трояна SpyNote. Злоумышленники маскируются под Google Play и распространяют вредоносные APK-файлы через фальшивые сайты, которые визуально практически не отличаются от настоящего магазина приложений.

Поддельные Google Play-страницы

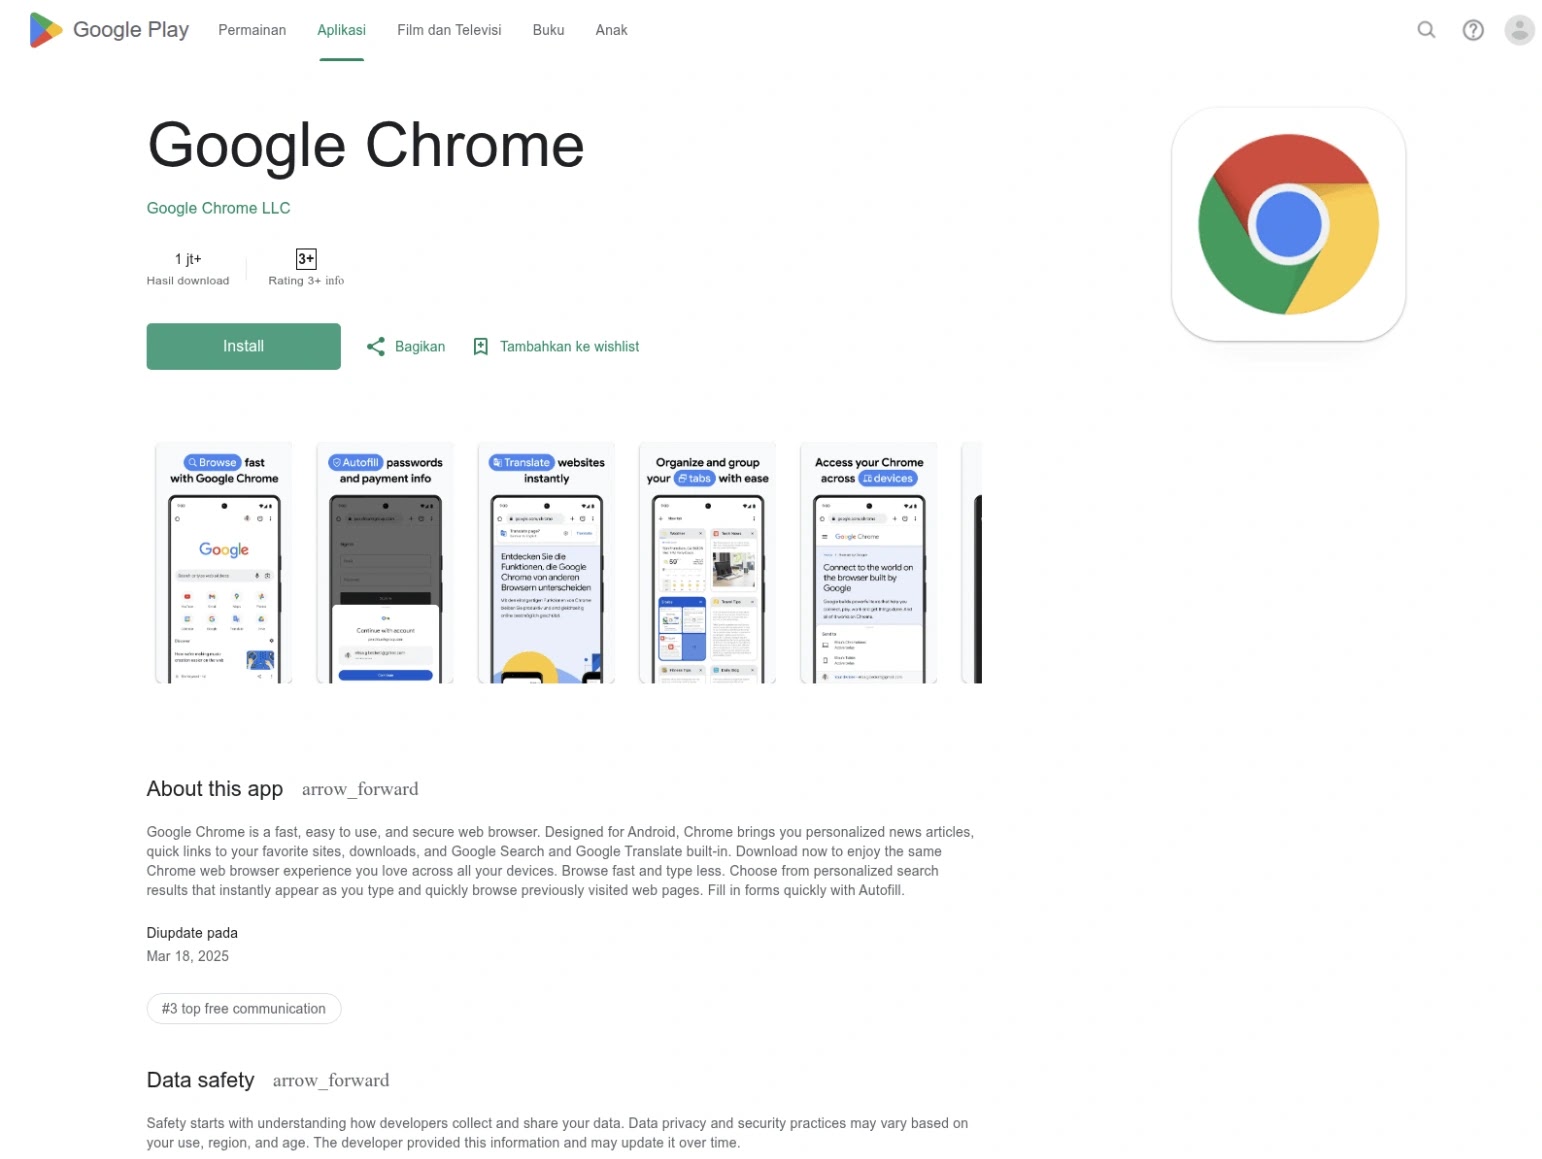
Мошенники копируют HTML и CSS оригинального магазина, а затем заманивают пользователей, ищущих популярные приложения.

По данным специалистов, в списке приманок — соцсети (например, iHappy и CamSoda), игры (8 Ball Pool, Block Blast), а также утилиты вроде браузера Chrome и файловых менеджеров.

После клика на кнопку «Install» вместо загрузки из Google Play автоматически скачивается вредоносный APK напрямую с поддельного сайта.


Новые методы обхода защиты

Последние версии SpyNote стали куда изощрённее:

  • используют многоступенчатую установку с зашифрованными компонентами;
  • применяют AES-шифрование, ключ для которого генерируется на основе имени пакета приложения;
  • внедряют код через DEX Element Injection, чтобы перехватывать работу Android ClassLoader и подменять поведение приложений;
  • активно путают анализ, подменяя символы в коде и усложняя работу автоматизированных детекторов.

Что умеет SpyNote

По сути, это полноценный RAT (троян для удалённого доступа), который:

  • управляет камерой и микрофоном,
  • перехватывает звонки и СМС-сообщения,
  • ведёт кейлогинг, включая пароли и 2FA-коды,
  • накладывает оверлеи для кражи учётных данных,
  • может стирать данные или блокировать экран при получении прав администратора.

SpyNote остаётся крайне опасным вредоносом, и эта кампания ещё раз показывает: мобильные RAT становятся всё более изощрёнными и создают риски для конфиденциальности и финансов пользователей.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru