


Новая версия Android-трояна SpyNote маскируется под Google Play

Новая версия Android-трояна SpyNote маскируется под Google Play

Новая версия Android-трояна SpyNote маскируется под Google Play

Исследователи в области кибербезопасности зафиксировали новую волну атак с использованием Android-трояна SpyNote. Злоумышленники маскируются под Google Play и распространяют вредоносные APK-файлы через фальшивые сайты, которые визуально практически не отличаются от настоящего магазина приложений.

Поддельные Google Play-страницы

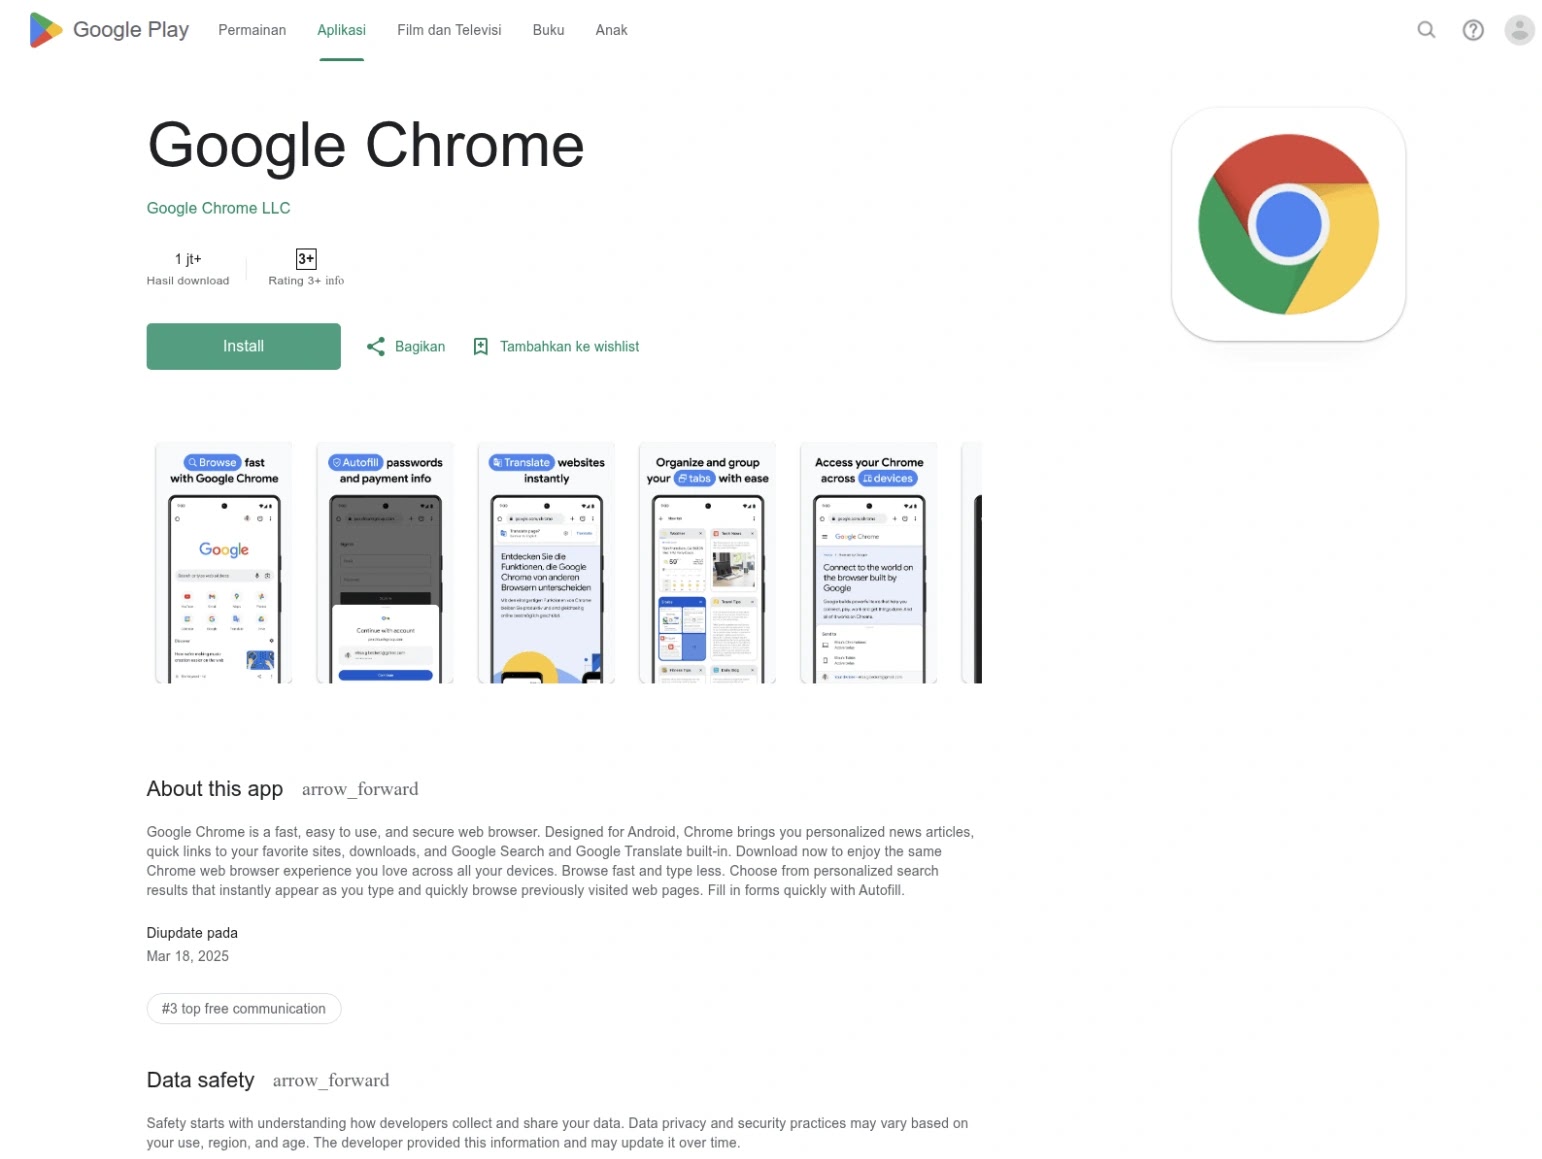
Мошенники копируют HTML и CSS оригинального магазина, а затем заманивают пользователей, ищущих популярные приложения.

По данным специалистов, в списке приманок — соцсети (например, iHappy и CamSoda), игры (8 Ball Pool, Block Blast), а также утилиты вроде браузера Chrome и файловых менеджеров.

После клика на кнопку «Install» вместо загрузки из Google Play автоматически скачивается вредоносный APK напрямую с поддельного сайта.


Новые методы обхода защиты

Последние версии SpyNote стали куда изощрённее:

  • используют многоступенчатую установку с зашифрованными компонентами;
  • применяют AES-шифрование, ключ для которого генерируется на основе имени пакета приложения;
  • внедряют код через DEX Element Injection, чтобы перехватывать работу Android ClassLoader и подменять поведение приложений;
  • активно путают анализ, подменяя символы в коде и усложняя работу автоматизированных детекторов.

Что умеет SpyNote

По сути, это полноценный RAT (троян для удалённого доступа), который:

  • управляет камерой и микрофоном,
  • перехватывает звонки и СМС-сообщения,
  • ведёт кейлогинг, включая пароли и 2FA-коды,
  • накладывает оверлеи для кражи учётных данных,
  • может стирать данные или блокировать экран при получении прав администратора.

SpyNote остаётся крайне опасным вредоносом, и эта кампания ещё раз показывает: мобильные RAT становятся всё более изощрёнными и создают риски для конфиденциальности и финансов пользователей.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru