


Загрузчики видео с YouTube стали приманкой для установки Proxyware

Загрузчики видео с YouTube стали приманкой для установки Proxyware

Загрузчики видео с YouTube стали приманкой для установки Proxyware

Киберпреступники снова нашли способ сыграть на популярных онлайн-привычках. На этот раз под удар попали пользователи, которые ищут, как скачать видео с YouTube. Вместо заветного файла их встречает вредоносная программа, а результатом становится потеря сетевых ресурсов.

Исследователи из AhnLab SEcurity intelligence Center (ASEC) сообщили, что злоумышленники создают поддельные сайты-загрузчики.

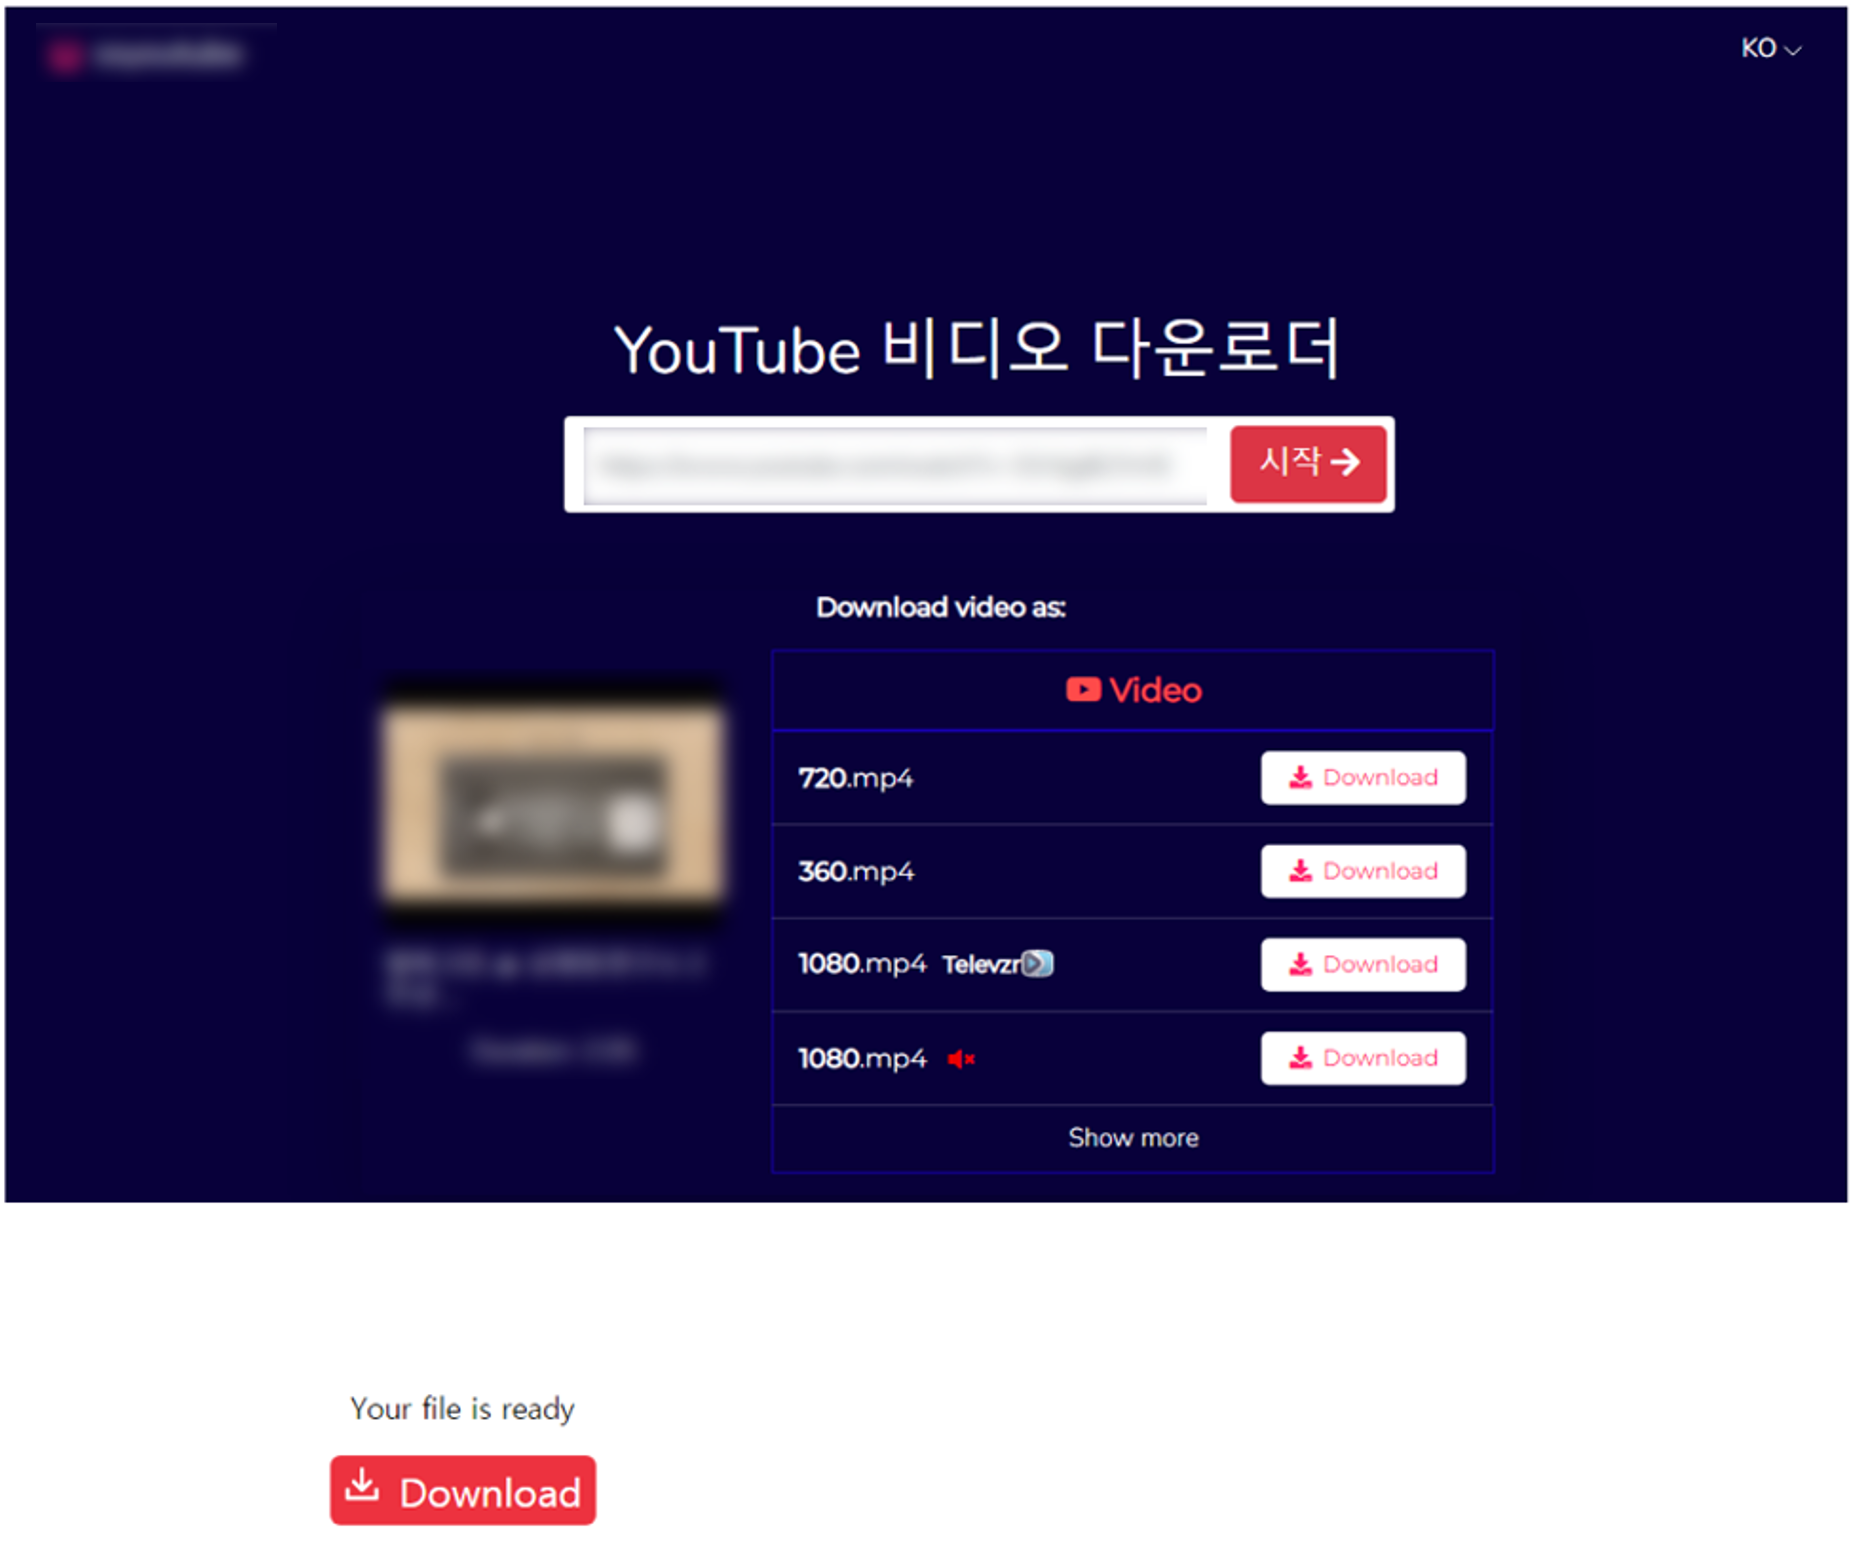
Сценарий простой: пользователь вводит ссылку на ролик, жмёт «Download» и получает не видео, а исполняемый файл, замаскированный под утилиту WinMemoryCleaner.

Дальше цепочка разворачивается сама:

  • установщик Setup.exe прописывает в систему WinMemoryCleaner.exe и запускает его через батник;
  • вредонос проверяет, нет ли песочницы, затем через PowerShell подтягивает NodeJS и вредоносные скрипты;
  • для закрепления используется Планировщик задач;
  • после чего заражённая машина начинает регулярно связываться с командным сервером и может получать новые команды.


Главная цель — установка Proxyware. Это ПО обычно предлагают добровольно, чтобы «зарабатывать» на раздаче лишнего интернет-трафика. Но в данном случае программа ставится без ведома пользователя. Браузинг становится медленнее, сеть загружена, а деньги капают только злоумышленникам.

Сначала жертв подсаживали на DigitalPulse Proxyware и Honeygain Proxyware, теперь атакующие переключились на Infatica Proxyware. Для этого используется приложение-приманка CleanZiloApp: запускаемый файл CleanZilo.exe подгружает библиотеку infatica_agent.dll и тихо расходует трафик жертвы.

По сути, Proxyware превращается в аналог криптомайнеров: только вместо мощности процессора у вас отнимают сетевые ресурсы.

Отдельный момент — злоумышленники часто хранят вредоносные компоненты на GitHub. Репутация площадки помогает маскировать их действия и повышает доверие со стороны пользователей.

Эксперты предупреждают: любое «чудо-средство» для скачивания видео может оказаться не тем, чем кажется. И вместо ролика с YouTube вы рискуете получить паразита, который будет кормить чужой кошелёк за ваш счёт.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru