


Шесть популярных менеджеров паролей уязвимы к кликджекингу

Шесть популярных менеджеров паролей уязвимы к кликджекингу

Шесть популярных менеджеров паролей уязвимы к кликджекингу

На DEF CON 33 исследователь Марек Тот продемонстрировал: сразу шесть популярных менеджеров паролей с десятками миллионов пользователей уязвимы перед кликджекингом (clickjacking). Уязвимость может привести к краже логинов, паролей, кодов 2FA и даже данных банковских карт.

Суть атаки проста: злоумышленник прячет интерфейс менеджера под слой невидимых элементов (баннер, попап, «капчу»), и жертва, думая, что кликает по безобидной кнопке, запускает автозаполнение — в итоге чувствительные данные уходят напрямую к атакующему.

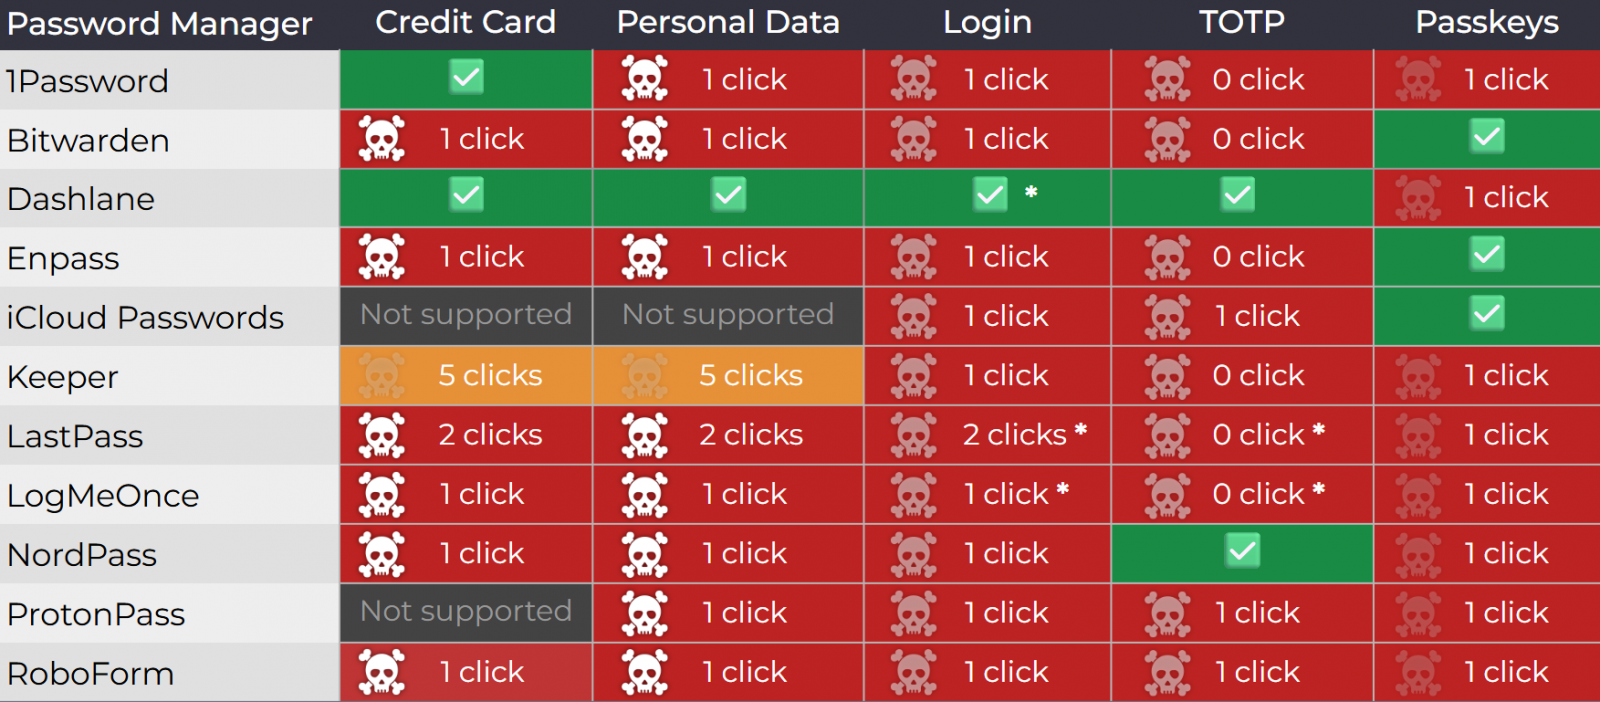
Под удар попали браузерные версии 1Password, Bitwarden, Enpass, iCloud Passwords, LastPass и LogMeOnce. Все они оказались уязвимы хотя бы к одному из сценариев атаки.

Тестировались также другие сервисы, но часть из них уже закрыла уязвимости: например, Dashlane и Keeper выпустили обновления ещё в июле–августе.


Реакция вендоров оказалась разной. В 1Password сочли баг «вне зоны ответственности», объяснив, что кликджекинг — это общий риск веба, а не проблема их продукта. LastPass тоже признал проблему, но отметил её скорее «информативный характер».

В Bitwarden признали уязвимость, но заявили, что она не критична — правда, тут же выпустили обновление 2025.8.0, которое закрывает дыру. А вот LogMeOnce вообще никак не ответила на сообщения исследователей.

По словам Тота, эксплойт можно адаптировать под любой из менеджеров, определив, какой из них работает в браузере жертвы. Чтобы снизить риски до выхода обновлений, он советует отключить автозаполнение и использовать только копипаст для ввода паролей.

Подпишитесь на новости

В центре Москвы пожаловались на замедление мобильного интернета

Предупреждение об ограничениях связи получило первые пользовательские подтверждения: жители центра Москвы сообщили, что мобильный интернет стал работать заметно хуже. Жалобы появились 27 октября — в первый день периода возможных ограничений, объявленного Минцифры.

Сообщения очевидцев и результаты проверок скорости опубликовал канал «Осторожно, Москва».

В публикации приведены два замера Speedtest: 225,47 и 12,13 Мбит/с. Однако оператор, точное место и условия измерений не указаны. Накануне Минцифры предупредило о возможных временных ограничениях мобильного интернета внутри Третьего транспортного кольца.

27 и 28 октября они возможны с 11:30 мск в течение дня, 29 октября — с 9:30 мск. Ведомство объяснило меры безопасностью во время саммитов Форума стран — экспортёров газа и «Россия — Африка».

По заявлению министерства, доступ к ресурсам из «белого списка» должен сохраняться, а голосовая связь, домашний интернет и Wi-Fi — работать штатно.

Жалобы совпали с объявленным периодом ограничений, но причина каждого конкретного замедления не подтверждена. Практический вывод для поездок в центр: нужные адреса, билеты и документы лучше сохранить заранее.

RSS: Новости на портале Anti-Malware.ru