


Шесть популярных менеджеров паролей уязвимы к кликджекингу

Шесть популярных менеджеров паролей уязвимы к кликджекингу

Шесть популярных менеджеров паролей уязвимы к кликджекингу

На DEF CON 33 исследователь Марек Тот продемонстрировал: сразу шесть популярных менеджеров паролей с десятками миллионов пользователей уязвимы перед кликджекингом (clickjacking). Уязвимость может привести к краже логинов, паролей, кодов 2FA и даже данных банковских карт.

Суть атаки проста: злоумышленник прячет интерфейс менеджера под слой невидимых элементов (баннер, попап, «капчу»), и жертва, думая, что кликает по безобидной кнопке, запускает автозаполнение — в итоге чувствительные данные уходят напрямую к атакующему.

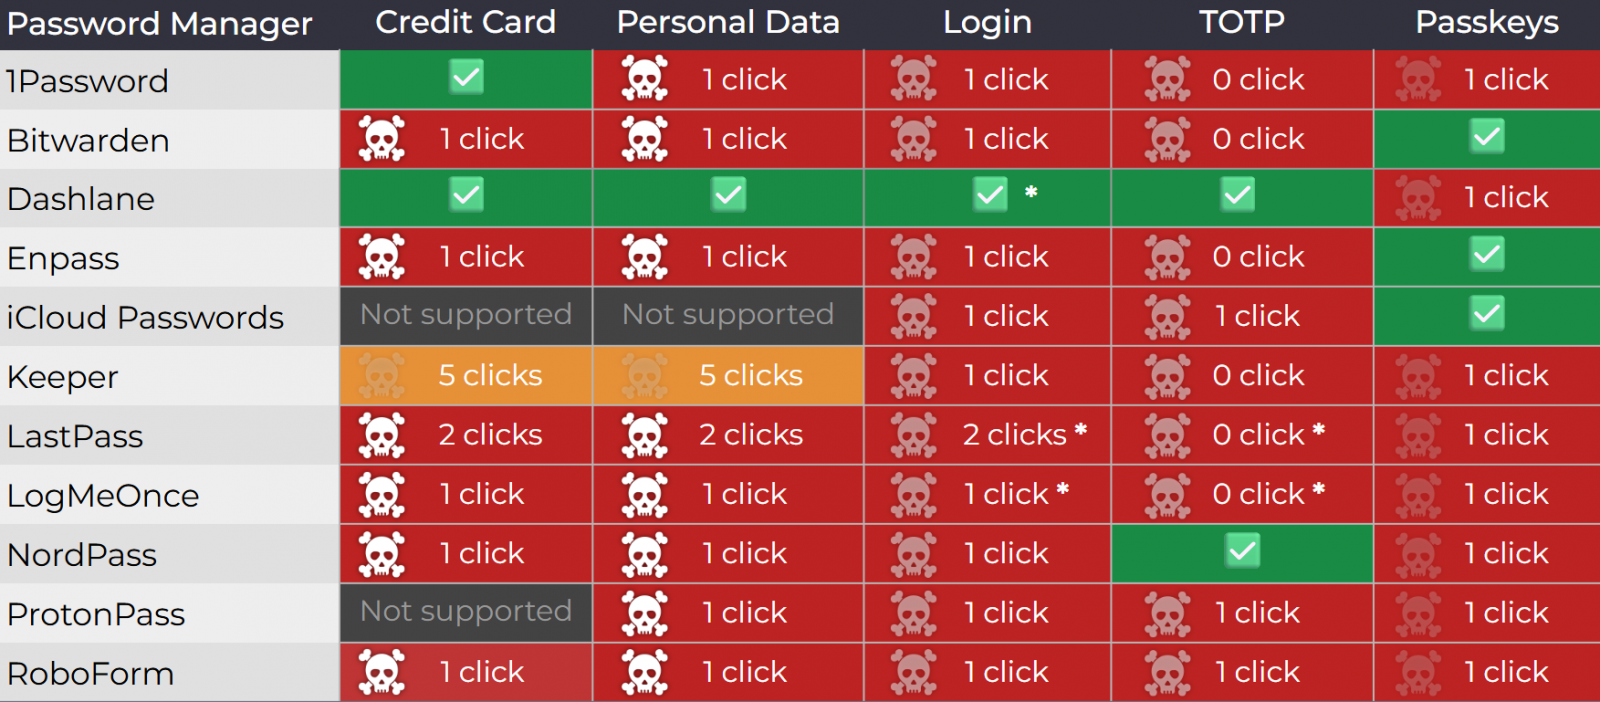
Под удар попали браузерные версии 1Password, Bitwarden, Enpass, iCloud Passwords, LastPass и LogMeOnce. Все они оказались уязвимы хотя бы к одному из сценариев атаки.

Тестировались также другие сервисы, но часть из них уже закрыла уязвимости: например, Dashlane и Keeper выпустили обновления ещё в июле–августе.


Реакция вендоров оказалась разной. В 1Password сочли баг «вне зоны ответственности», объяснив, что кликджекинг — это общий риск веба, а не проблема их продукта. LastPass тоже признал проблему, но отметил её скорее «информативный характер».

В Bitwarden признали уязвимость, но заявили, что она не критична — правда, тут же выпустили обновление 2025.8.0, которое закрывает дыру. А вот LogMeOnce вообще никак не ответила на сообщения исследователей.

По словам Тота, эксплойт можно адаптировать под любой из менеджеров, определив, какой из них работает в браузере жертвы. Чтобы снизить риски до выхода обновлений, он советует отключить автозаполнение и использовать только копипаст для ввода паролей.

Подпишитесь на новости

Офисные Chrome-аддоны с 2,3 млн установок собирают посещаемые URL

Офисный редактор в браузере может интересоваться не только вашим документом. Bay Area Labs связала с OffiDocs группу из 60 расширений Chrome с суммарно 2,3 млн установок. У 37 из них исследователи обнаружили отправку полных адресов посещённых страниц на серверы, связанные с компанией.

Код, примеры запросов и список расширений опубликованы в исследовании Bay Area Labs.

В группу входят редакторы документов, таблиц и PDF, инструменты работы с изображениями и другие привычные утилиты. Несколько расширений имеют отметку Featured в Chrome Web Store.

По данным исследователей, адреса страниц кодируются в шестнадцатеричный формат и передаются вместе с уникальным идентификатором пользователя. Поскольку это кодирование, восстановить исходный URL несложно.

Полный адрес может содержать поисковый запрос, ссылку для входа или параметры доступа к документу. Поэтому речь не просто о статистике популярных сайтов. Некоторые расширения также способны по ответу сервера перенаправить открытую вкладку на другую страницу.

Отдельные претензии к VPNOnline. По данным отчёта, он использует HTTP-прокси и собирает адреса по списку ключевых слов, который операторы могут менять без обновления расширения.

Кому в итоге передаются собранные данные, исследователи достоверно не установили. Но уже описанного достаточно, чтобы пересмотреть список браузерных помощников.

RSS: Новости на портале Anti-Malware.ru