


Выручка Rubytech выросла на 23% и достигла 12,6 млрд рублей в 2025 году

Выручка Rubytech выросла на 23% и достигла 12,6 млрд рублей в 2025 году

Выручка Rubytech выросла на 23% и достигла 12,6 млрд рублей в 2025 году

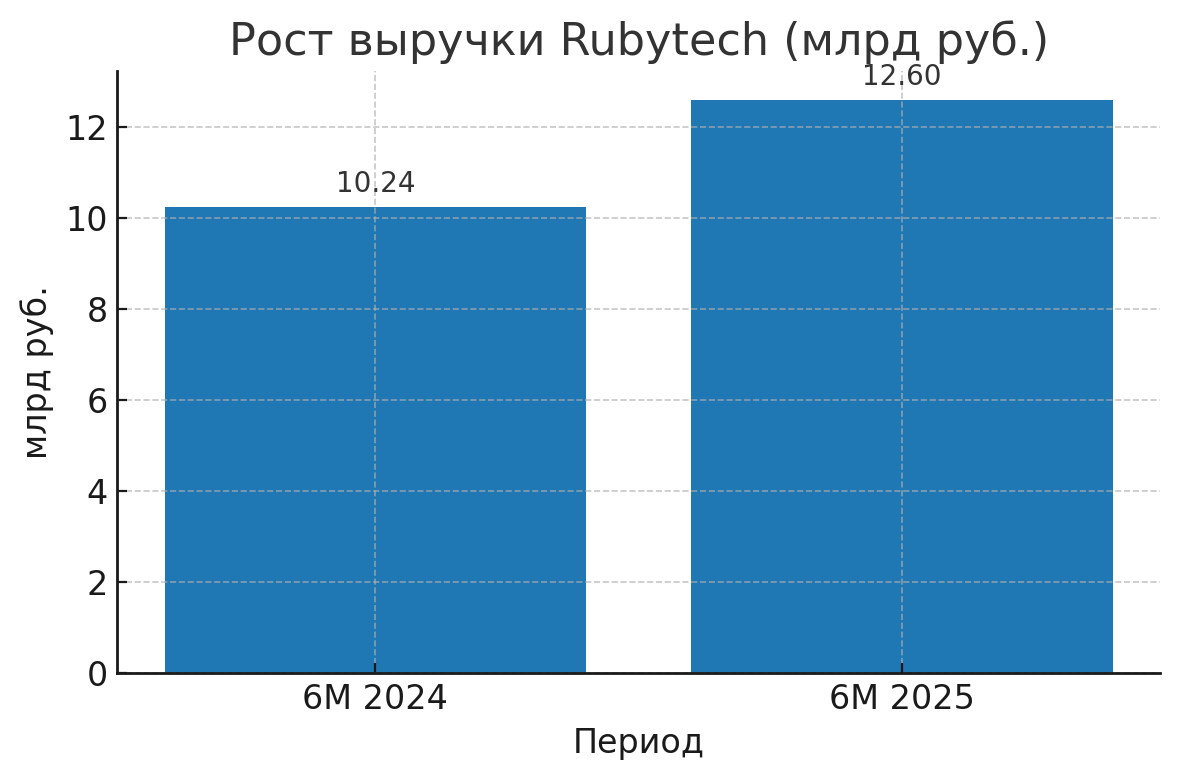
ПАО «Группа Рубитех» опубликовала неаудированные консолидированные результаты по МСФО за шесть месяцев 2025 года. Выручка компании составила 12,6 млрд рублей, что на 23% больше, чем за аналогичный период прошлого года. Основной рост обеспечили продажи собственных продуктов и проекты по созданию высоконагруженных ИТ-инфраструктур с использованием сторонних решений.

Скорректированная OIBDA увеличилась на 70% и достигла 1,5 млрд рублей. Показатель OIBDAC составил 1,3 млрд рублей — в 2,3 раза выше уровня первого полугодия 2024 года, чему способствовал рост операционной прибыли и сокращение капитальных затрат.

NIC выросла до 1,3 млрд рублей (также +2,3 раза год к году) на фоне расширения бизнеса, уменьшения инвестиций в основные фонды и пересмотра программы долгосрочной мотивации менеджмента.


Генеральный директор Rubytech Игорь Ведёхин отметил, что компания фиксирует стабильный спрос на решения в области программно-аппаратных комплексов и технологий для высоконагруженных ИТ-систем со стороны корпоративного сектора и госструктур.

По его словам, задача менеджмента сейчас — удержать темпы роста и укрепить позиции на рынке инфраструктур для обработки больших объёмов данных.

Кроме того, в первом полугодии 2025 года компания запустила программу технологического партнёрства с российскими разработчиками платформ на основе искусственного интеллекта.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru