


iPhone и Android: RCS-переписки станут защищёнными в iOS 26

iPhone и Android: RCS-переписки станут защищёнными в iOS 26

iPhone и Android: RCS-переписки станут защищёнными в iOS 26

Apple готовится наконец-то подтянуть уровень безопасности в RCS-чатах на iPhone. Напомним, поддержка RCS появилась в iOS 18, и это стало большим шагом — пользователи iPhone получили возможность нормально общаться с владельцами Android-смартфонов, обмениваться «реакциями», отправлять фото и видео без сильной компрессии, создавать групповые чаты.

Но одного важного элемента всё ещё не хватало — сквозного шифрования.

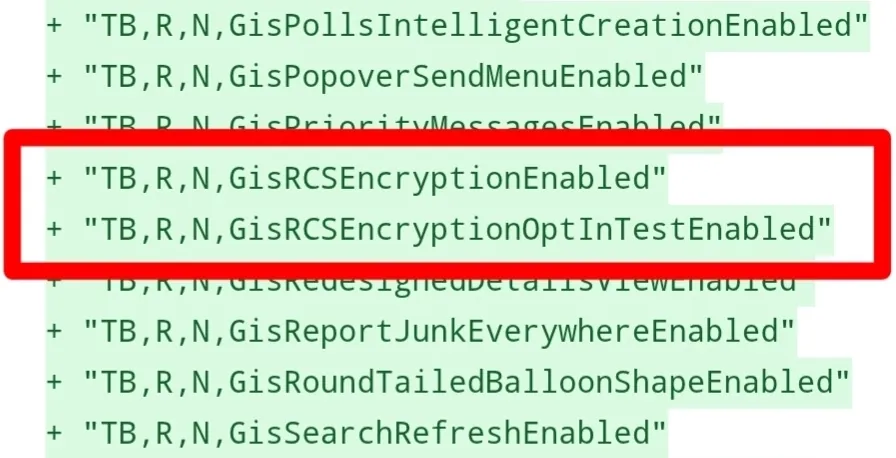
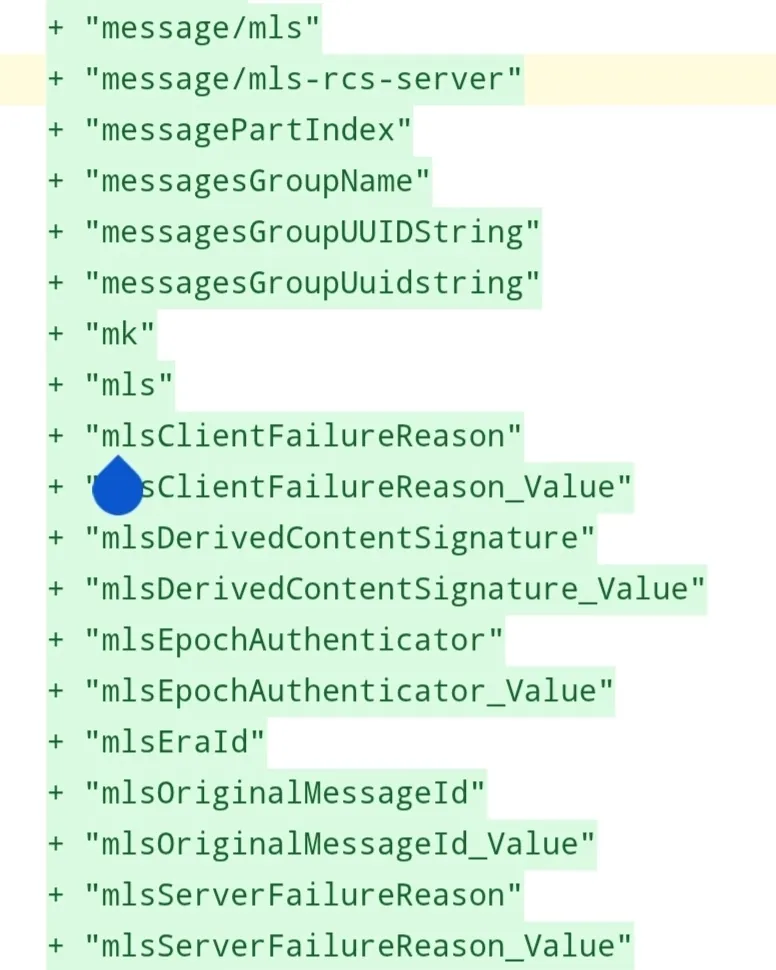
Apple ещё тогда пообещала, что E2EE появится «в будущих обновлениях». И вот теперь исследователи нашли первые признаки: в коде iOS 26 обнаружены упоминания протокола MLS (Messaging Layer Security), который используется для реализации сквозного шифрования в новом стандарте GSMA Universal Profile 3.0.

Источник: Android Authority


Интересно, что над этим стандартом Apple работала вместе с другими игроками рынка — операторами и производителями устройств.

Если всё пойдёт по плану, переписка между iPhone и Android станет зашифрованной так же надёжно, как iMessage. Это означает, что сообщения, фото и файлы останутся недоступными для операторов или сторонних сервисов.

Правда, пока речь идёт именно об iOS 26 — релиз может случиться и чуть позже, например в 26.1 или даже в iOS 27.

Стоит понимать, что Apple не спешит внедрять все возможности Universal Profile 3.0. В коде пока нет признаков таких функций, как иконки групп или упоминания участников. Похоже, компания сосредоточится только на главном — безопасности.

Таким образом, будущее RCS на iPhone выглядит куда более защищённым. А значит, переписка между iOS и Android-пользователями вскоре станет не только удобной, но и по-настоящему приватной.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru