


NIST выпустил рекомендации по выявлению поддельных фото в документах

NIST выпустил рекомендации по выявлению поддельных фото в документах

NIST выпустил рекомендации по выявлению поддельных фото в документах

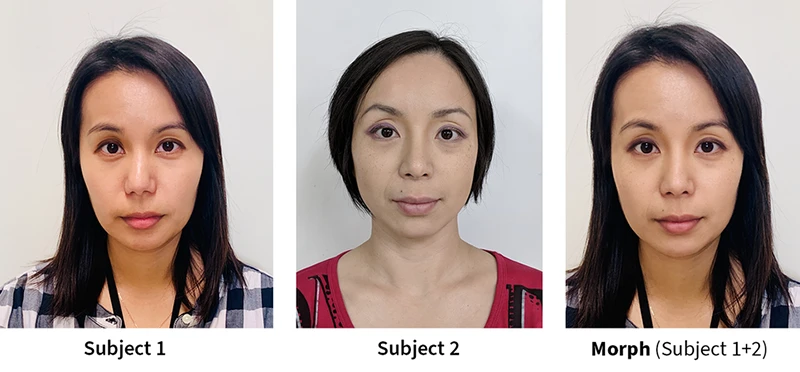
Программы для видоизменения лиц давно перестали быть чем-то сложным: скачать приложение на телефон или воспользоваться онлайн-сервисом может любой. Проблема в том, что такие «смешанные» фотографии двух человек всё чаще используют для обмана систем распознавания лиц. В результате один человек может пройти проверку под видом другого — будь то в аэропорту, на границе или при подаче документов.

Национальный институт стандартов и технологий США (NIST) представил новые рекомендации, как противостоять подобным атакам.

Документ под названием FATE MORPH 4B (PDF) описывает, как работают видоизменённые изображения, и объясняет, какие шаги должны предпринимать организации — от паспортных столов до пограничных служб.

Специалисты NIST выделяют два основных сценария. В первом случае у проверяющих есть только одна фотография — например, в заявлении на паспорт. Во втором — они могут сравнить её с «живым» снимком, сделанным прямо на контроле.


Вариант с одной фотографией работает хорошо, но только если система знакома с конкретным видом морфинга. При новых инструментах точность падает ниже 40%. Сравнительный метод надёжнее: его точность достигает 72–90%, но он требует второй, гарантированно настоящей фотографии.

Авторы отчёта советуют комбинировать автоматические системы и человеческий контроль, а главное — не допускать загрузки поддельных фото на этапе подачи заявок.

«Самая надёжная защита от морфинга — это не пускать такие снимки в системы удостоверения личности с самого начала», — говорит один из авторов исследования Мэй Нган.

В NIST отмечают, что инспекторы работают с огромным количеством фотографий и не всегда имеют ресурсы для долгой проверки. Поэтому рекомендации направлены не только на настройку детекторов, но и на выстраивание понятных процедур расследования подозрительных случаев.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru