


Как бизнесу реагировать на ИБ-инциденты: советы Даниила Бориславского

Как бизнесу реагировать на ИБ-инциденты: советы Даниила Бориславского

Как бизнесу реагировать на ИБ-инциденты: советы Даниила Бориславского

На онлайн-конференции «ИБ без фильтров» 14 августа обсудили действия бизнеса по реагированию на инциденты информационной безопасности. Один из главных тезисов выступлений — компании должны быть готовы к кибератакам, которые рано или поздно произойдут. 

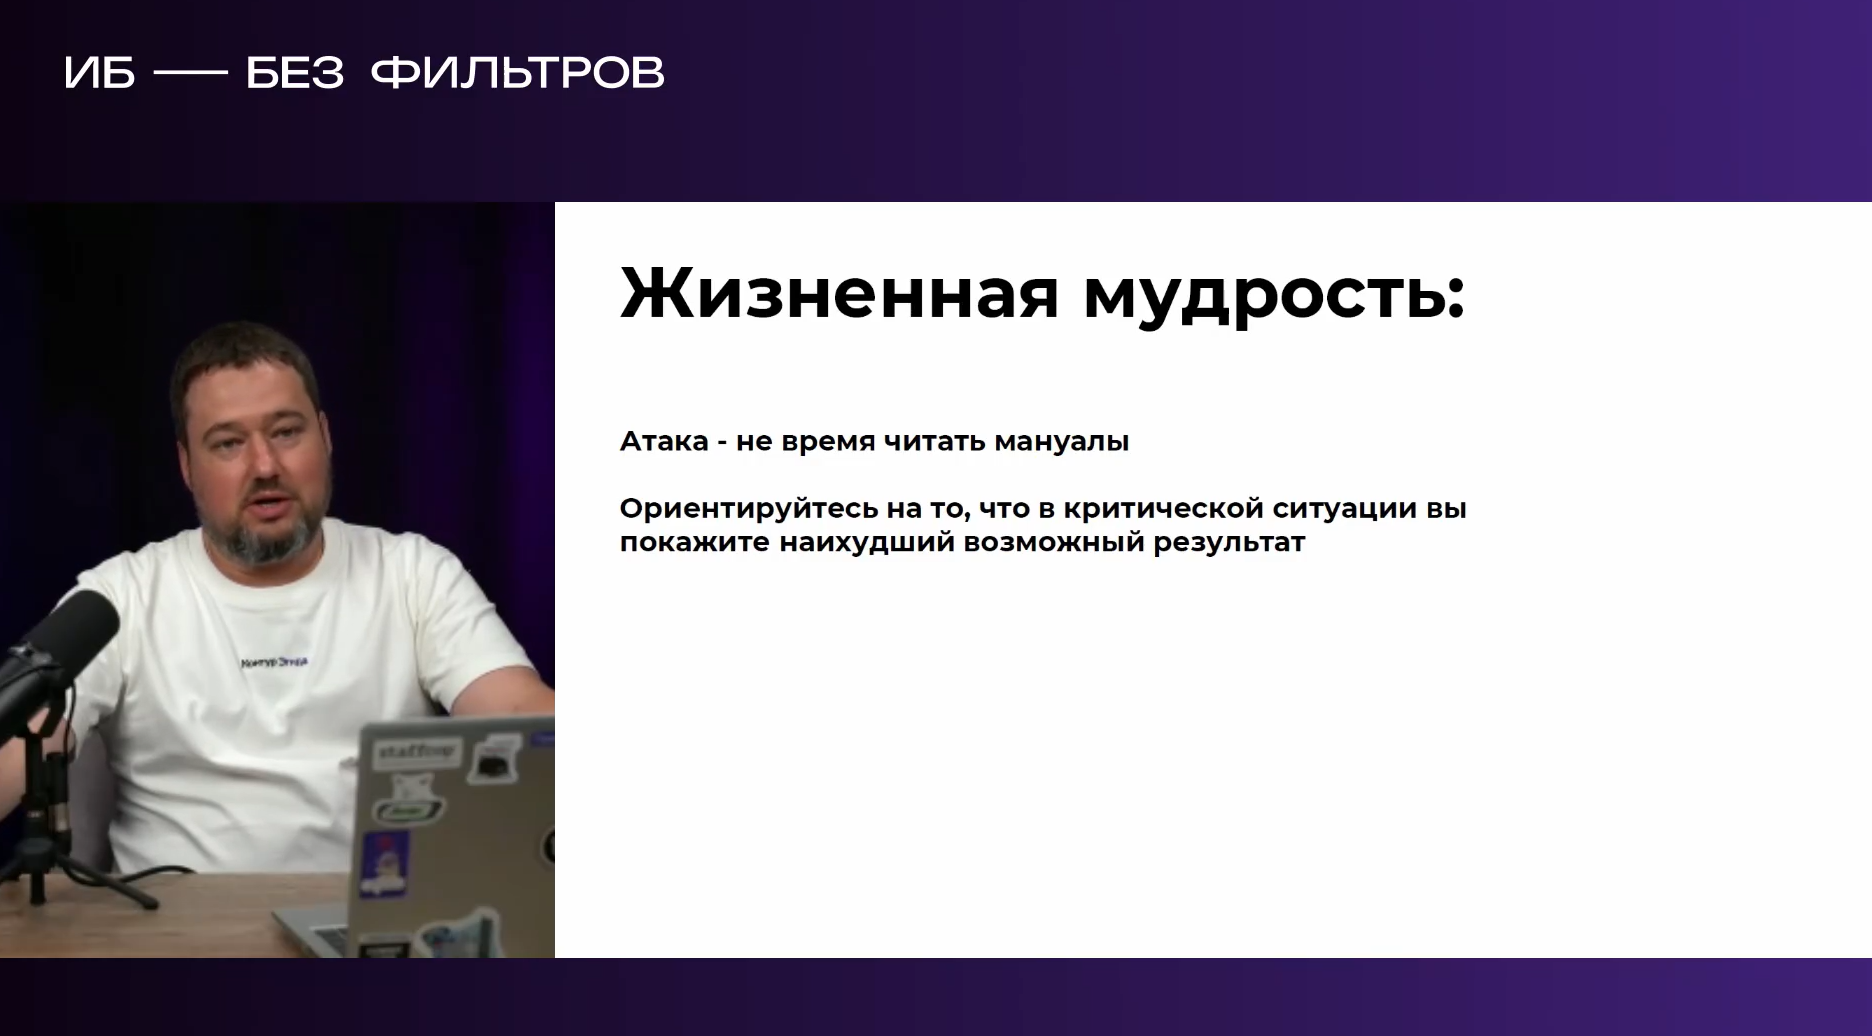
Даниил Бориславский, директор по продукту Staffcop направления инфобезопасности Контур.Эгида, отметил что службы информационной безопасности должны ориентироваться на то, что в критической ситуации они покажут наихудший возможный результат. Поэтому еще до инцидентов должны быть определены меры «скорой помощи» и оперативный штаб, который будет их принимать. 

Даниил Бориславский, директор по продукту Staffcop направления информационной безопасности Контур.Эгида:

«Когда инцидент произошел, важно реагировать быстро. Сообщите CISO и CEO об инциденте и начале работы по инциденту. Попытайтесь изолировать скомпрометированные сегменты сети. Оцените предварительный ущерб, соберите оперативный штаб. И предупредите родных, что задержитесь на работе».


Оперативный штаб должен решать несколько задач: восстанавливать работу систем, искать и расследовать причины инцидента, информировать регуляторов и работать с общественной реакцией. Важно синхронизировать свои действия каждые 8 часов, но можно и чаще. И важно не делать все сразу, а соблюдать последовательность действий. Например, не стоит восстанавливать все из бэкапов, не сегментировав сеть. 

Помимо оперативного штаба компании нужны еще как минимум три команды, о которых подробнее можно узнать, изучив запись конференции «ИБ без фильтров».


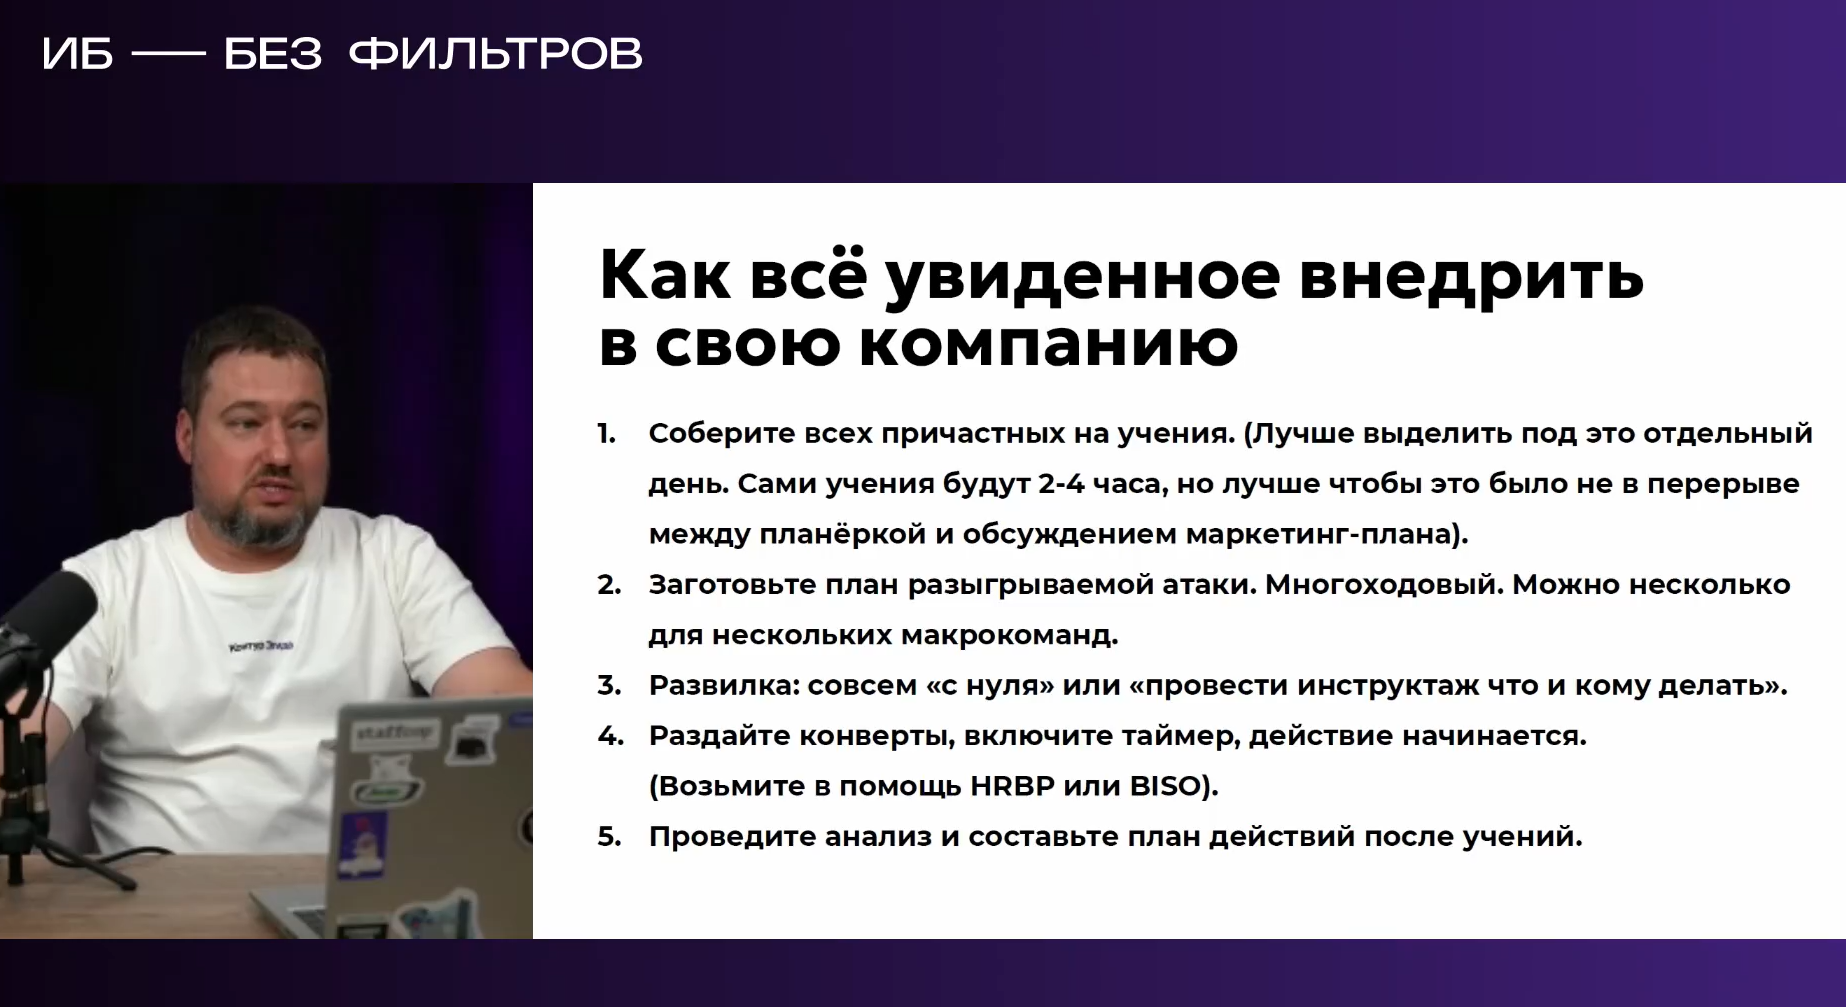
Чтобы быть готовыми к атакам, важно их репетировать. Например, можно выделить отдельный день под учения, заготовить план атаки, раздать конверты, включить таймер и начать действие. После «игры» проведите анализ, чтобы обнаружить слабые места и составить план действий после учений. 

Конференция «ИБ без фильтров» собрала на одной площадке представителей ИБ-рынка, которые обсудили кейсы, связанные с профилактикой и предотвращением инцидентов, организацией ИБ-отдела, вовлечением всех сотрудников в построение культуры безопасности. Зрителями конференции в день проведения стали почти 700 человек.

Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru