


Как бизнесу реагировать на ИБ-инциденты: советы Даниила Бориславского

Как бизнесу реагировать на ИБ-инциденты: советы Даниила Бориславского

Как бизнесу реагировать на ИБ-инциденты: советы Даниила Бориславского

На онлайн-конференции «ИБ без фильтров» 14 августа обсудили действия бизнеса по реагированию на инциденты информационной безопасности. Один из главных тезисов выступлений — компании должны быть готовы к кибератакам, которые рано или поздно произойдут. 

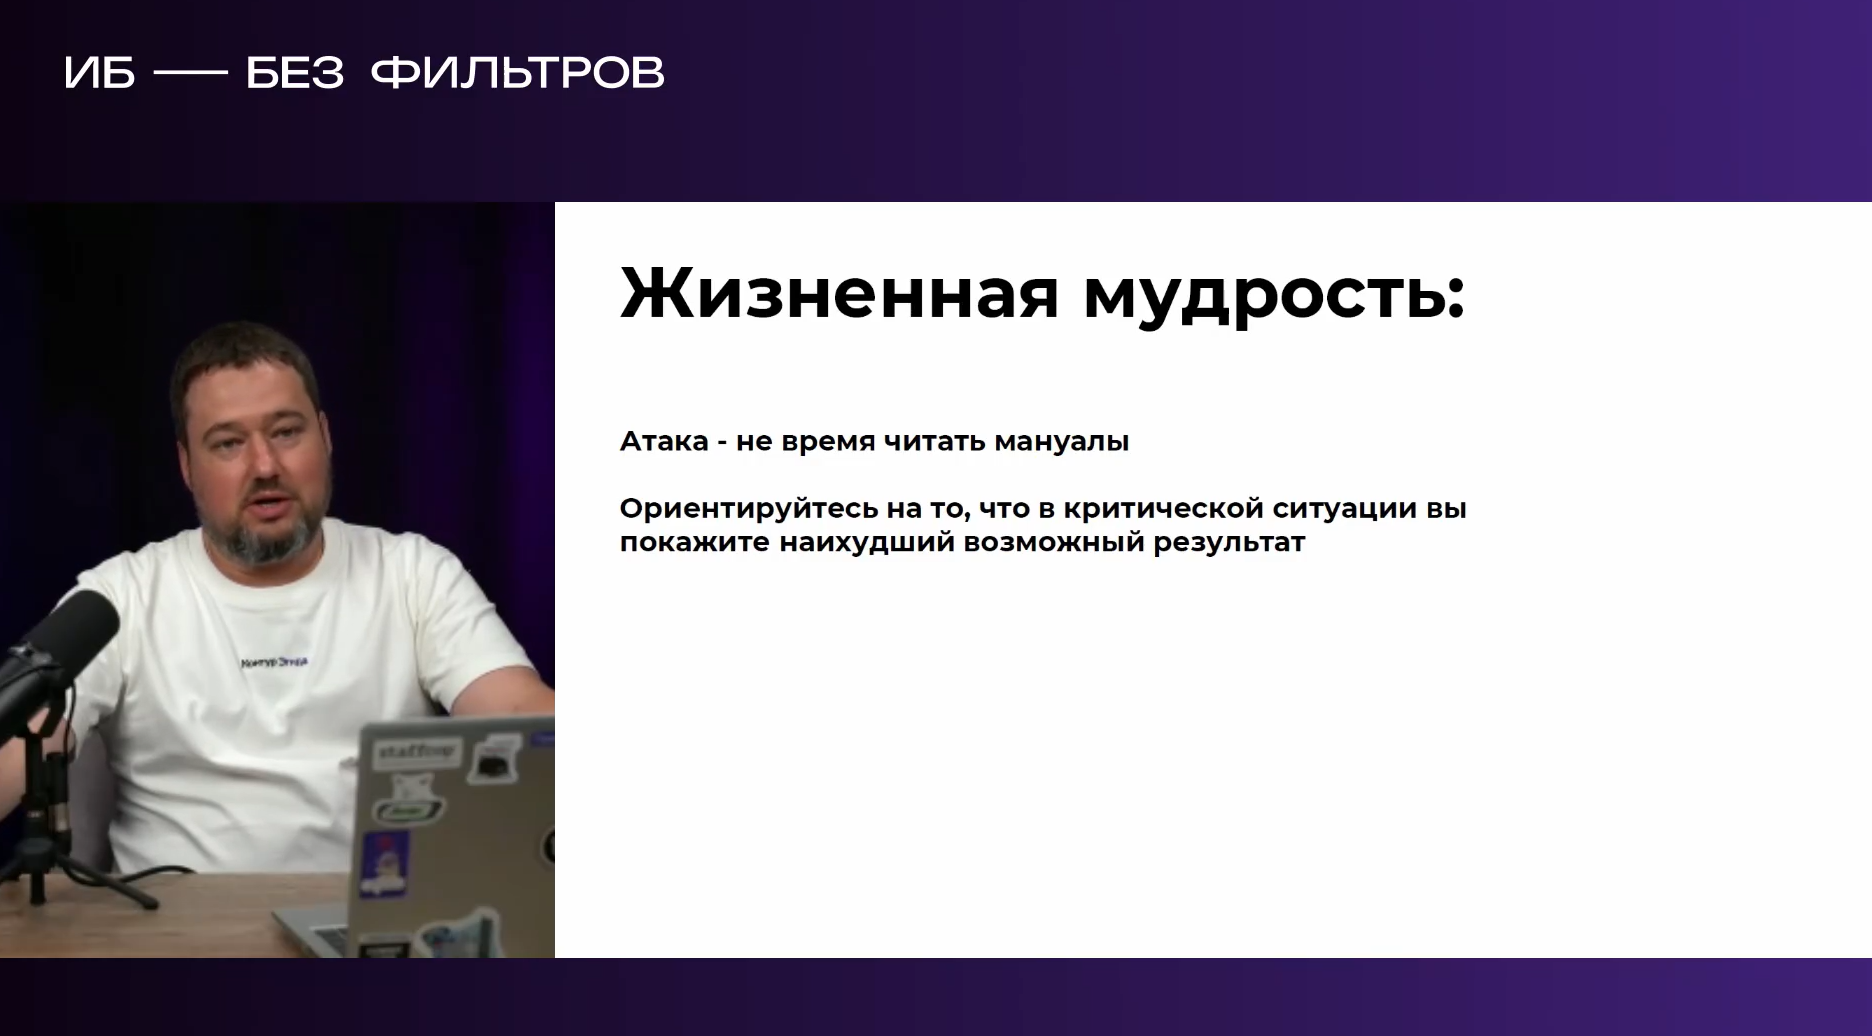
Даниил Бориславский, директор по продукту Staffcop направления инфобезопасности Контур.Эгида, отметил что службы информационной безопасности должны ориентироваться на то, что в критической ситуации они покажут наихудший возможный результат. Поэтому еще до инцидентов должны быть определены меры «скорой помощи» и оперативный штаб, который будет их принимать. 

Даниил Бориславский, директор по продукту Staffcop направления информационной безопасности Контур.Эгида:

«Когда инцидент произошел, важно реагировать быстро. Сообщите CISO и CEO об инциденте и начале работы по инциденту. Попытайтесь изолировать скомпрометированные сегменты сети. Оцените предварительный ущерб, соберите оперативный штаб. И предупредите родных, что задержитесь на работе».


Оперативный штаб должен решать несколько задач: восстанавливать работу систем, искать и расследовать причины инцидента, информировать регуляторов и работать с общественной реакцией. Важно синхронизировать свои действия каждые 8 часов, но можно и чаще. И важно не делать все сразу, а соблюдать последовательность действий. Например, не стоит восстанавливать все из бэкапов, не сегментировав сеть. 

Помимо оперативного штаба компании нужны еще как минимум три команды, о которых подробнее можно узнать, изучив запись конференции «ИБ без фильтров».


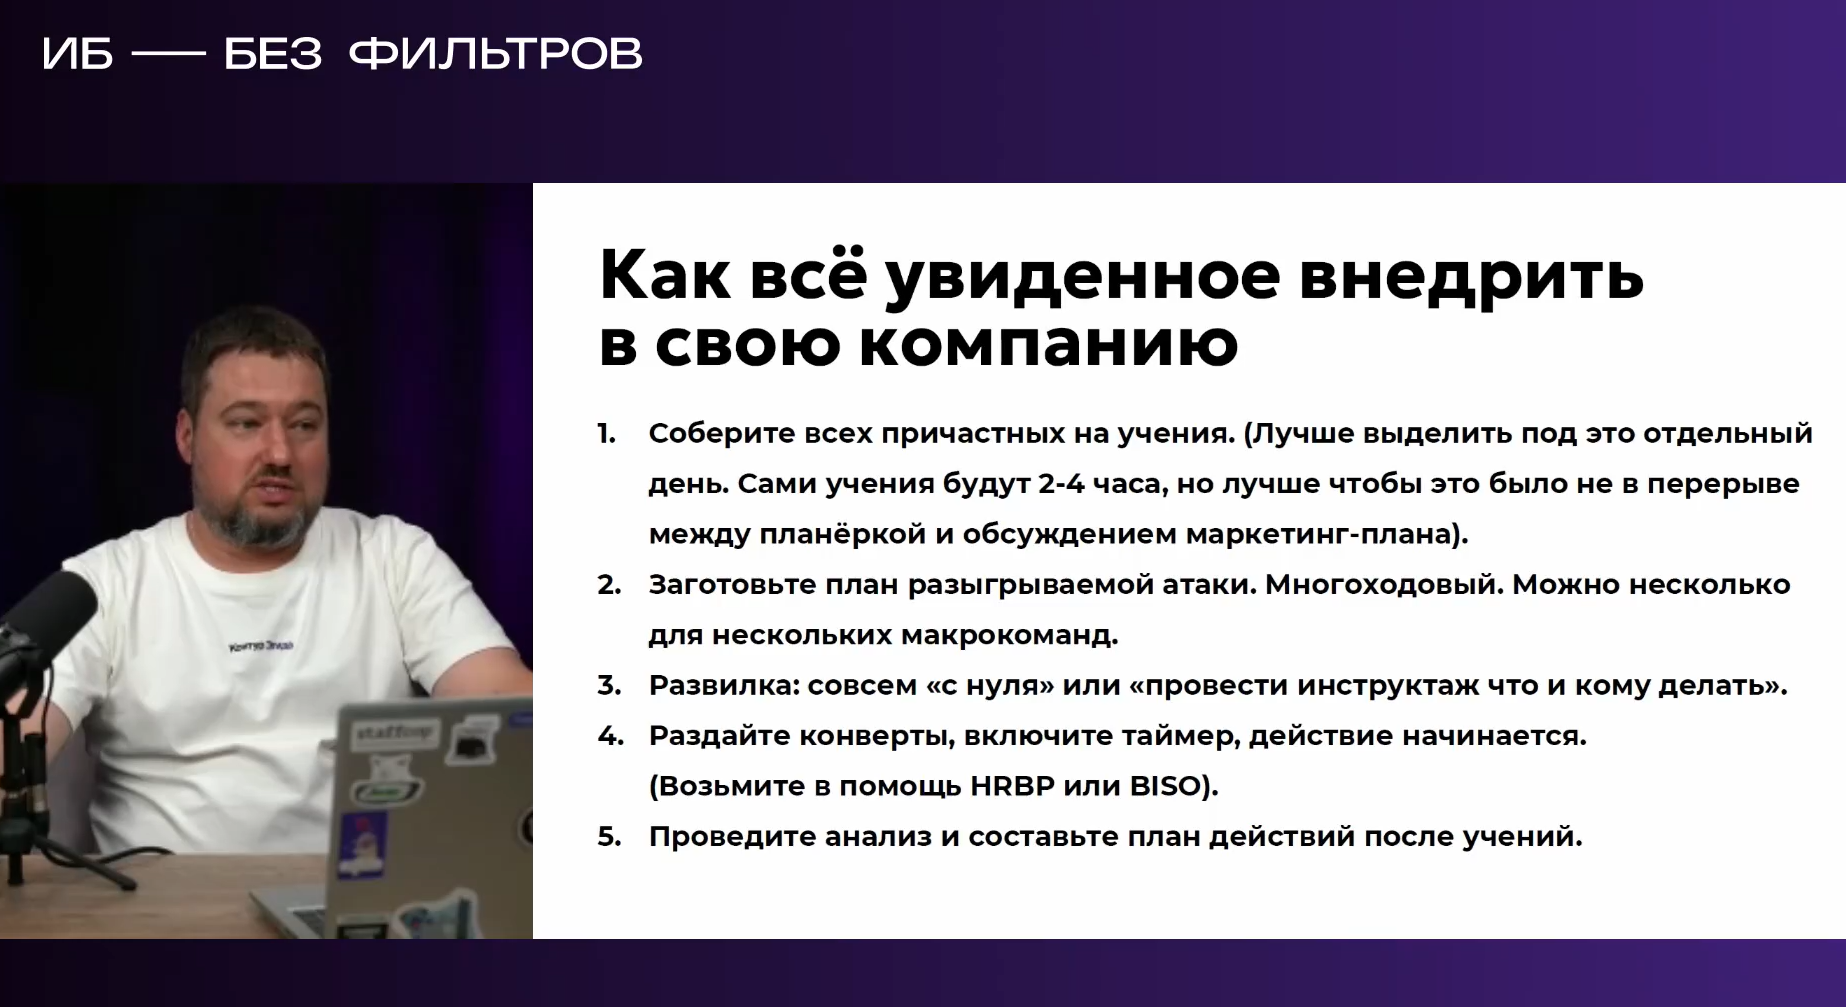
Чтобы быть готовыми к атакам, важно их репетировать. Например, можно выделить отдельный день под учения, заготовить план атаки, раздать конверты, включить таймер и начать действие. После «игры» проведите анализ, чтобы обнаружить слабые места и составить план действий после учений. 

Конференция «ИБ без фильтров» собрала на одной площадке представителей ИБ-рынка, которые обсудили кейсы, связанные с профилактикой и предотвращением инцидентов, организацией ИБ-отдела, вовлечением всех сотрудников в построение культуры безопасности. Зрителями конференции в день проведения стали почти 700 человек.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru