


В России распространяется бэкдор для Android, атакующий бизнес

В России распространяется бэкдор для Android, атакующий бизнес

В России распространяется бэкдор для Android, атакующий бизнес

В России распространяется многофункциональный бэкдор Android.Backdoor.916.origin, нацеленный на владельцев Android-устройств, в первую очередь — на представителей бизнеса. Вредонос способен выполнять широкий набор команд злоумышленников: прослушивать разговоры, вести трансляцию с камеры, собирать данные из мессенджеров и браузеров, а также перехватывать вводимый текст, включая пароли.

Первые версии этой программы появились в январе 2025 года. Эксперты «Доктор Веб» отмечают, что бэкдор используется в основном в точечных атаках.

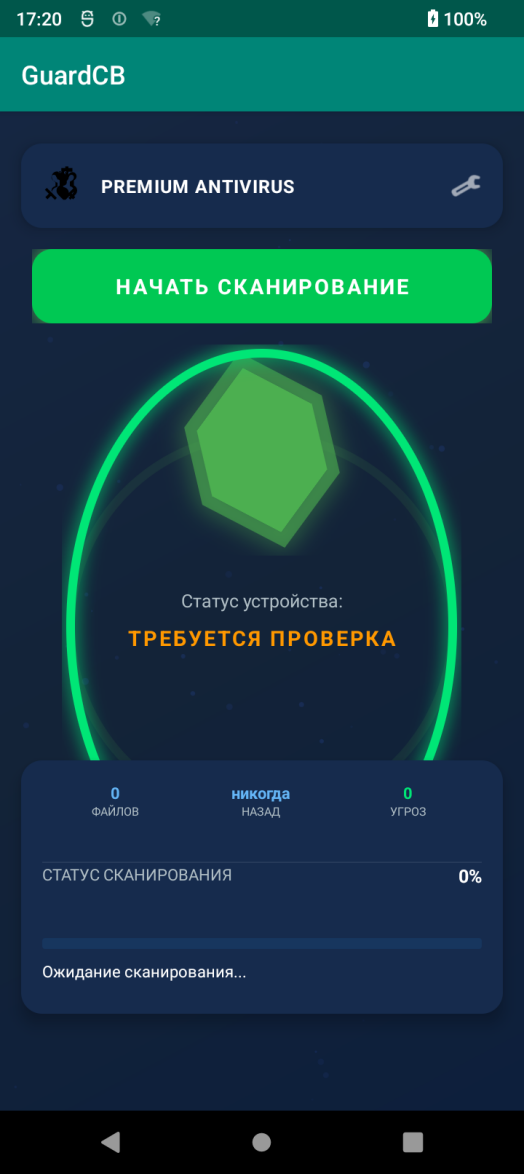
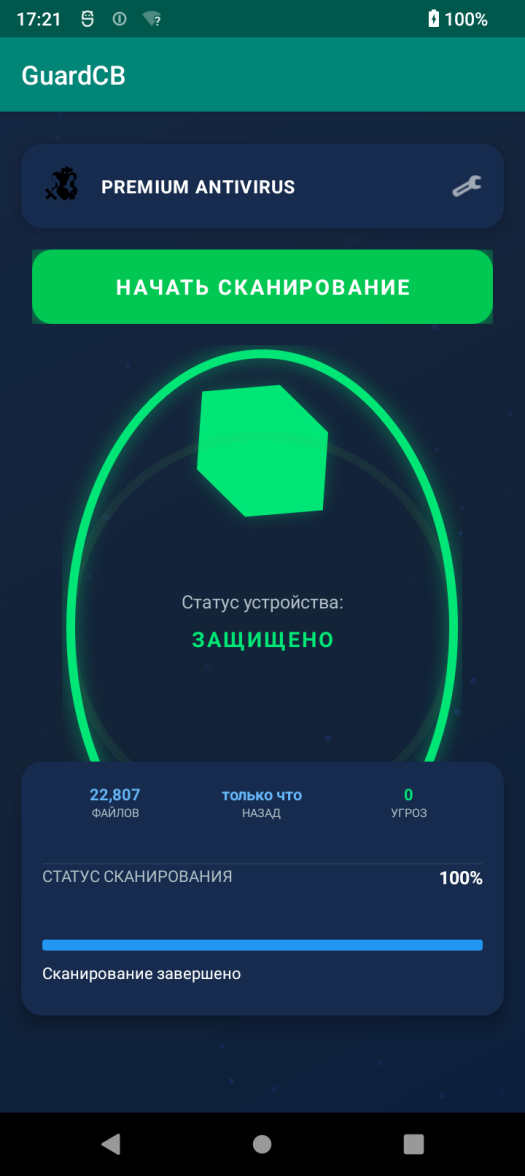
Его распространяют через личные сообщения в мессенджерах, присылая APK-файл под видом антивируса «GuardCB» со значком, похожим на эмблему Банка России на фоне щита.


Интерфейс приложения только на русском языке. Есть и другие варианты с названиями вроде «SECURITY_FSB» или «ФСБ», что должно создавать у жертвы впечатление, будто это официальный софт.

На самом деле никаких защитных функций нет: программа имитирует антивирусное сканирование, «обнаруживая» от 1 до 3 несуществующих угроз, причём вероятность их появления увеличивается со временем после последнего «сканирования» (но не превышает 30%).


При первом запуске Android.Backdoor.916.origin запрашивает доступ к геолокации, камере, микрофону, СМС, контактам, журналу звонков, медиафайлам, а также права администратора устройства и доступ к функциям Accessibility Service.

Через собственные сервисы бэкдор связывается с C2-сервером и получает команды, среди которых:

  • передача на сервер СМС, контактов, журналов вызовов и данных геолокации;
  • запуск и остановка потоковой трансляции звука, видео или содержимого экрана;
  • выгрузка всех или отдельных изображений с карты памяти;
  • выполнение шелл-команд;
  • передача данных о сети устройства;
  • включение или отключение самозащиты.

Accessibility Service используется для функций кейлоггера и перехвата данных из приложений Telegram, Google Chrome, Gmail, Яндекс Старт, Яндекс Браузер и WhatsApp. Также эта служба помогает бэкдору защищаться от удаления.

В конфигурации вредоноса предусмотрена поддержка нескольких управляющих серверов и возможность переключения между хостинг-провайдерами (до 15), хотя эта функция пока не используется. Информация о выявленных серверах была передана регистраторам доменов.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru