


WhatsApp вводит новый способ защиты от мошенников в групповых чатах

WhatsApp вводит новый способ защиты от мошенников в групповых чатах

WhatsApp вводит новый способ защиты от мошенников в групповых чатах

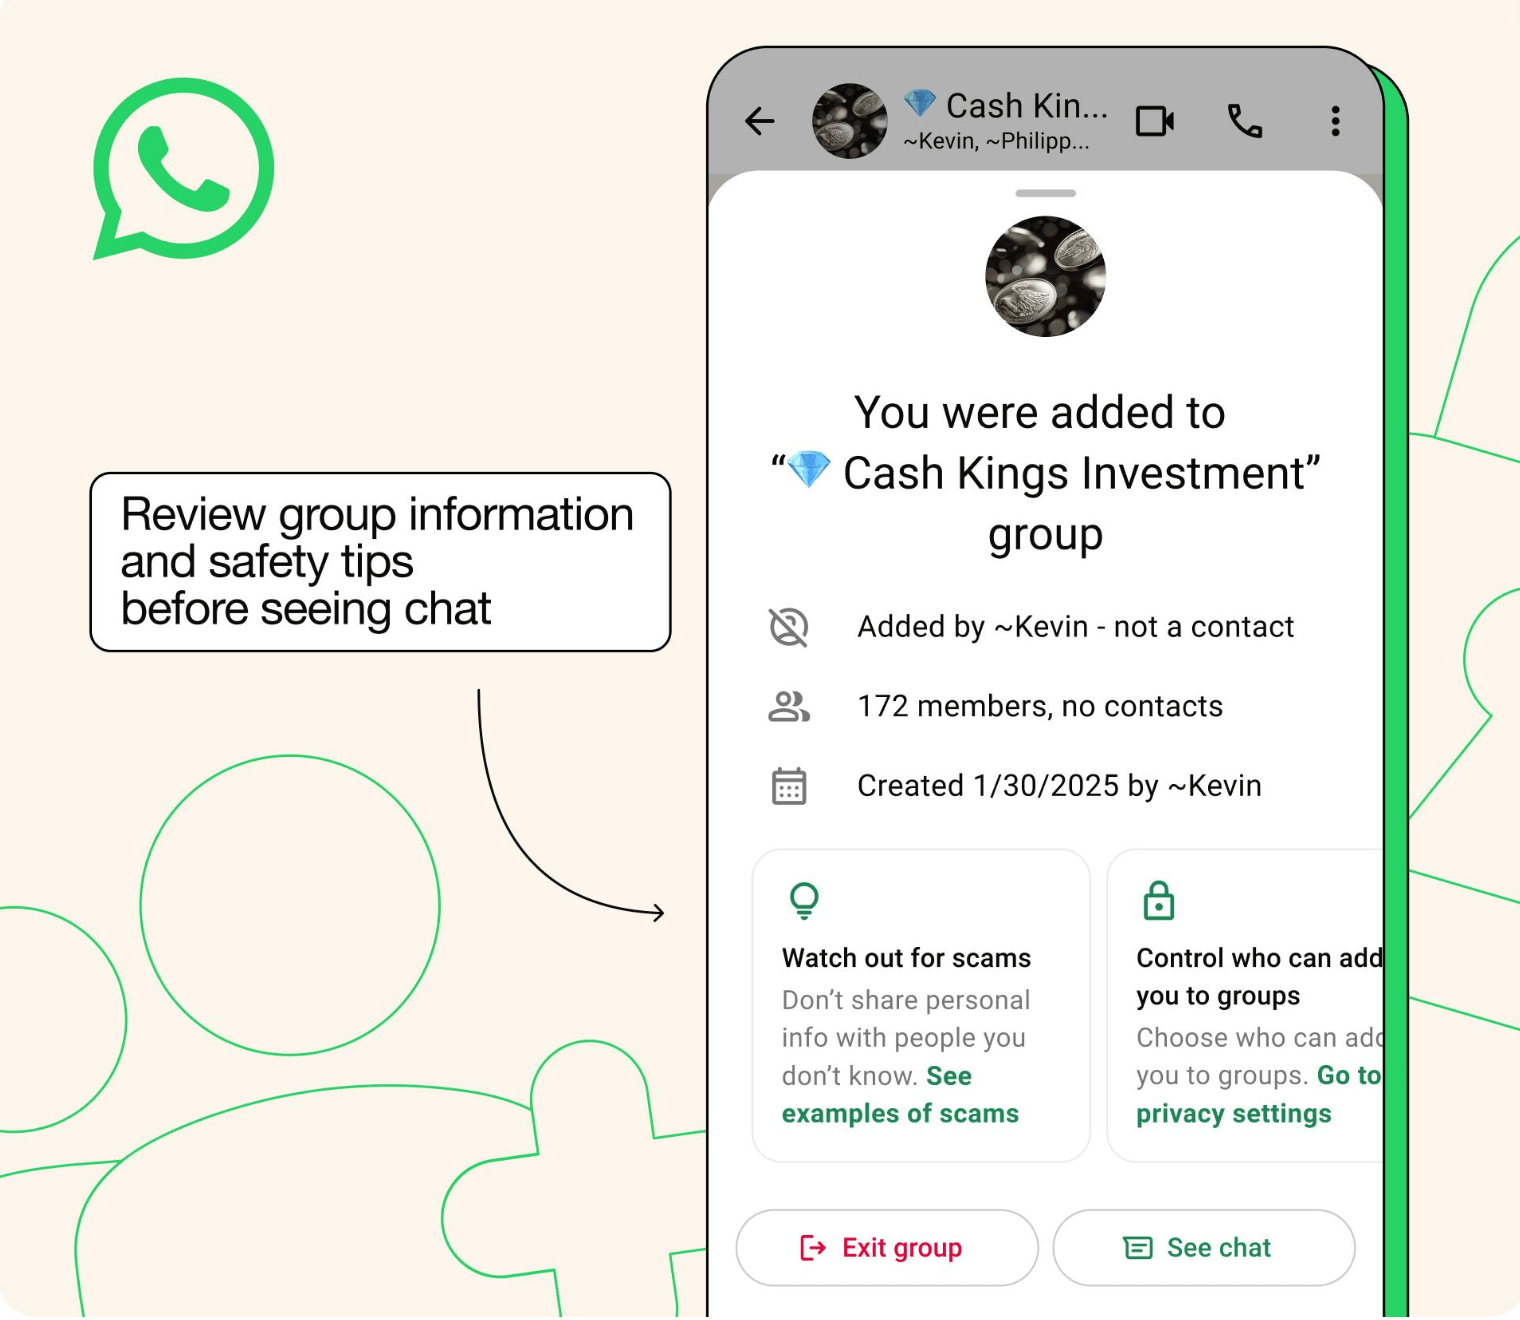
WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) запускает очередную функцию, которая должна помочь пользователям избежать попадания в мошеннические группы. Теперь, если кто-то малознакомый пригласит вас в групповой чат, перед тем как вы вообще увидите какие-либо сообщения, на экране появится специальное предупреждение.

В этом окошке будет информация о группе: когда она была создана, кто вас пригласил и сколько в ней участников.

Также WhatsApp предупредит о возможных мошеннических схемах и подскажет, как ограничить возможность приглашений от посторонних. После этого можно будет либо сразу выйти из группы, даже не заходя в чат, либо всё-таки открыть его и посмотреть, что там.


Функция дополняет прошлогоднюю «контекстную карточку», которая показывает базовую информацию о группе при получении приглашения. Главное отличие — новая страница будет всплывать только если вас приглашает человек, которого у вас нет в контактах. То есть, если приглашение от неизвестного — WhatsApp подстрахует вас заранее.

Всё это — часть более масштабной борьбы WhatsApp с онлайн-мошенничеством. Например, в июне WhatsApp вместе с Meta (признана экстремистской и запрещена в России) и OpenAI помогли разоблачить центр онлайн-мошенников в Камбодже.

Там злоумышленники использовали ChatGPT, чтобы рассылать фальшивые предложения о работе через группы WhatsApp. Затем людей переводили в Telegram, просили «лайкать» видео в TikTok, показывали фейковые отчёты о «заработке» и в какой-то момент просили перевести деньги на криптокошелёк «для выполнения следующего задания».

Среди других вариантов мошенничества были схема с арендой самокатов и инвестиции в «крипту». WhatsApp подчёркивает: злоумышленники всё чаще используют сразу несколько платформ, чтобы запутать следы. Но это же даёт возможность ИТ-компаниям объединять усилия и быстрее их вычислять.

Кроме новой защиты в группах, WhatsApp тестирует ещё одну функцию — предупреждения при попытке начать чат с незнакомцем, особенно если общение перенесли из другой соцсети. Приложение будет подсказывать: стоит ли вообще вступать в разговор и кто именно вас пытается найти.

Напомним, в прошлом месяце мы рассуждали о будущем WhatsApp в России. Сможет ли мессенджер преодолеть утрату доверия людей и давление регуляторов? Какие уязвимости угрожают пользователям мессенджера? Состоится ли его блокировка в России?

Homebrew 7 научился искать уязвимости и обзавёлся полноценным интерфейсом

Разработчики выпустили Homebrew 7.0.0 — крупное обновление популярного пакетного менеджера для macOS. В программу встроили сканер уязвимостей, усилили песочницу, ускорили установку пакетов и довели до полноценного релиза графический интерфейс BrewUI.

Новая команда brew vulns проверяет установленные формулы, отдельный пакет либо все зависимости из Brewfile.

Homebrew определяет исходный проект и версию программы, отправляет данные пакетным запросом в OSV.dev, получает сведения об известных уязвимостях и проверяет, не закрыла ли команда проблему собственным бэкпортированным патчем.

Для этого проект запустил отдельную базу рекомендаций безопасности в формате OSV. Она учитывает версии и ревизии пакетов, распространяемых именно через Homebrew. Это важно: номер исходной программы может остаться прежним, хотя исправление уже добавлено сопровождающими.

Данные публикуются через API формул и отдельный индекс под лицензией CC0, поэтому их смогут использовать сторонние инструменты и корпоративные команды безопасности. Подробности разработчики раскрыли в анонсе Homebrew 7.0.0.

В релиз также вошёл BrewUI — нативный графический интерфейс для macOS 26 Tahoe и новее. Он позволяет искать пакеты, устанавливать их и разбираться с зависимостями без заклинаний в командной строке. Ветераны терминала могут продолжать смотреть на новичков свысока, но аргументов стало меньше.

Песочницу тоже затянули потуже: доступ к домашним каталогам пользователей теперь закрыт по умолчанию, а загрузка зависимостей с сетевым доступом отделена от офлайн-установки. Кроме того, Homebrew научился параллельно скачивать, подготавливать и устанавливать пакеты, благодаря чему обновления должны проходить быстрее.

Усиление защиты особенно кстати: злоумышленники регулярно маскируют вредоносы под Homebrew и продвигают поддельные сайты через рекламу.

RSS: Новости на портале Anti-Malware.ru