


WhatsApp вводит новый способ защиты от мошенников в групповых чатах

WhatsApp вводит новый способ защиты от мошенников в групповых чатах

WhatsApp вводит новый способ защиты от мошенников в групповых чатах

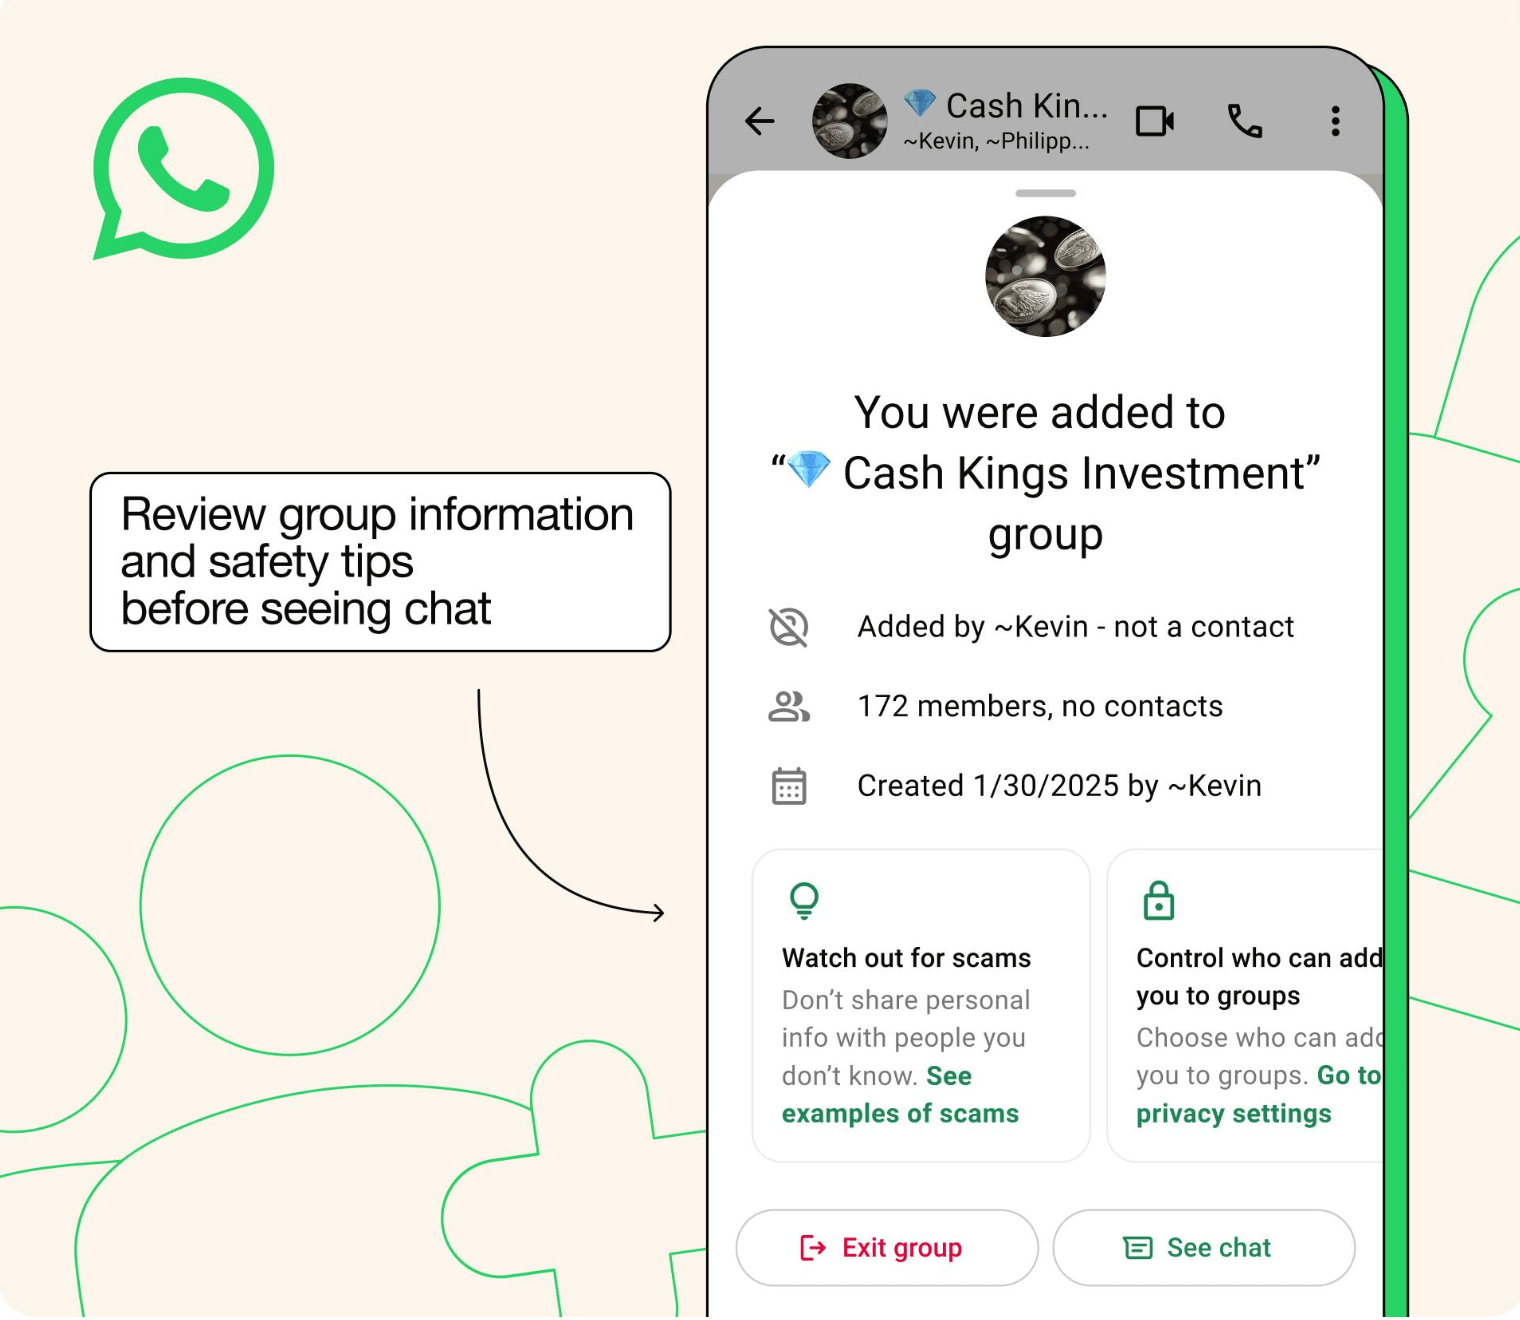
WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) запускает очередную функцию, которая должна помочь пользователям избежать попадания в мошеннические группы. Теперь, если кто-то малознакомый пригласит вас в групповой чат, перед тем как вы вообще увидите какие-либо сообщения, на экране появится специальное предупреждение.

В этом окошке будет информация о группе: когда она была создана, кто вас пригласил и сколько в ней участников.

Также WhatsApp предупредит о возможных мошеннических схемах и подскажет, как ограничить возможность приглашений от посторонних. После этого можно будет либо сразу выйти из группы, даже не заходя в чат, либо всё-таки открыть его и посмотреть, что там.


Функция дополняет прошлогоднюю «контекстную карточку», которая показывает базовую информацию о группе при получении приглашения. Главное отличие — новая страница будет всплывать только если вас приглашает человек, которого у вас нет в контактах. То есть, если приглашение от неизвестного — WhatsApp подстрахует вас заранее.

Всё это — часть более масштабной борьбы WhatsApp с онлайн-мошенничеством. Например, в июне WhatsApp вместе с Meta (признана экстремистской и запрещена в России) и OpenAI помогли разоблачить центр онлайн-мошенников в Камбодже.

Там злоумышленники использовали ChatGPT, чтобы рассылать фальшивые предложения о работе через группы WhatsApp. Затем людей переводили в Telegram, просили «лайкать» видео в TikTok, показывали фейковые отчёты о «заработке» и в какой-то момент просили перевести деньги на криптокошелёк «для выполнения следующего задания».

Среди других вариантов мошенничества были схема с арендой самокатов и инвестиции в «крипту». WhatsApp подчёркивает: злоумышленники всё чаще используют сразу несколько платформ, чтобы запутать следы. Но это же даёт возможность ИТ-компаниям объединять усилия и быстрее их вычислять.

Кроме новой защиты в группах, WhatsApp тестирует ещё одну функцию — предупреждения при попытке начать чат с незнакомцем, особенно если общение перенесли из другой соцсети. Приложение будет подсказывать: стоит ли вообще вступать в разговор и кто именно вас пытается найти.

Напомним, в прошлом месяце мы рассуждали о будущем WhatsApp в России. Сможет ли мессенджер преодолеть утрату доверия людей и давление регуляторов? Какие уязвимости угрожают пользователям мессенджера? Состоится ли его блокировка в России?

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru