


В Chrome на Android наконец появится защита паролей по отпечатку пальца

В Chrome на Android наконец появится защита паролей по отпечатку пальца

В Chrome на Android наконец появится защита паролей по отпечатку пальца

Если вы пользуетесь Chrome на Android, то, возможно, удивитесь: несмотря на все обновления и фишки, в браузере до сих пор не было базовой вещи — биометрической защиты для автозаполнения паролей. Любой человек с доступом к вашему телефону мог спокойно войти в любой аккаунт, если пароль был сохранён. Без отпечатка, без лица, просто так.

Теперь, похоже, Google всё-таки решила закрыть эту «дыру».

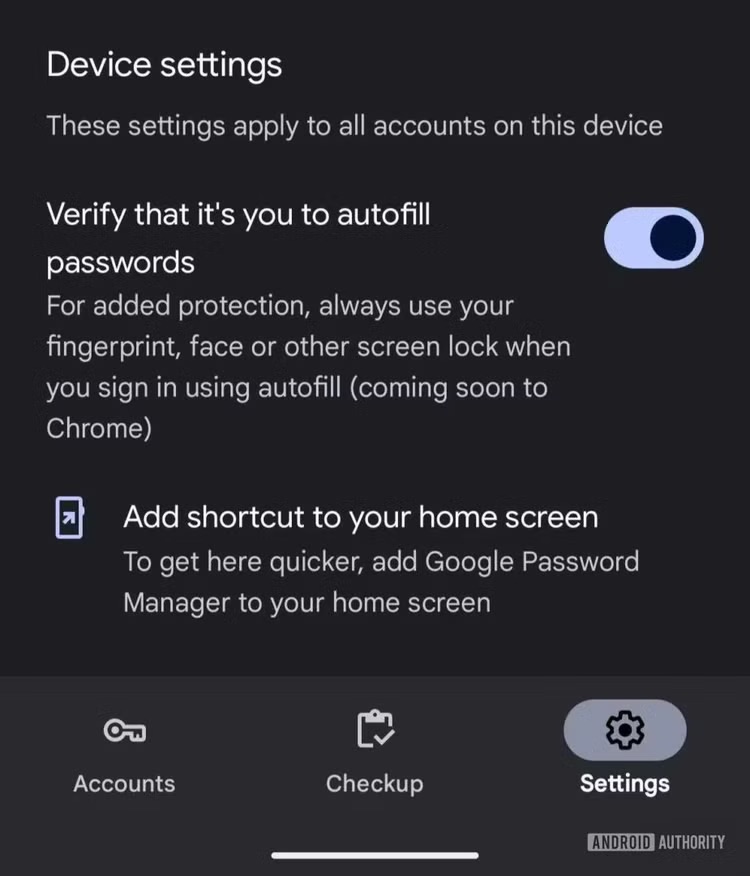
Как заметил один из пользователей Telegram (о находке сообщил Android Authority), в настройках безопасности Google Password Manager опция «Аутентификация по биометрии перед вводом пароля» исчезла. Вместо неё появилась новая:

«Подтвердите, что это вы, чтобы использовать автозаполнение паролей».


На первый взгляд — просто переименование. Но в описании добавлено важное уточнение: «Для дополнительной защиты всегда используйте отпечаток пальца, лицо или блокировку экрана при входе с автозаполнением (скоро появится в Chrome)».

Вот это «скоро появится в Chrome» — ключевое. Google, похоже, наконец признала, что без биометрии в Chrome — странно и небезопасно. А значит, защита скоро появится и в браузере. Когда точно — пока не ясно, но раз уже появилась формулировка в настройках, ждать, скорее всего, осталось недолго.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru