


Вышел SafeTech CA 3.0: поддержка SSH и управление через один интерфейс

Вышел SafeTech CA 3.0: поддержка SSH и управление через один интерфейс

Вышел SafeTech CA 3.0: поддержка SSH и управление через один интерфейс

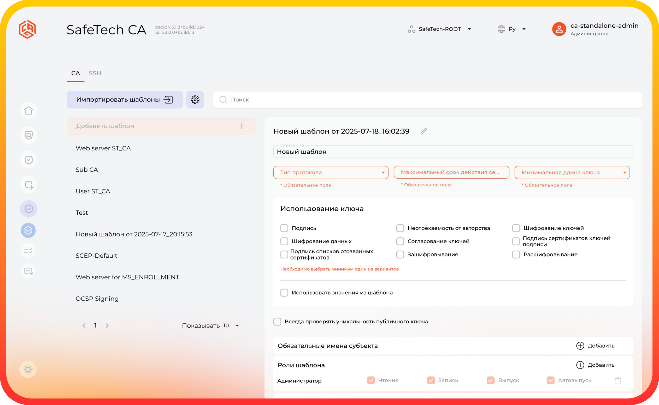
Компания SafeTech Lab представила новую версию своего продукта SafeTech CA — решения для выпуска и управления корпоративными сертификатами. В обновлении переработан интерфейс, расширены функции и добавлены новые сценарии использования.

Что изменилось

Главное новшество — обновлённый пользовательский интерфейс. Теперь администратору проще следить за статусом сертификатов, работать с дашбордами и формировать отчёты.

Кроме того, появилась возможность управлять несколькими инстансами CA через единый веб-интерфейс — это особенно удобно для организаций с распределённой инфраструктурой.


Новые функции

В SafeTech CA 3.0 появилась поддержка SSH-сертификатов: можно создавать шаблоны, настраивать срок действия и управлять доступом для привилегированных пользователей. Также обновлён модуль MS Enrollment — теперь он позволяет запрещать экспорт закрытых ключей и автоматически добавлять сертификаты в атрибуты Active Directory.

Дополнительно:

  • улучшена система аудита событий безопасности;
  • добавлена поддержка публикации сертификатов в LDAP-каталоги;
  • обновлён компонент UI-Gateway — стал стабильнее и быстрее.

Работа в разных средах

SafeTech CA теперь можно разворачивать как в виртуальной среде (например, VMware, KVM, Hyper-V), так и в контейнерной (Docker, Kubernetes, OpenShift). Архитектура микросервисная — решение можно масштабировать и использовать в отказоустойчивых конфигурациях.

SafeTech CA может применяться в Windows- и Linux-инфраструктурах, подходит для работы с мобильными устройствами, сетевым оборудованием и другими компонентами корпоративной ИТ-среды.

Не так давно мы публиковали обзор SafeTech CA, рассматривали функциональные возможности продукта.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru