


Linux-вредонос Koske маскируется под фото панд и майнит 18 криптовалют

Linux-вредонос Koske маскируется под фото панд и майнит 18 криптовалют

Linux-вредонос Koske маскируется под фото панд и майнит 18 криптовалют

Исследователи из AquaSec обнаружили новый вредонос под Linux с необычным поведением и ещё более необычной маскировкой. Вредонос называется Koske, и, судя по всему, он был частично разработан с использованием генеративного ИИ. Самое интересное — он прячется в… фотографиях панд.

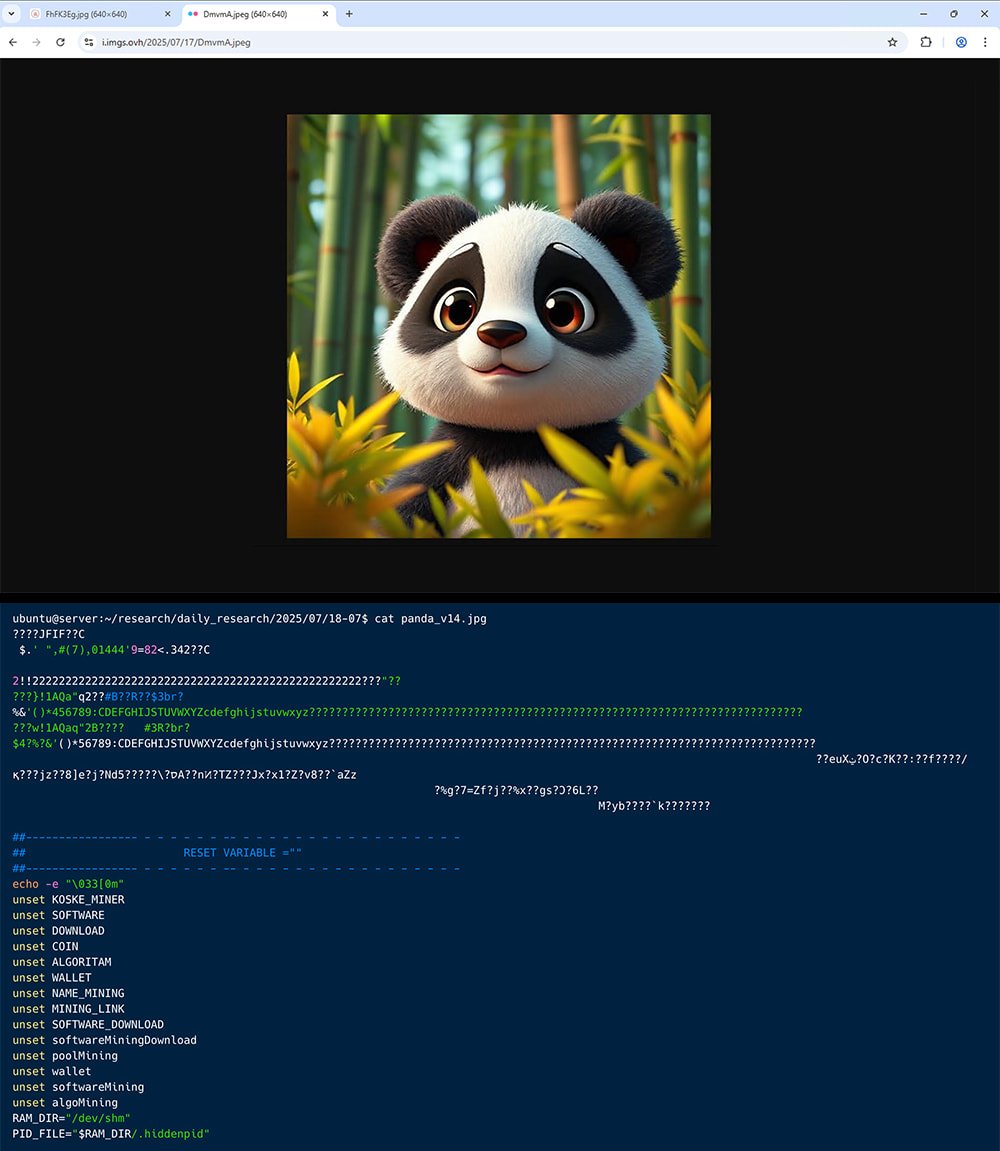
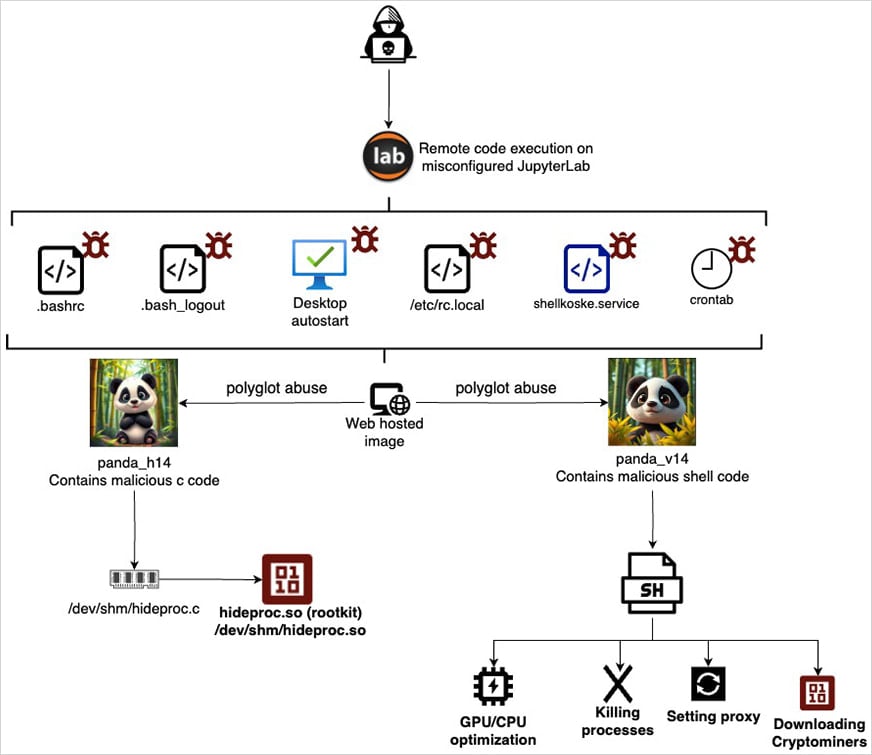
И нет, это не шутка. Атака начинается с того, что на уязвимый сервер, где неправильно настроен JupyterLab, загружаются два JPEG-файла с изображениями панд. С виду — самые обычные картинки, но внутри них спрятан вредоносный код.

Не с помощью стеганографии, как можно было бы подумать, а с помощью так называемых полиформатных файлов (polyglot). Это такие файлы, которые одновременно являются изображением и исполняемым скриптом — в зависимости от того, кто их читает.

Откроешь в браузере — увидишь панду.
Прочитаешь как скрипт — получишь запущенный вредонос в памяти.

В одном из файлов содержится C-код, который компилируется прямо в оперативной памяти и превращается в руткит. Он использует LD_PRELOAD, чтобы подменять системные вызовы и скрывать вредоносные процессы, файлы и директории. Второй файл — shell-скрипт, который тоже запускается из памяти. Он обеспечивает незаметную работу и закрепление в системе — через cron, systemd, перезапись DNS, обнуление iptables и даже автоматический подбор работающих прокси.


После этого Koske скачивает с GitHub криптомайнеры и определяет, какой из них использовать, в зависимости от ресурсов машины. Он умеет майнить 18 разных криптовалют, включая Monero, Ravencoin, Zano, Nexa и другие. Если выбранный пул недоступен — переключается на резервный.

Исследователи считают, что часть вредоноса могла быть сгенерирована с помощью больших языковых моделей или автоматизированных платформ: поведение слишком адаптивное, скрипты грамотно построены, а архитектура — продвинутая.


Примечательно, что среди артефактов атаки нашли IP-адреса из Сербии, сербские фразы в скриптах и слова на словацком в GitHub-репозитории с майнерами. Но в AquaSec подчёркивают: это не даёт уверенной атрибуции.

Koske — уже сам по себе серьёзная угроза, но главное — он показывает, каким может стать следующий этап в развитии вредоносов: умные, автономные, скрытные и непривязанные к жёсткому коду. И всё это — под видом милых JPEG-картинок.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru