


Хакер предлагает zero-day для macOS за $130 000 — но доказательств нет

Хакер предлагает zero-day для macOS за $130 000 — но доказательств нет

Хакер предлагает zero-day для macOS за $130 000 — но доказательств нет

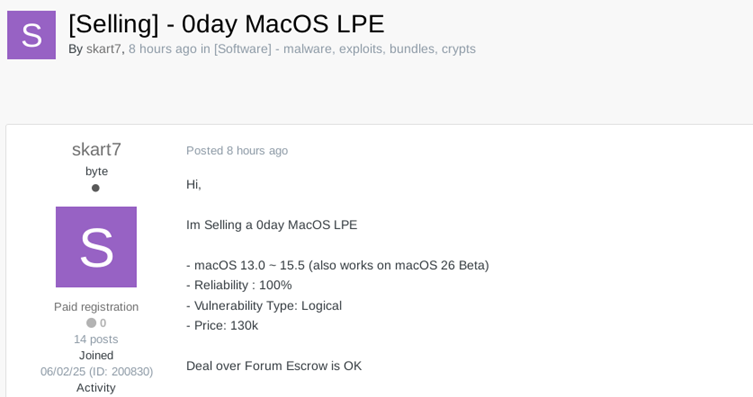
На одном из популярных подпольных форумов появился человек под ником #skart7, который утверждает, что у него есть эксплойт, позволяющий повысить права в macOS. По словам #skart7, с помощью уязвимости можно получить root-доступ, то есть полный контроль над системой. В том числе и на бета-версии macOS 26.

Цена вопроса — $130 000. Продавец даже готов воспользоваться эскроу-сервисом (то есть безопасной сделкой через посредника), чтобы показать серьёзность намерений.

Он утверждает, что эксплойт работает «на 100%» и охватывает версии от macOS 13.0 до 15.5 и выше.

Источник: gbhackers


Звучит тревожно, но есть нюанс: никакого доказательства в виде технической демонстрации или независимой проверки нет. Более того, сам #skart7 — персонаж в сообществе новый, с репутацией пока никак не связанный. Поэтому верить на слово ему никто не спешит.

Если уязвимость реальна, она может быть использована для атак на корпоративные сети, правительственные структуры и просто пользователей, хранящих конфиденциальные данные.

Особенно опасно то, что такие эксплойты могут комбинироваться с другими (например, для удалённого доступа) и давать полный контроль над системой.

Но пока что это просто заявление на хакерском форуме — без доказательств, без кода, без подтверждений. Так что эксперты призывают сохранять спокойствие, но не терять бдительности: обновлять macOS, следить за обновлениями безопасности и использовать надёжную защиту на устройствах.

В таких случаях лучше проявить скепсис, чем паниковать по неподтверждённой утечке.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru