


Новая атака Opossum позволяет внедрять данные в TLS-сессии

Новая атака Opossum позволяет внедрять данные в TLS-сессии

Новая атака Opossum позволяет внедрять данные в TLS-сессии

Исследователи обнаружили новый вектор атаки под названием Opossum. Он позволяет злоумышленнику вмешиваться в якобы защищённую сессию TLS — при этом шифрование никто не взламывает.

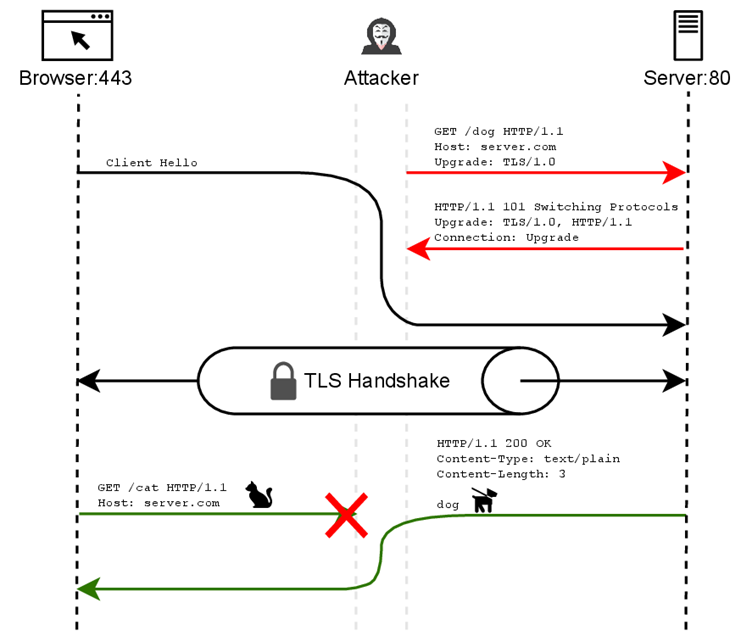
Атака работает за счёт несогласованности между двумя режимами TLS: «implicit» (например, HTTPS на порту 443, где защита включается сразу) и «opportunistic» (например, HTTP на порту 80, где защита активируется позже через апгрейд-запрос).

Используя это отличие, атакующий может вызвать рассинхронизацию между клиентом и сервером, после чего — незаметно встроить в канал поддельные данные.

Сценарий простой: клиент подключается к HTTPS, но злоумышленник перенаправляет его запрос на порт HTTP, сам инициирует апгрейд до TLS, а затем тайно синхронизирует обе сессии.

В итоге и клиент, и сервер думают, что всё идёт по плану — хотя злоумышленник в любой момент может подменить сообщения или задержать ответы.

Opossum базируется на принципах вектора атаки ALPACA, но работает даже там, где меры против ALPACA уже внедрены. Это делает «опоссума» особенно опасным, поскольку он бьёт не по самому TLS, а по логике взаимодействия приложений.


Эксперты говорят: отключить opportunistic TLS — не вариант, особенно на почтовых серверах и старых системах. Лучше изолировать порты и режимы TLS, а также включить проверку соответствия между протоколом и портом. Можно дополнительно отслеживать подозрительные апгрейд-заголовки.

Главный вывод — зрелые протоколы вроде TLS всё ещё могут быть уязвимыми из-за архитектурных нюансов. И чтобы не стать жертвой атак вроде Opossum, стоит внимательно относиться ко всем уровням стека безопасности.

WhatsApp научится превращать речь в текст, голосовые можно не отправлять

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) готовит функцию для тех, кто любит говорить, но не хочет мучить собеседников пятиминутными голосовыми. Пользователь сможет продиктовать сообщение, проверить получившийся текст и отправить его как обычную реплику в чате.

Новинку обнаружили специалисты WABetaInfo в WhatsApp Beta для Android версии 2.26.37.8.

В строке ввода появится отдельная кнопка диктовки. После её нажатия приложение начнёт слушать пользователя и переводить речь в текст. Результат можно будет отредактировать или вообще удалить.

Функция должна работать в личных переписках, группах и каналах. Получатель увидит обычное текстовое сообщение без аудиозаписи и отметки о том, что текст был надиктован.


Распознавание речи планируют выполнять прямо на смартфоне с помощью загружаемых языковых пакетов. Поэтому запись не придётся отправлять сторонним сервисам, а диктовка сможет работать даже без интернета. Тот же принцип WhatsApp уже использует для расшифровки входящих голосовых сообщений.

Функция находится в разработке и недоступна даже участникам бета-тестирования. Meta её официально не анонсировала, сроки запуска неизвестны, а сам эксперимент ещё может не добраться до стабильной версии приложения.

Но идея здравая: говорить обычно быстрее, чем печатать, а читать текст окружающим всё-таки удобнее, чем слушать очередное голосовое.

RSS: Новости на портале Anti-Malware.ru