


В Екатеринбурге лжемастера с сайтами на нейросетях берут втрое больше

В Екатеринбурге лжемастера с сайтами на нейросетях берут втрое больше

В Екатеринбурге лжемастера с сайтами на нейросетях берут втрое больше

В Екатеринбурге орудуют лжемастера, взимающие в два-три раза больше за ремонт бытовой техники. Они работают через онлайн-площадки и активно используют нейросети. Благодаря приёмам поисковой оптимизации эти ресурсы попадают в топ поисковой выдачи. Также мошенники размещают свои объявления на профильных классифайдах.

Как выяснило издание 66.RU, в городе действуют десятки мошеннических сервисов, которые завлекают клиентов рассказами о многолетнем опыте работы. Контент для таких сайтов зачастую создаётся с помощью нейросетевых инструментов.

Один из читателей издания обратился за ремонтом посудомоечной машины через сайт, найденный в поиске. Приехавший мастер выполнил работу, но потребовал 34 тысячи рублей — более чем в два раза выше среднерыночной стоимости.

Позже выяснилось, что указанный на сайте адрес не существует. Затем он был заменён на другой — в торговом центре, где никакой сервисной компании нет и никогда не было. Более того, лица сотрудников на сайте оказались сгенерированы нейросетью.

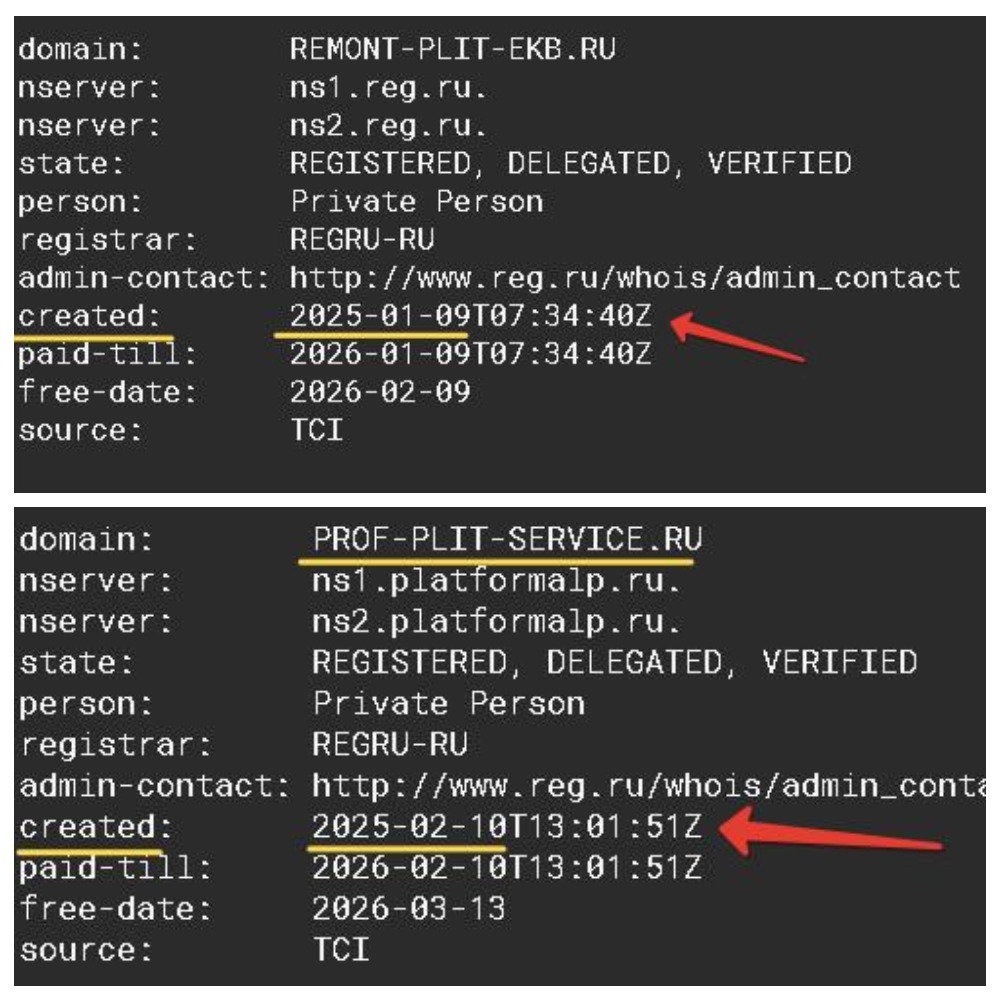
Журналисты обнаружили, что в верхней части поисковой выдачи по запросам о ремонте бытовой техники находятся сайты компаний, которые заявляют о многолетнем опыте, но зарегистрированы только в 2024–2025 годах. Это явное несоответствие указывает на мошеннический характер таких организаций.

На классифайдах также нашлись десятки однотипных объявлений с шаблонными положительными отзывами. Часто используются одни и те же фотографии — причём те же изображения встречаются в аналогичных объявлениях из других городов. В ряде случаев администрации сайтов уже начали блокировать такие публикации.

«Привлечь к ответственности или вернуть деньги в таких случаях крайне сложно. Фактически наказать человека, взявшего деньги, можно только в том случае, если ремонт не был проведён. Зная это, недобросовестные мастера формально выполняют какие-либо действия — иногда даже не связанные с реальной проблемой — или берут оплату наличными, чтобы было невозможно доказать сам факт передачи денег», — объяснил изданию адвокат Георгий Краснов.

Юрист рекомендует заранее согласовывать все условия и никогда не вносить предоплату. В случае завышения стоимости следует ссылаться на ранее достигнутые договорённости. Также важно проверять документы мастера.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru