


УБК МВД предупредило о фишинге под видом оплаты проезда на платных трассах

УБК МВД предупредило о фишинге под видом оплаты проезда на платных трассах

УБК МВД предупредило о фишинге под видом оплаты проезда на платных трассах

Управление по организации борьбы с противоправным использованием инфокоммуникационных технологий МВД России (УБК МВД) предупредило о массовых фишинговых атаках, связанных с оплатой проезда по платным дорогам.

Как сообщил официальный телеграм-канал профильного главка МВД «Вестник киберполиции России», фишинг под видом оплаты платных дорог стал одним из наиболее распространённых сценариев атак. В частности, в зоне риска оказался Московский скоростной диаметр (МСД).

«Злоумышленники создают сайты, визуально почти неотличимые от официальных, которые индексируются в поисковых системах. После ввода реквизитов банковской карты и суммы платежа деньги списываются, однако проезд так и остаётся неоплаченным. Полученные данные карт впоследствии используются мошенниками в личных целях», — говорится в сообщении УБК МВД.

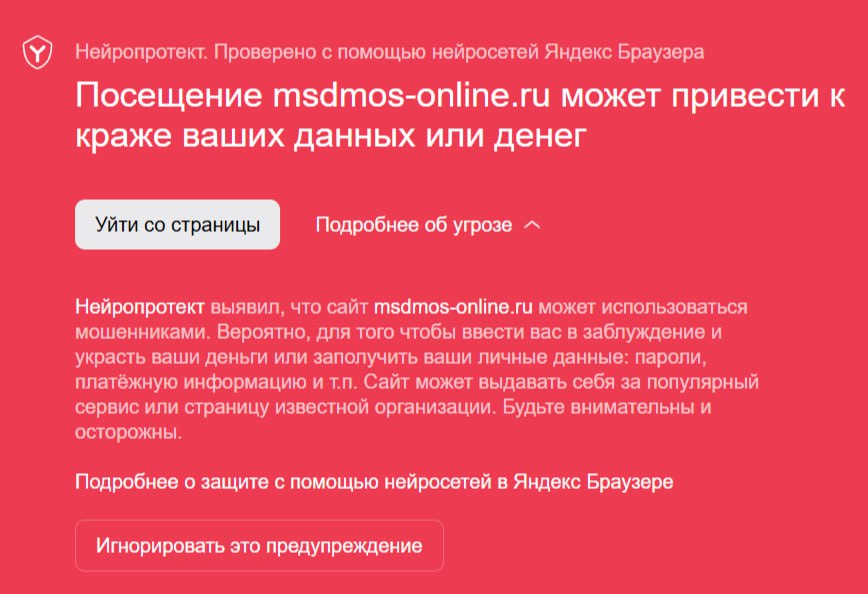
За последний месяц было заблокировано более 10 фишинговых ресурсов, внешне практически не отличимых от настоящих (например, с адресами вроде msd-avtodor-tr, msdmoss). Максимальный зафиксированный ущерб для одного пользователя составил 22 тысячи рублей.

УБК МВД рекомендует не игнорировать предупреждения браузеров и защитных систем о фишинговых сайтах. Безопасную оплату проезда следует осуществлять через портал Госуслуг, приложение «Парковки России» или официальные банковские приложения.

Фишинг остаётся одной из основных киберугроз последних лет — как для частных пользователей, так и для бизнеса. Особенно опасными становятся фишинговые атаки с применением генеративного искусственного интеллекта: по своей эффективности они всё больше приближаются к целевым атакам.

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru