


УБК МВД предупредило о фишинге под видом оплаты проезда на платных трассах

УБК МВД предупредило о фишинге под видом оплаты проезда на платных трассах

УБК МВД предупредило о фишинге под видом оплаты проезда на платных трассах

Управление по организации борьбы с противоправным использованием инфокоммуникационных технологий МВД России (УБК МВД) предупредило о массовых фишинговых атаках, связанных с оплатой проезда по платным дорогам.

Как сообщил официальный телеграм-канал профильного главка МВД «Вестник киберполиции России», фишинг под видом оплаты платных дорог стал одним из наиболее распространённых сценариев атак. В частности, в зоне риска оказался Московский скоростной диаметр (МСД).

«Злоумышленники создают сайты, визуально почти неотличимые от официальных, которые индексируются в поисковых системах. После ввода реквизитов банковской карты и суммы платежа деньги списываются, однако проезд так и остаётся неоплаченным. Полученные данные карт впоследствии используются мошенниками в личных целях», — говорится в сообщении УБК МВД.

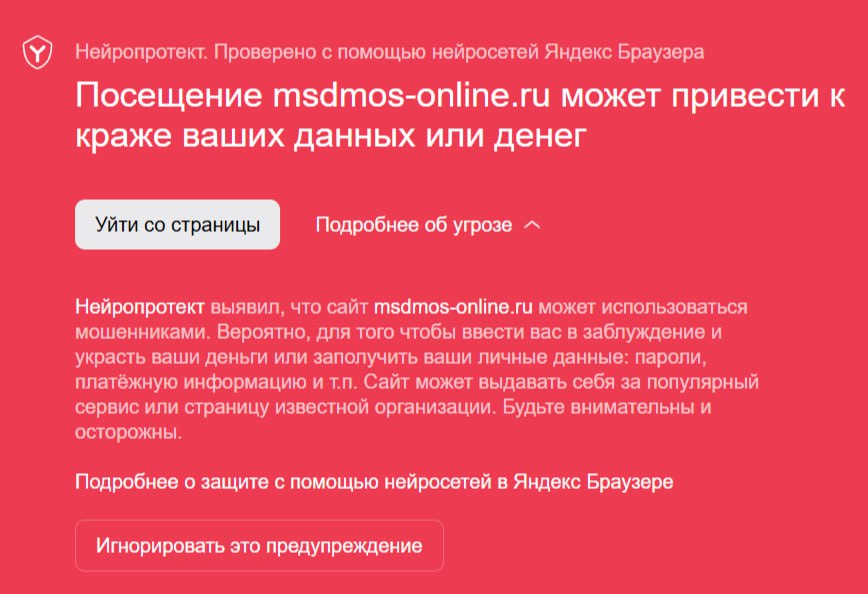
За последний месяц было заблокировано более 10 фишинговых ресурсов, внешне практически не отличимых от настоящих (например, с адресами вроде msd-avtodor-tr, msdmoss). Максимальный зафиксированный ущерб для одного пользователя составил 22 тысячи рублей.

УБК МВД рекомендует не игнорировать предупреждения браузеров и защитных систем о фишинговых сайтах. Безопасную оплату проезда следует осуществлять через портал Госуслуг, приложение «Парковки России» или официальные банковские приложения.

Фишинг остаётся одной из основных киберугроз последних лет — как для частных пользователей, так и для бизнеса. Особенно опасными становятся фишинговые атаки с применением генеративного искусственного интеллекта: по своей эффективности они всё больше приближаются к целевым атакам.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru