


Жертва мошенников по требованию аферистов разлила в офисе банка зеленку

Жертва мошенников по требованию аферистов разлила в офисе банка зеленку

Жертва мошенников по требованию аферистов разлила в офисе банка зеленку

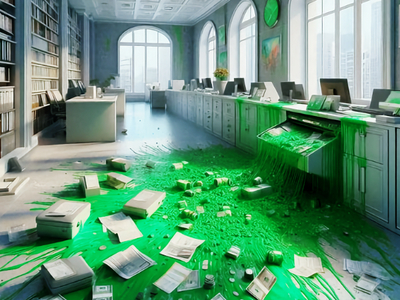
Жительница Тулуна (Иркутская область), переведшая мошенникам более миллиона рублей, в том числе заёмных средств, по их требованию устроила провокацию в офисе банка: разлила зелёнку и выкрикивала лозунги, продиктованные по телефону.

Об инциденте сообщил телеграм-канал УМВД по Иркутской области.

«Инцидент произошёл 25 июня после 17:00 в городе Тулуне. Посетительница банка внезапно разлила флакон с зелёнкой и начала выкрикивать лозунги, связанные с запрещённой террористической организацией. Сотрудники офиса попытались её успокоить, но женщина никого к себе не подпускала, следуя указаниям, которые звучали из динамика телефона. В какой-то момент голос в телефоне потребовал бросить смартфон — тогда сотрудники банка смогли вмешаться и остановить её», — сообщили в УМВД.

Как выяснилось, пенсионерка действовала под влиянием телефонных мошенников. Ранее они уже убедили её перевести им 1,2 млн рублей, большую часть которых она взяла в кредит.

Аферисты использовали типичную двухэтапную схему. Сначала они выманили у женщины код из СМС якобы для получения электронной очереди в Пенсионный фонд. Затем начали пугать её «взломом» портала Госуслуг и убедили взять кредит, чтобы якобы «спасти» средства, переведя их на «безопасный счёт».

Через неделю мошенники снова позвонили пенсионерке, пообещав вернуть похищенные деньги. Условием стало выполнение странных действий: прийти в банк, облить помещение зелёнкой и выкрикивать заранее подготовленные лозунги. По словам злоумышленников, это было необходимо для перевыпуска карты и возврата средств.

По факту произошедшего возбуждено уголовное дело. С пострадавшей работают следственные органы.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru