


Исследователь нашел проблемы в безопасности роутеров с вечным VPN

Исследователь нашел проблемы в безопасности роутеров с вечным VPN

Исследователь нашел проблемы в безопасности роутеров с вечным VPN

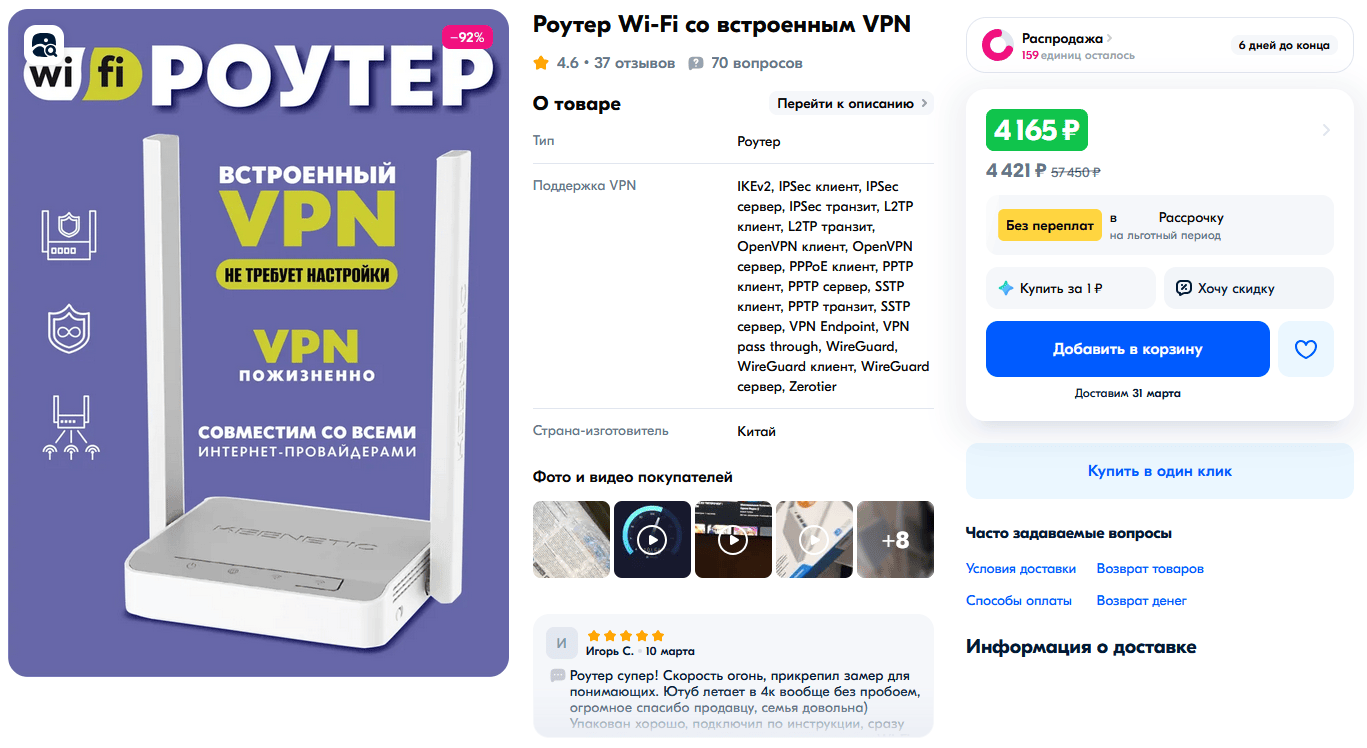
Специалист по инфраструктурному тестированию компании «Бастион» Иван Глинкин проверил три модели роутеров с предустановленным «пожизненным» VPN, которые активно продаются на российских маркетплейсах. Во всех устройствах были выявлены серьёзные уязвимости.

Результаты исследования опубликованы в корпоративном блоге компании на Хабре. Для тестирования были выбраны три роутера разных ценовых категорий — все приобретены у продавцов с наибольшим числом положительных отзывов.

Выяснилось, что устройства страдают от общих и критичных проблем:

  • отсутствие сегментации сети, что позволяет получить доступ к другим устройствам из одной подсети;
  • хранение паролей администратора в открытом виде;
  • наличие привилегированного доступа «из коробки»;
  • возможность удалённого подключения извне.

«Можно слить конфигурационные файлы VPN со всех доступных роутеров. А ещё — обновить прошивку через веб-интерфейс. Это значит, что злоумышленник может залить модифицированный образ и либо “окирпичить” устройство, либо превратить его в часть ботнета», — предупреждает Иван Глинкин о рисках, связанных с обнаруженными уязвимостями.

Особую тревогу вызывает тот факт, что заражение сетевых устройств давно автоматизировано, и вредоносные программы способны проникать даже на относительно защищённые устройства.

При этом для размещения VPN-сервисов используются дешёвые зарубежные хостинги с крайне слабой защитой серверной инфраструктуры.

Наценка за предустановленный VPN при этом весьма ощутима — у некоторых моделей она достигает стоимости самого устройства без подобной «функциональности».

«За красивыми обещаниями скрываются серьёзные проблемы безопасности. Ни одно из протестированных устройств нельзя рекомендовать к использованию в том виде, в котором они продаются», — подводит итог Иван Глинкин.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru