


Уязвимость без патча: сотни принтеров Brother под угрозой взлома

Уязвимость без патча: сотни принтеров Brother под угрозой взлома

Уязвимость без патча: сотни принтеров Brother под угрозой взлома

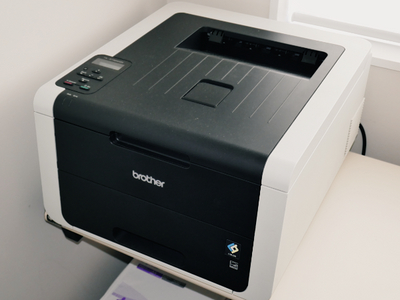
Исследователи из Rapid7 обнаружили восемь уязвимостей в устройствах для печати, сканирования и маркировки от пяти крупных производителей. Самое серьёзное — почти 700 моделей от Brother содержат критическую дыру, которую нельзя закрыть обновлением прошивки.

Главная угроза — это CVE-2024-51978, получившая 9.8 балла по шкале CVSS.

Проблема, как объяснили в Rapid7, кроется в том, как принтер генерирует стандартный пароль администратора: он создаётся на основе серийного номера устройства. А серийный номер, как выяснилось, можно легко узнать с помощью других уязвимостей, например CVE-2024-51977, или обычного запроса через PJL или SNMP.

Если злоумышленник узнает этот номер, а владелец принтера не сменил стандартный пароль, дальше дело техники — доступ к административной панели получен. А это уже может привести к удалённому выполнению кода, DoS-атакам и доступу к конфиденциальным данным.

Brother уже признал, что этот баг невозможно исправить через прошивку — потребуется менять сам производственный процесс. Поэтому единственное, что сейчас могут сделать пользователи, — срочно сменить пароль администратора на всех устройствах Brother.

Всего под удар попало 695 моделей Brother, а также устройства от Fujifilm (46 моделей), Ricoh (5 моделей), Toshiba (2 модели) и Konica Minolta (6 моделей). По оценкам Rapid7, пострадать могли миллионы устройств по всему миру.

Эксплуатации в реальных кибератаках пока не зафиксировано, но эксперты предостерегают: принтеры давно стали лакомой целью — они редко обновляются и часто слабо защищены. А тут ещё и баг, который не лечится.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru