

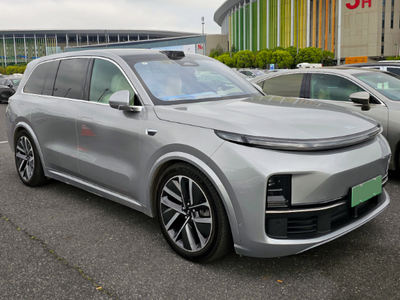

Дилеры сообщили о массовой блокировке автомобилей Lixiang

Дилеры сообщили о массовой блокировке автомобилей Lixiang

Дилеры сообщили о массовой блокировке автомобилей Lixiang

Проблема связана с «окирпичиванием» автомобильных систем после обновления — корректно работает лишь лидар. Ситуация затрагивает машины, выпущенные в мае и ввезённые в Россию неофициально.

О неполадках сообщили «Известия» со ссылкой на автодилеров. Первым проблему выявил «Автовернисаж»: при обновлении прошивки до версии 7.4 все модули, кроме лидара, перестают отвечать на запросы. Это касается автомобилей майской сборки.

«Сам завод готовит обновление OTA 7.4.1, которое устранит проблему “окирпичивания” для тех авто, что ещё не перешли на версию 7.4. Однако, к сожалению, тем, кто уже столкнулся с блокировкой, оно не поможет. Уберут ли блокировку вовсе — прямых ответов у нас нет. Также мы на 90% уверены, что в версии OTA 7.4.1 такие автомобили не будут активироваться за пределами Китая», — говорится в сообщении «Автовернисажа», опубликованном изданием с сохранением оригинальной орфографии и пунктуации.

По словам генерального директора компании Frank Auto Ирины Франк, блокировка затрагивает все модели Lixiang, ввезённые по «серым» схемам. Это, по её мнению, целенаправленная мера против неофициального импорта. Компания уже работает над решением, и необходимый инструмент обещают предоставить к концу июля 2025 года. Владельцам пострадавших автомобилей рекомендуют обращаться к официальным дилерам для устранения проблемы.

«Наши технические специалисты утверждают, что такого не может быть. Дело в квалификации установщика. У официальных дилеров подобного не случается», — прокомментировал Алексей Кожухов, официальный представитель поставщика Lixiang — компании Sinomach Auto — в России.

«Предполагаю, что, кроме принуждения, у дистрибьютора и головного офиса других инструментов нет. А чем можно принудить владельца электромобиля, который постоянно подключён к интернету? Конечно же, блокировками», — отметил вице-президент Национального автомобильного союза (НАС) Антон Шапарин.

Эксперт также подчеркнул, что причина происходящего — в экономике: «серые» автомобили значительно дешевле ввезённых официально. При этом, по его словам, попытки разблокировки будут дорогостоящими и не всегда результативными.

Более оптимистичную позицию занял директор департамента новых автомобилей компании «Рольф» Николай Иванов. Он отметил, что европейские автопроизводители используют более сложные механизмы блокировки, но и их удаётся обходить.

Напомним, осенью 2024 года с подобной ситуацией уже сталкивались владельцы электромобилей Zeekr, ввезённых вне официальных каналов. Однако тогда производитель выпустил инструмент, позволивший снять блокировку.

Троян KREMLIN заражает Chrome и Edge для кражи банковских сессий

Специалисты Elastic Security Labs раскрыли ранее неизвестную кампанию REF9334, атакующую клиентов бразильских банков. Её главный инструмент — набор вредоносных компонентов KREMLIN, который устанавливает расширение в Chrome и Edge, крадёт банковские сессии и использует блокчейн Ethereum как записную книжку с адресами управляющих серверов.

Несмотря на название, никаких связей операции с Россией исследователи не нашли.

Приманки имитируют документы 12 бразильских банков, комментарии в коде написаны на португальском, а транзакции операторов преимущественно проходят в рабочие часы Сан-Паулу.

Атака начинается с JavaScript-файла под видом счёта, банковского документа или корпоративного вложения. Запустить его жертва должна сама. Дальше загрузчик проверяет компьютер на наличие песочницы и виртуальной машины, закрепляется в системе и скачивает дополнительные компоненты. Для запуска одной из DLL злоумышленники используют легитимный файл SentinelOne через стороннюю загрузку DLL.


Главная фишка KREMLIN — получение адресов серверов и файлов из смарт-контракта Ethereum. Операторы могут менять инфраструктуру, не обновляя сам троян, а защитникам недостаточно просто заблокировать очередной домен.

Затем KREMLIN внедряет расширение AVSync System Inc. напрямую в Chrome или Edge. Вредонос подделывает защитные данные Secure Preferences и необходимые HMAC, поэтому браузер принимает расширение так, будто пользователь установил его добровольно.

После этого расширение получает доступ ко вкладкам, cookies и хранилищам браузера. Оно умеет красть токены сессий, делать скриншоты, выгружать HTML-код страниц и перехватывать запросы. То есть пароль можно даже не воровать: готовая банковская сессия зачастую полезнее.

Группировка действует как минимум с мая 2025 года и провела семь кампаний. Elastic зарегистрировала служебный домен, который вредонос использовал для проверки песочниц, и обнаружила обращения с 1515 заражённых систем. Более 98% из них находились в Бразилии. Эта мера временно нарушила защитный механизм KREMLIN, но саму операцию не остановила.

RSS: Новости на портале Anti-Malware.ru