

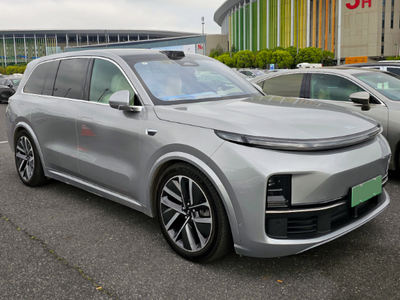

Дилеры сообщили о массовой блокировке автомобилей Lixiang

Дилеры сообщили о массовой блокировке автомобилей Lixiang

Дилеры сообщили о массовой блокировке автомобилей Lixiang

Проблема связана с «окирпичиванием» автомобильных систем после обновления — корректно работает лишь лидар. Ситуация затрагивает машины, выпущенные в мае и ввезённые в Россию неофициально.

О неполадках сообщили «Известия» со ссылкой на автодилеров. Первым проблему выявил «Автовернисаж»: при обновлении прошивки до версии 7.4 все модули, кроме лидара, перестают отвечать на запросы. Это касается автомобилей майской сборки.

«Сам завод готовит обновление OTA 7.4.1, которое устранит проблему “окирпичивания” для тех авто, что ещё не перешли на версию 7.4. Однако, к сожалению, тем, кто уже столкнулся с блокировкой, оно не поможет. Уберут ли блокировку вовсе — прямых ответов у нас нет. Также мы на 90% уверены, что в версии OTA 7.4.1 такие автомобили не будут активироваться за пределами Китая», — говорится в сообщении «Автовернисажа», опубликованном изданием с сохранением оригинальной орфографии и пунктуации.

По словам генерального директора компании Frank Auto Ирины Франк, блокировка затрагивает все модели Lixiang, ввезённые по «серым» схемам. Это, по её мнению, целенаправленная мера против неофициального импорта. Компания уже работает над решением, и необходимый инструмент обещают предоставить к концу июля 2025 года. Владельцам пострадавших автомобилей рекомендуют обращаться к официальным дилерам для устранения проблемы.

«Наши технические специалисты утверждают, что такого не может быть. Дело в квалификации установщика. У официальных дилеров подобного не случается», — прокомментировал Алексей Кожухов, официальный представитель поставщика Lixiang — компании Sinomach Auto — в России.

«Предполагаю, что, кроме принуждения, у дистрибьютора и головного офиса других инструментов нет. А чем можно принудить владельца электромобиля, который постоянно подключён к интернету? Конечно же, блокировками», — отметил вице-президент Национального автомобильного союза (НАС) Антон Шапарин.

Эксперт также подчеркнул, что причина происходящего — в экономике: «серые» автомобили значительно дешевле ввезённых официально. При этом, по его словам, попытки разблокировки будут дорогостоящими и не всегда результативными.

Более оптимистичную позицию занял директор департамента новых автомобилей компании «Рольф» Николай Иванов. Он отметил, что европейские автопроизводители используют более сложные механизмы блокировки, но и их удаётся обходить.

Напомним, осенью 2024 года с подобной ситуацией уже сталкивались владельцы электромобилей Zeekr, ввезённых вне официальных каналов. Однако тогда производитель выпустил инструмент, позволивший снять блокировку.

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

RSS: Новости на портале Anti-Malware.ru